2026年10月7日,一个名为 phreak.ing 的网络电话交换机(PBX)服务在 Reddit 公开发布,以 underground switch 为名唤醒了沉寂已久的电话飞客亚文化。它不仅提供网页拨号盘,还能直接接入 Grandstream 等实体 SIP 话机与 Linphone 客户端,完整复刻了呼叫驻留、分机广播与对讲等经典电信操作,甚至将短消息系统与古老的 IRC 聊天室深度缝合。
表面上看,这是一场致敬早期黑客文化的硬核复古实验,试图在移动互联网垄断的通信版图上开辟私密阵地。然而从工程架构审视,中心化服务器与未经审计的私有代码,让这套打着隐秘旗号的系统陷入了安全悖论:它复活了经典的电信信令乐趣,却无法提供用户真正期待的端到端保密能力。
拨号盘背后的完整 PBX 与 IRC 跨界桥接
许多人第一眼看到 phreak.ing 会以为它只是个玩具级的 WebRTC 网页呼叫器,但后台暴露的机制表明,这是一个功能完备的私有交换系统。其前端管理界面直接暴露了 AMI events 调试选项,这一特征清晰指向了开源电信基石 Asterisk PBX 架构。
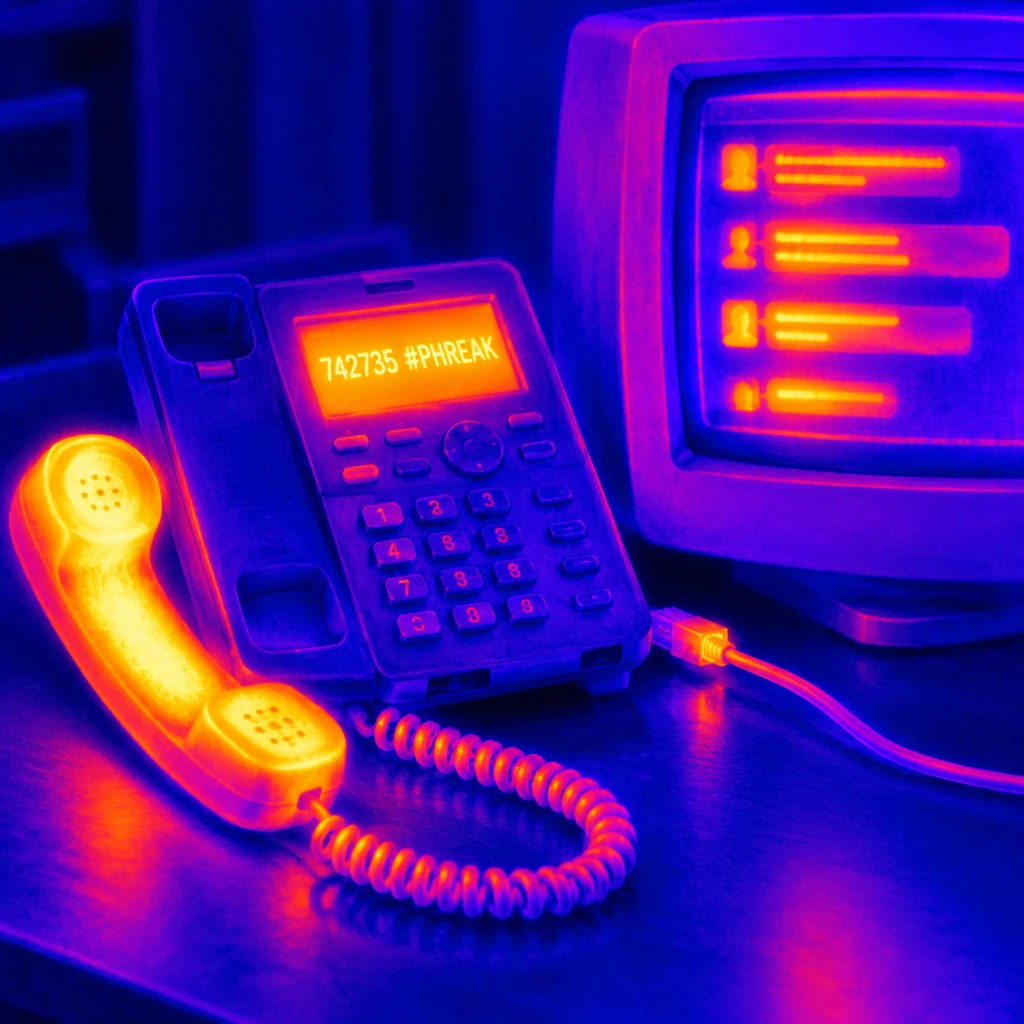
该系统几乎完整搬出了上世纪企业级电话网的交互逻辑。用户可以通过 Linphone 二维码扫码或标准 SIP 协议配置硬件话机,使用标准的特殊拨号代码进行信令控制:拨打 600 或 43 可以进行回声测试,拨打 67 实现主叫号码隐藏,78 与 79 用于免打扰开关。更具传统交换机特色的是呼叫驻留与接听功能——拨打 70 可将通话挂起至指定插槽,其他分机拨打 71 至 79 即可接听,甚至支持 80 与 81 实现分机双向或单向免提对讲,以及 *500 全体寻呼广播。
最引人注目的设计是其跨协议的打通能力。系统不仅接入了 hardchats.com 的语音会议室,还将古老的文本协议融入其中:任何分机向特定号码 742735 发送文字短信,内容便会被交换机截获并同步投影至 IRC 服务器 irc.phreak.ing 上的 #phreak 频道。通过拨叫 3501250 或 801 至 *899,用户还能直接串联多方语音房间。这种将上世纪七十年代的电话信令与八十年代的 IRC 协议无缝拼装的做法,构成了典型的黑客亚文化技术拼贴。
传输加密不等于无痕通信,中心化节点的隐私悖论
在运营者的宣传中,phreak.ing 被包装为一个极度关注隐私的地下节点。界面中提供了细致的防追踪开关,包括关闭已读回执、关闭正在输入提示以及分机黑名单阻断;对于语音通话流,系统明确声明采用仅限SRTP(SRTP only)策略强制加密。
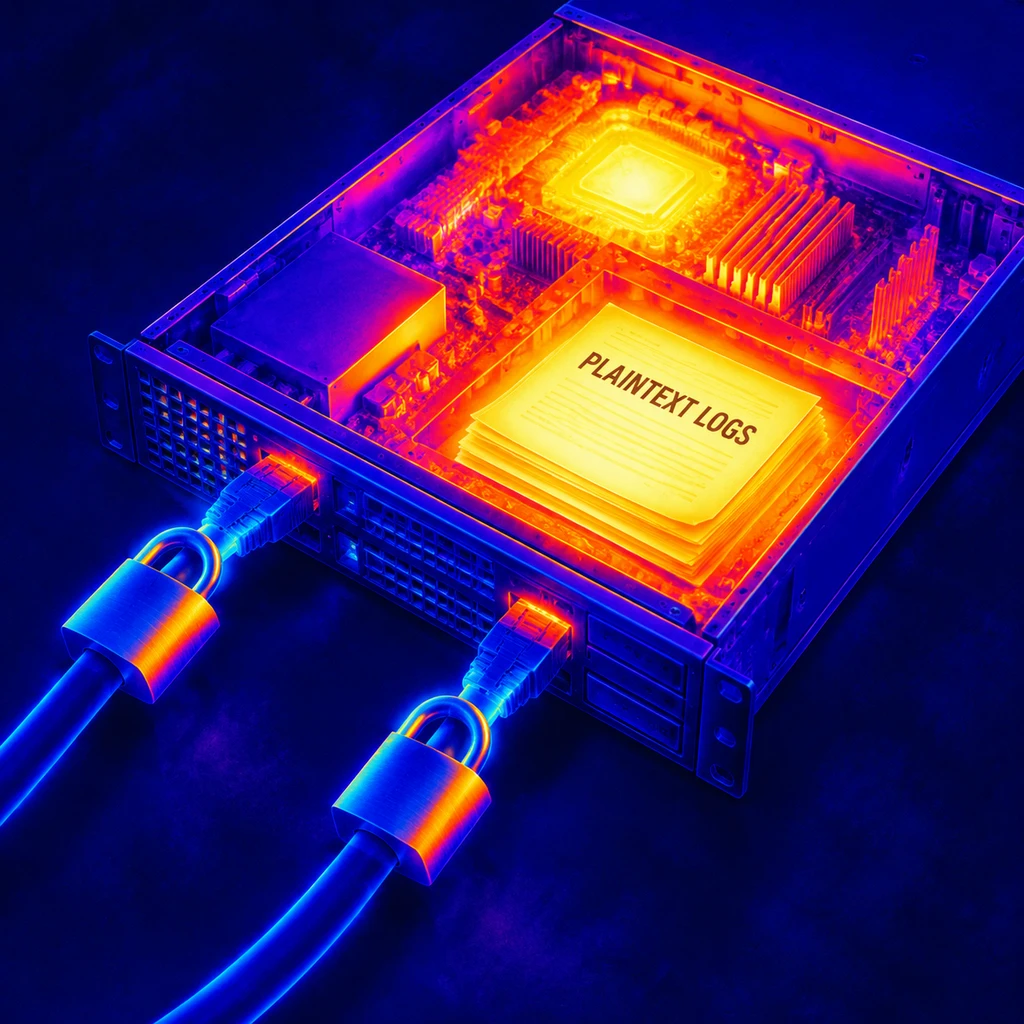
然而,这正是许多非专业用户容易产生认知落差的地方。SRTP 仅保障话机客户端到 Asterisk 服务器之间的传输层安全,防范的是局域网内的中间人嗅探,它完全不等同于 Signal 等现代通信软件所具备的端到端加密(E2EE)。
传输管道的加锁,挡不住交换机中央处理器对明文数据的一览无余。
在 Asterisk 这一类 PBX 体系中,媒体流与信令流必须由中央服务器进行解密、转码与路由。这意味着服务器节点拥有对所有通话音频和文本内容的完整明文访问权限。截至 2026 年 10 月,该项目未开源代码仓库,也没有公布任何关于 IP 连接日志、通话元数据留存周期的审计与隐私政策。黑客语境下的反监听浪漫,在中心化私有服务器面前遭遇了现实的安全折损。
- 风险.若将该交换机用于敏感场景,运营者不仅能够通过 AMI 接口完全掌握呼叫双方的元数据,甚至具备解构通话语音的能力。
从 C*NET 到私有节点,现代飞客文化的割裂与走向
电话飞客运动从早期的蓝盒子、音频脉冲破解公共交换电话网(PSTN),演进到数字化时代,早已分化出截然不同的路径。
在正统的飞客演变谱系中,社区长期致力于维护庞大的分布式互联系统。自 2004 年创立的 CNET(Collectors' Net)维护着严密的 NANPA 格式网关,拥有连接 Telephreak 会议室(如 1-231-2600)的成熟互联路由体系,PhreakNet 等网络同样强调节点间的对等互通。相比之下,phreak.ing 目前并未接入成熟的 CNET 或 PhreakNet 主干网络,它更像是一个闭门造车的独立岛屿。
对于技术折腾者而言,在办公室的 Grandstream 话机上扫个码、听着拨号音输入 742735 给 IRC 刷屏,确实带来了一种对抗现代扁平社交软件的机械快感;但对于追求极致匿名的群体,脱离了开源生态监督的私有 PBX,无法承担对抗审查与规避监控的重任。该项目未来的价值,完全取决于运营者能否将底层配置代码开源,并主动与去中心化的飞客大网完成路由互通。