【标题】从短信轰炸到 iOS 26 过滤困局:为什么举报政治广告短信总是无效?
【摘要】政治短信正演变为一场平台治理的博弈,而用户手动的举报在当前的机制下不仅难以实现即时拦截,更陷入了数据反馈与隐私保护的困境。这不仅是关于骚扰的问题,更是关于算法该如何平衡动员权利与用户体验的技术边界争论。
【正文】
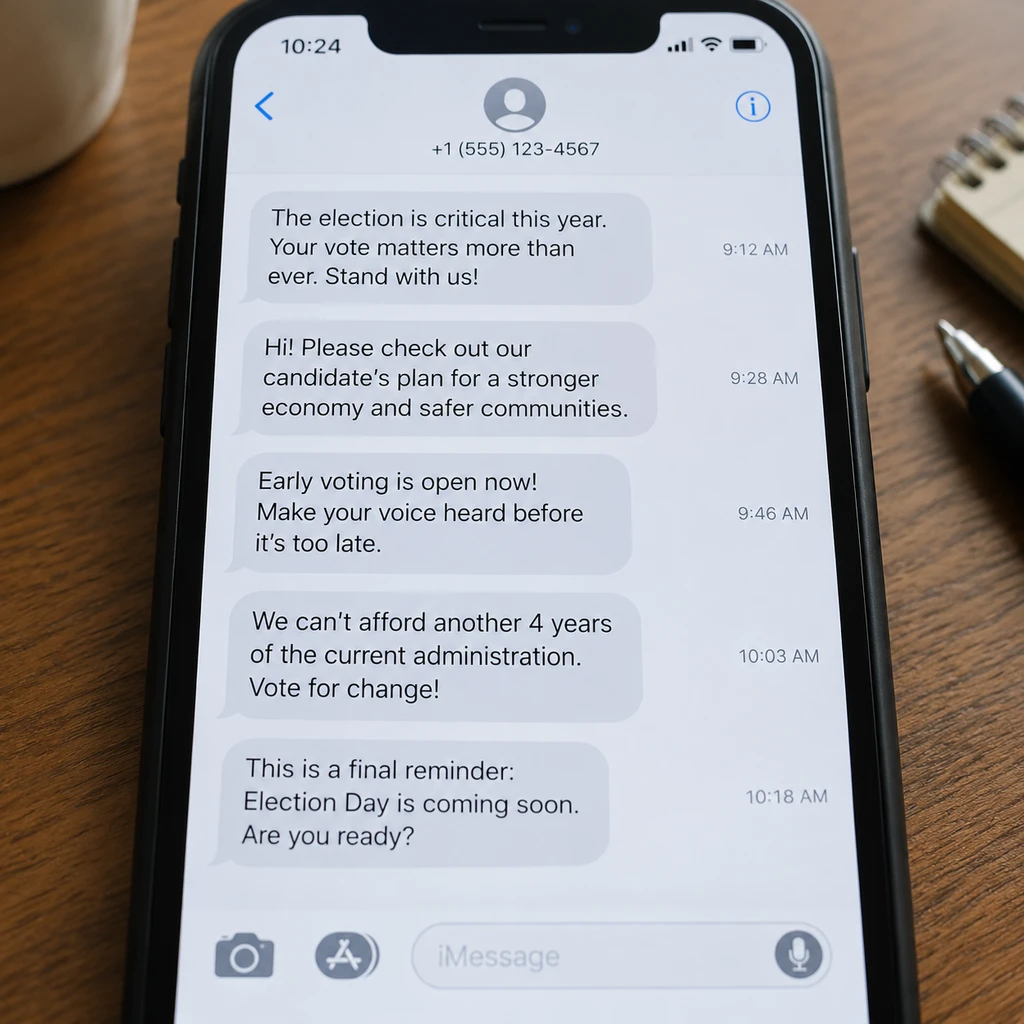
每逢选举周期,美国选民的手机便成了各路政治竞选团队的阵地。随着短信营销规模在 2024 年冲击 250 亿条大关,短信从曾经的私人通讯渠道,异化为一场高频且难以拒绝的数字噪音。作为一名深度用户,我发现当屏幕上的红色通知气泡频繁亮起,无论是候选人的政纲还是各类社会调研,都让原本高效的沟通工具沦为被动承载政治动员的载体。
垃圾拦截机制的错位
一个核心的认知偏差在于:用户点击举报垃圾信息(Report Spam)的动作,与系统实际的拦截效率之间存在着巨大的断层。
在 iOS 26 的设计逻辑中,举报功能的核心价值在于优化平台的模型数据,而非针对单一号码的即时阻断。这与 Google 在 Android 系统中引入的基于云端 Gemini 模型的增强版欺诈检测形成了鲜明对比。Android 侧重于语义分析,试图在云端识别出复杂对话中的诈骗逻辑;而 Apple 始终坚持设备端过滤,虽在隐私保护上严丝合缝,却也因此失去了对政治短信此类半合法性信息的动态甄别能力。
退订机制背后的博弈
政治短信营销游走在法律的灰色地带。根据美国《电话消费者保护法》(TCPA),自动拨号器发送信息需事先征得同意,但人工发送的短信却不受此严格限制,这为 peer-to-peer 动员提供了合法的豁免权。
对于用户而言,回复 STOP 是唯一的救命稻草,实则潜藏风险。在监管层面,虽然 FCC 要求竞选机构在 10 个工作日内处理退订请求,但由于退订某种信息并不等同于自动退订同一发送者的所有无关短信,这种操作往往杯水车薪。更讽刺的是,对于真正的诈骗分子,回复 STOP 反而是在验证该号码的活跃度,从而引来更多骚扰。这种退订即确认的心理负担,让许多用户宁可忍受骚扰,也不愿交出那一丁点个人隐私的确权。
- 提醒.回复“STOP”在面对正规政治机构时是必要的合规程序,但面对未知来源的垃圾信息时,这可能仅仅是向对方发送了一张活跃号码的入场券。
从被动拦截到主动防御
如果手动举报注定无效,且单纯依赖过滤未知发送者又会产生误伤,个人防线该如何构建?目前,监管机构建议向 7726 报告垃圾短信,这虽能辅助政策执行,但对个体体验的改善微乎其微。
未来,短信防火墙的进化方向很可能不是更强大的过滤器,而是基于大模型(LLM)的个性化动员防火墙。这意味着系统将不再被动识别垃圾信息,而是允许用户定义动员边界——如果 AI 能够学习我的偏好,在发现未经许可的政治动员时自动将其归入折叠区,这或许才是解决问题的终局路径。在那个阶段到来之前,每一个红色的通知气泡,都将持续提醒我们:在数字化生活中,保留不被干扰的权利是多么奢侈。
回复与删除之间,不仅是操作的苦行,更是用户面对算法治理时,在隐私尊严与宁静生活之间被迫做出的最后一次抵抗。
【锐评】乱花渐欲迷人眼,骚扰常在弹指间。当算法止步于合规底线,个人隐私的代价便成了被动接收的代价。