大多数人对礼品卡欺诈的认知,还停留在超市货架上偷偷刮开涂层、替换条形码的街头手艺。
一份最新解封的美国联邦法院搜查令,撕开了一条完全不同的现代黑产流水线。办公用品巨头史泰博(Staples)自以为严密的内部客服系统遭到远程渗透。攻击者甚至没有破解核心交易网关,仅仅抓取了运行内存中的临时数据,就直接拿到了批量签发礼品卡的最高权限。
这不是街头毛贼的零敲碎打,而是一场从内存渗透、B2B 发卡、跨州扫货到实体走私出境的工业化跨境套现。
沦陷的 Nexus:一次堆转储击碎内网神话
2023 年 10 月,美国国土安全调查局(HSI)收到一家大型办公用品企业的报案,称黑客潜入其内部系统,在短时间内非法签发了超过 1.5 万张电子礼品卡,票面总金额突破 500 万美元。
根据法庭文件披露的技术细节,受害企业正是 Staples。沦陷的核心节点是其名为 Nexus 的内部客服系统。Staples 的安全团队原本以为,Nexus 部署在企业局域网深处,外部公网根本无法直接触及。
攻击者避开了正面防火墙,找到了暴露在外网的薄弱接口,直接在服务器上执行了多次堆转储(Heap Dump)。
所谓的堆转储,就是把应用运行时内存中的所有数据完整打包下载。在这些未经加密的内存镜像里,黑客轻而易举地拿到了正处于登录状态的客服人员 Session 会话。拿着合法员工的权限凭据,黑客接管了系统,让发卡接口进入无休止的“印钞”状态。
这些凭空生成的礼品卡并非 Staples 自己的打折券,而是通过第三方预付卡发行商 Blackhawk Network 对外分发的主流品牌硬通货,包含 Target、Sephora 以及 Lowe's 等大型连锁零售商的储值卡。
48小时扫空 18 州柜台的幽灵车队
盗取凭证只是第一步。纯数字形态的礼品卡留在账面上极易被风控冻结,必须在最短时间内转化为抗通胀、易脱手的实物资产。
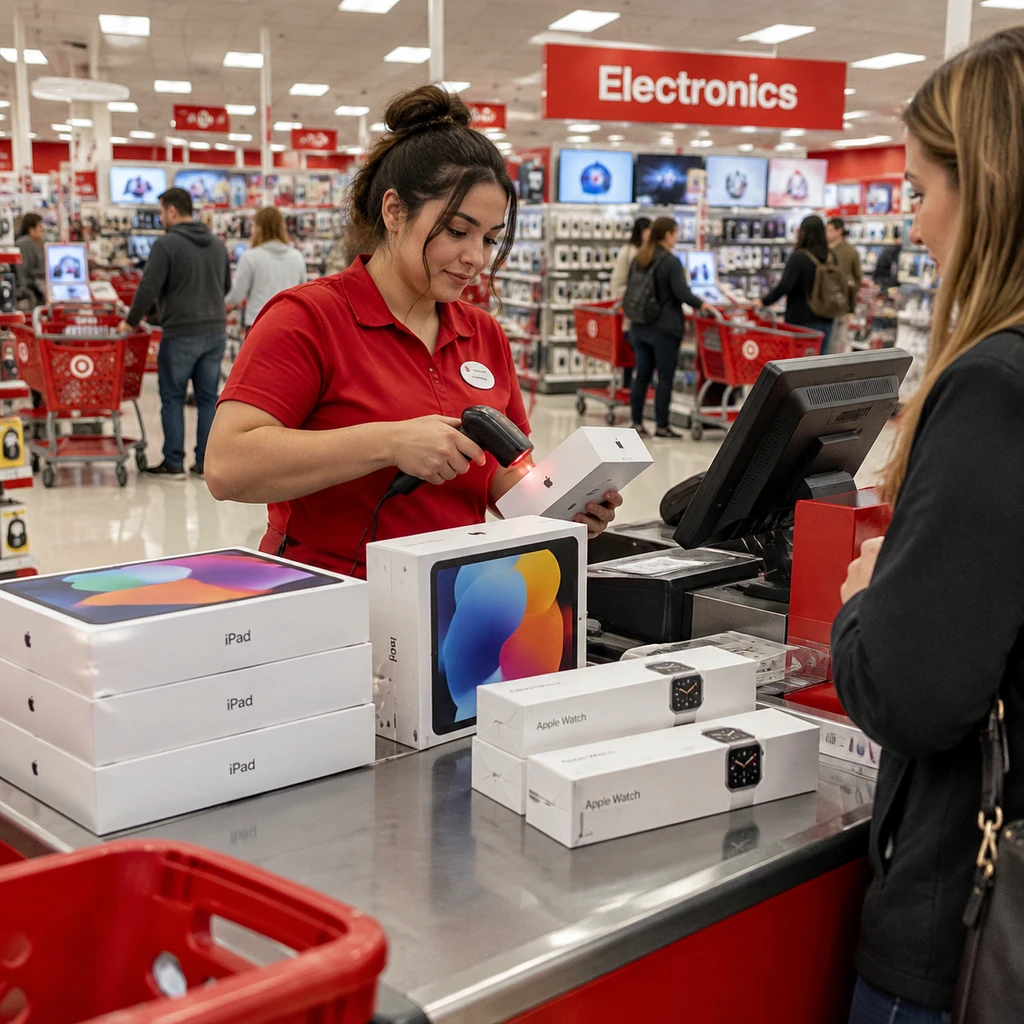
犯罪团伙在美国本土组建了一支调度高度协同的跑分车队。监控录像记录了极为反常的一幕。在新罕布什尔州的一家 Target 门店,数名男子排队走到收银台前,轮流拿出手机出示电子礼品卡条码,收银员扫完一张,他们立刻在手机上滑出下一张,直至掏空卡内余额。
虚拟卡号从屏幕上滑过,柜台上换走的是整箱未拆封的苹果设备与高端降噪耳机。
短短一个小时内,该店收银台就刷掉了来自 Staples 被黑事件的 35 张礼品卡,全部用于提走 Apple、Bose 以及 Powerbeats 等高保值电子产品。店员事后向调查人员透露,这几名常客几乎每天都来,专门用礼品卡进行大额消费。
根据 Target 递交给联邦调查局的数据,团伙成员在短短 2 天之内,窜动在全美 18 个州的 85 家 Target 门店,通过 300 笔独立交易刷掉了 3,850 张礼品卡,金额达 14.1 万美元。在美妆零售商 Sephora,他们通过网络发起 1,500 次小额交易核销了 5.86 万美元;在五金零售商 Lowe's,线上线下累计提现 22.6 万美元。
在企业与发卡机构反应过来之前,这批黑产人员已经成功兑付了 4,630 张被盗卡片,当场洗出逾 42.5 万美元的实物商品。
冰山一角:宣判档案后的上亿美元洗钱网络
2023 年 12 月,美国国土安全调查局、国税局刑事调查局(IRS-CI)、美国邮政检查局以及地方警方正式收网。
司法部公布的起诉书与判决档案补齐了这起盗窃案的下半场。2025 年 4 月 22 日,新罕布什尔州联邦法院对三名核心洗钱成员作出宣判:
- Mengying Jiang 涉案金额超 300 万美元,被判处 60 个月监禁;
- Naxin Wu 涉案 140 万美元,被判处 33 个月监禁;
- Mingdong Chen 涉案 40 万美元,被判处 24 个月监禁。
检方在量刑声明中写得很直白:落网的跑分扫货人员,是庞大跨境黑产网络把黑客赃款合法化的关键齿轮。被盗走的电子产品会被迅速运往分布在全美各地的专用中转仓库,打包报关后直接海运回中国转售变现。
更惊人的是,Staples 遭遇的 500 万美元渗透,仅仅是整个犯罪网络的其中一个进水口。美国司法部公布的调查数据显示,该犯罪集团通过黑客网络攻击、物理改卡偷盗以及电信诈骗等复合手段,累计套取的礼品卡总额已超过 1 亿美元。
- 风险.企业内部看似低权限的客服补偿功能,由于直连了外部结算网关,一旦缺少频次阈值防护,其破坏力丝毫不亚于核心数据库泄露。
B2B 盲区:当信任链条成为自动提款机
这起案件折射出企业供应链防御中近乎荒诞的断层。
长期以来,北美零售业都在信奉内网即安全的假设。Staples 的 Nexus 客服系统掌握着大额预付卡发放的生杀大权,系统却允许未授权外部请求随意执行 Java 堆内存转储。
更致命的失误发生在发卡网关。第三方发卡巨头 Blackhawk Network 拥有完备的漏洞赏金项目与安全响应中心,但在此次事故中,其 API 管道对单个商业客户在短时间内发出 1.5 万次、金额超 500 万美元的高危发卡指令,竟然没有触发任何高频熔断。
事发至今,Staples 与 Blackhawk Network 对外均保持缄默,没有任何公开的安全事件说明。但现实早已敲响警钟,黑产已经放弃了低效的单点撞库,转而寻找拥有集中发卡权限的企业外包接口。在企业沉迷于给面向消费者的前台堆砌双重认证时,后厨那道连接着数亿美元金融凭据的 B2B 侧门,可能只挂着一把生锈的铁锁。