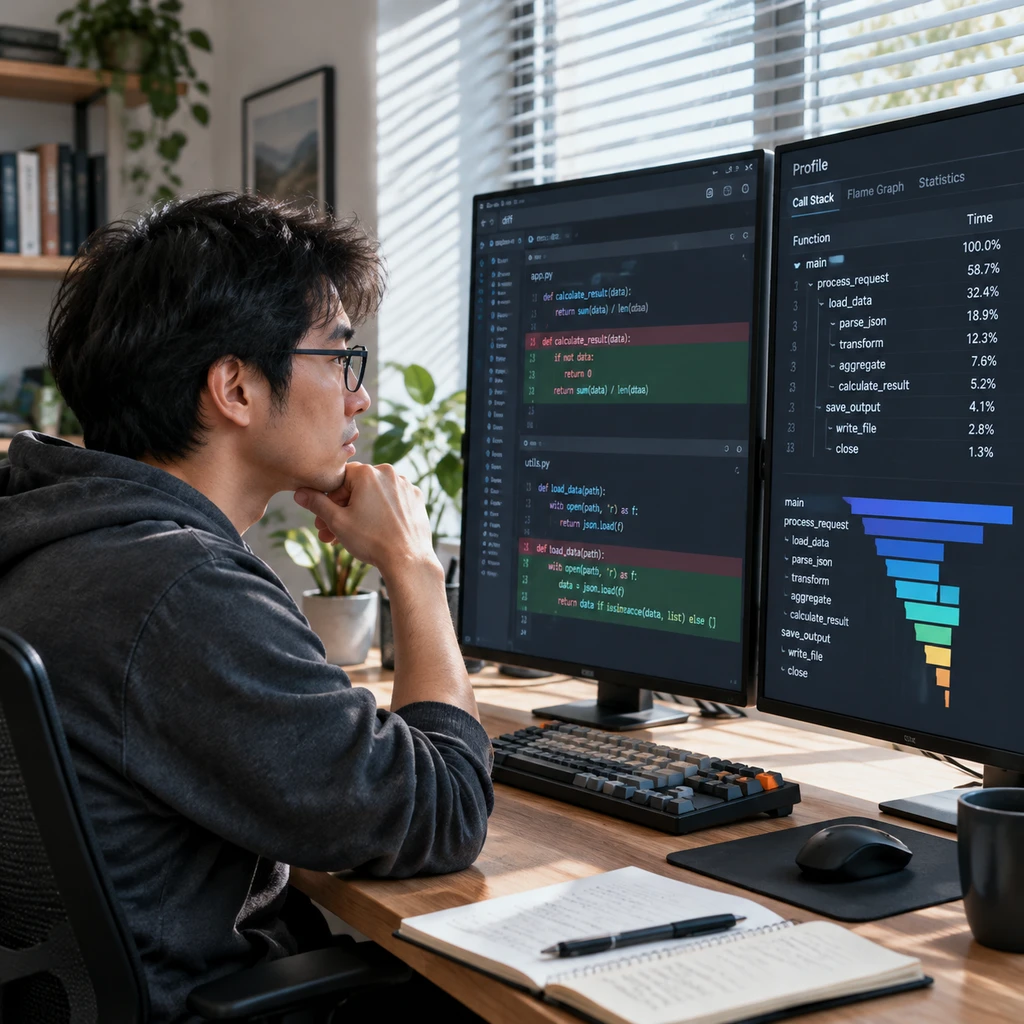
开源项目作者 Simon Willison 于 2026 年 10 月 13 日发布了基于 Web 的本地文件目录编辑工具 web-edit 0.1a1 预发布版。与常规的小型工具迭代不同,这次更新的核心在于首个拉取请求(PR #1):优化依据由 GPT-6 Astra 针对 Python 3.15 的性能分析报告生成,而具体的底层优化代码则完全交由 Claude Opus 5.5 编写并提交合并。
这不仅是一次微型工具发布,更是一场高度工程化的异构大模型协同实验。在传统的开发认知中,大模型辅助多局限于单行补全或简单模块生成,但在真实的底层软件调优中,复杂的异步运行机制往往藏着反直觉的性能黑洞。这次实践说明,跨模型的“诊断—修复”闭环正在成为可落地的软件重构路径。
隐藏在主线程背后的 95% 开销
根据披露的 Python 3.15 profiling 报告,该项目最初暴露出来的性能瓶颈极具隐蔽性。web-edit 本身是一个轻巧的服务端界面,内置 CodeMirror 6 编辑器以支持移动端与 UTF-8 文本编辑,兼具 2MB 以下图片内联预览、文件批量上传、下载及二次确认删除等功能。在面对包含复杂文本的文件目录时,其 CPU 占用出现了反常的飙升。
排查发现,性能热点源自文件保存时的混合换行符保留逻辑(preserve_endings)。在总计 15,296 个 CPU 采样堆栈中,该函数独占了 64.8% 的记录;深入到底层调用后,标准库函数 SequenceMatcher.find_longest_match 的耗时更是占到叶子采样的 38.3%。一个看似基础的文本处理逻辑,在特定匹配算法下演变成了沉重的算力负担。
更为棘手的是观测盲区。在现代 Python 异步应用中,大量文件 I/O 与密集计算被分流到底层并发库。报告显示,高达 95.1% 的堆栈实际来自 AnyIO 的工作线程(worker thread)。这意味着如果开发者仅依赖针对主线程的常规监控,整个耗时瓶颈将完全处于不可见状态。GPT-6 Astra 凭借全线程分析能力锁定了这处暗礁,随后 Claude Opus 5.5 接手该诊断结果,直接重写算法逻辑消除了不必要的长序列比对,完成了自动化修复。
决定性能分析成败的不是采样精度,而是能否看清主线程之外的并发工作池。
- 结论.全线程采样在现代多线程/异步应用调优中不再是选配,若忽视后台 worker 线程,将漏掉九成以上的算力浪费。
极简架构与零鉴权的安全妥协
抛开 AI 重构代码的技术细节,web-edit 的底层设计呈现出一种极端的工程取舍。该工具默认监听本地的 127.0.0.1:9000 端口,在架构上完全没有内置用户认证机制(no authentication)。
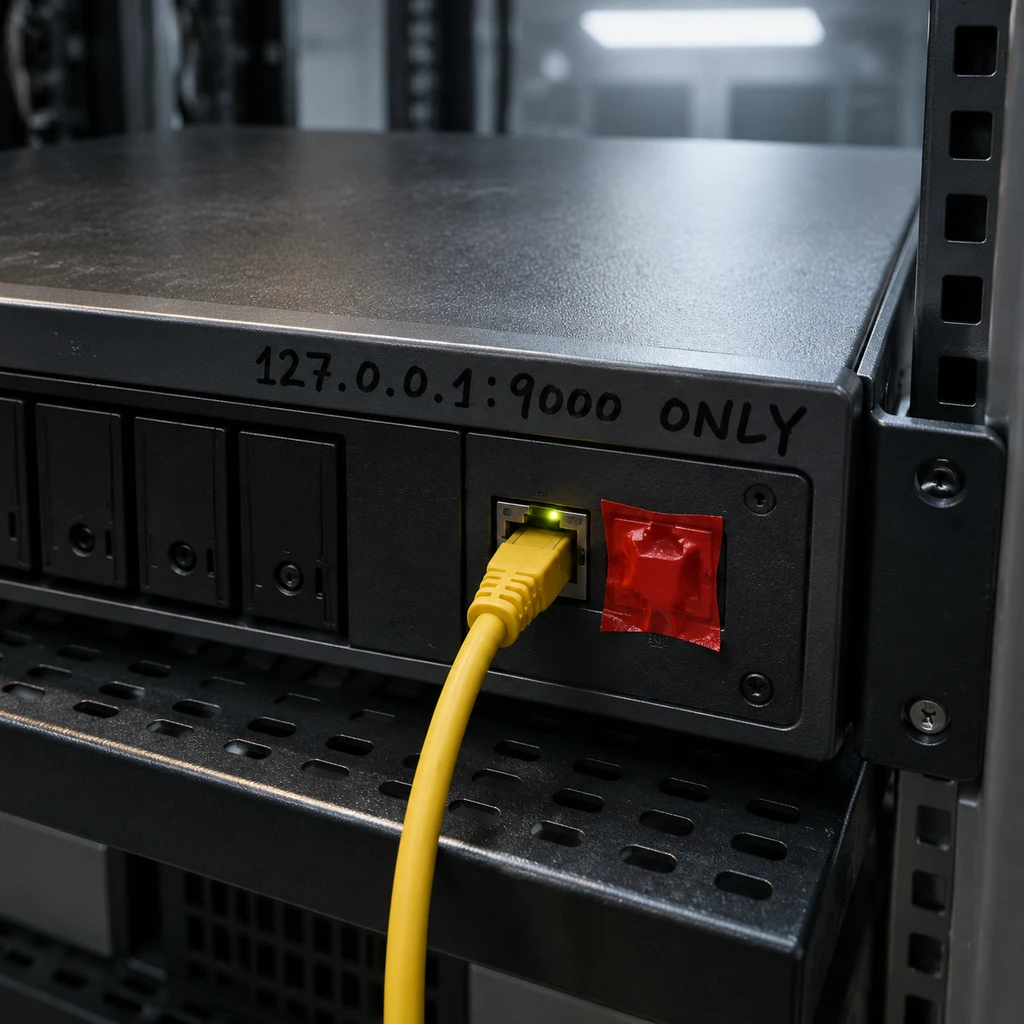
作者在设计上舍弃了多用户体系和密码校验,仅内置了 DNS rebinding 防御与 --allowed-host 参数检查,将所有的安全防线直接推给了底层网络层。官方明确要求该工具只能在受信任的局域网或通过虚拟专用网(如 Tailscale)访问。对于追求开箱即用、管理本地目录或个人 NAS 文件的运维人员而言,这种极简架构抹去了配置账号系统的繁琐步骤。
但这种省事策略伴随着显著的操作风险。web-edit 赋予了客户端直接对挂载目录进行创建、覆写和删除的完全控制权。一旦使用者在非隔离环境下错误绑定了 --host 0.0.0.0,网络接口就等于系统文件树的裸露大门,任何能够触达该端口的流量都能无阻碍地篡改数据。
- 提醒.使用该工具必须严格将网络限制在受信回环或已加密组网内,切忌将其反向代理至无访问控制的公共网络。
在目前阶段,web-edit 0.1a1 呈现的是一个微型工具在 AI 深度参与下的雏形:前端依靠 CodeMirror 维持体验轻便,底层性能在异构模型流水线中得以迅速修复,而应用自身的权限管控则被粗暴地剥离出系统。随着此类由模型协同优化的微服务增多,开发者的工作正从“敲出每一行代码”,转向评估模型改写是否引入隐性竞态条件,以及在极简架构与系统安全之间拉起真正的物理红线。