科技媒体在追踪开源动态时闹了个乌龙:MarkTechPost一篇关于openKylin在欧洲开源峰会重塑操作系统的报道,点进去全屏都是Cookie追踪代码与广告脚本。然而剥离掉这些杂音,真实会场里的交锋远比一篇空转的通稿耐人寻味。
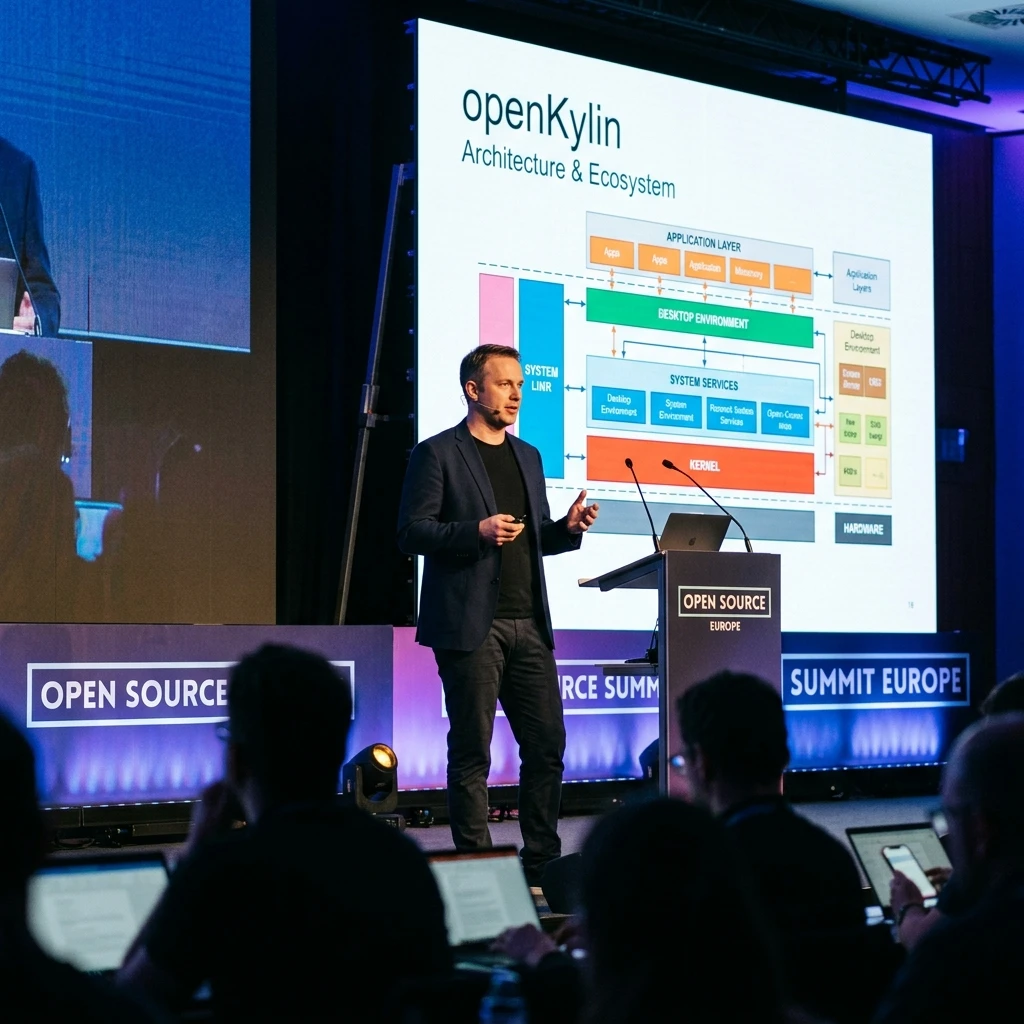
2026年10月8日,布拉格Open Source Summit Europe现场,openKylin执行秘书长刘敏登台交付了题为《From AI Runtime to System Agents: Reimagining Linux for the AI Era with openKylin》的演讲,正式接替早前排期的技术委员会主任吴庆波阐述其操作系统技术路线。台前展示的,是一套试图用系统级Agent重构人机交互的工程蓝图。
所谓重塑,是在桌面层做深度侵入
业内习惯把国产Linux发行版贴上套壳换皮的标签,或者反过来,误以为所谓AI Linux是在内核空间直接塞进大语言模型。这两种判断都不准确。
2026年8月28日发布的openKylin 3.0搭载了Linux 7.0内核与UKUI 4.24桌面环境。它的核心动作是在用户空间垂直切入三层架构:AI SDK、AI Runtime与统一推理框架。它的核心野心不是简单挂一个侧边栏网页,而是引入MCP协议(模型上下文协议),让内嵌的系统助手KylinBot接管超过50项系统级原子控制能力。
KylinBot整合了KART架构,不仅对接云端及多模态,也能直接拉取本地模型。用户说一句关闭蓝牙并清理缓存,模型通过MCP将意图翻译成原子指令直接调用底层系统接口,绕过图形界面操作。
这种做法跳过了第三方应用的层层包装,但它不是魔法,实质是把操作系统的控制权让渡给了自然语言推理链。
三种哲学:容器隔离与深层捆绑的岔路
放眼整个开源世界,如何将大模型装入桌面操作系统,主流阵营走出了截然相反的路径。
就在同日,Canonical发布了Ubuntu 26.10,同样带来了本地语音转文本的预览功能,但其依靠的是Inference Snaps生态,将推理框架与特定硬件加速包严密封装;Fedora阵营则借由RamaLama和OCI容器管理Serving进程。两者共同遵循的准则是沙盒隔离:模型是外来客,绝不轻易交付系统控制权。
openKylin选了侵入性最强的一条路。它试图在x86、ARM、LoongArch及RISC-V等多架构上抹平异构算力的调用成本,把Agent直接焊死在桌面核心。
这种激进的统合策略换来了更直接的操作闭环,但代价是将整个操作系统的安全防线置于提示词注入的风险之下。
指令集实测的突破与水分
为了支撑多元算力的叙事,openKylin给出了底层的具体工程数字。
在SpacemiT K3这颗RISC-V芯片上,官方工程报告显示:经过RVV(RISC-V向量扩展)优化后,bge-base、bge-reranker以及OCR等负载在FP32 ONNX Runtime下跑出了2至5倍加速;若结合芯片专有的IME指令与私有编译器处理INT8量化,还能再挤出约30%提升,同时验证了端到端运行vLLM的兼容性。
这确实是一项扎实的硬件适配成果,打破了新兴指令集跑不动端侧推理的偏见。但冷静下来看,这一飞跃受限于特定算子与定制指令集,缺少公开且完全可复现的评测脚本,不能生搬硬套成整个操作系统的性能跃迁。
更现实的制约在于,异构算力的大一统需要庞大的驱动和算法生态维持,单点芯片的调优距离全平台通用AI Runtime,中间还隔着长期的工程泥潭。
离线面具下的数据遥测与权限暗礁
当技术狂欢退去,最核心的矛盾落在了隐私与安全上。
系统支持用户在本地拉取Qwen2.5-3B离线运行,打出保护隐私的旗号。然而翻阅openKylin官方隐私政策,条文明确保留了收集机器唯一ID、硬件配置、省市级地理位置、控制中心交互及应用商店行为等遥测数据的权限,且数据存储于境内;3.0引入的Token Center更是强制要求用户登录并绑定物理设备。
离线跑模型保不住系统级隐私,把钥匙交给Agent往往意味着门禁彻底虚设。
这形成了显眼的割裂:一边宣扬算力本地化,另一边系统底座却在进行细致入微的设备行为审计,且缺乏透明的全局Opt-out机制。
更深层的危机在软件供应链与权限边界。尽管官方以MulanPSL-2.0或GPL-3.0等许可证开源了Kylin-aiassistant和模型管理器,但历史上社区曾指出其软件包更新未签名等安全隐患;从ModelScope拉取模型的授权链条与具体权重许可证并未随镜像完整穿透。
- 风险.当一个通过自然语言驱动、内部权限防线未经验证的Agent拥有修改系统设置的特权,一次恶意Prompt注入就足以造成致命的系统越权操作。
《韩非子》有云:“释规而任巧,释法而任智,惑乱之道也。”用缺乏确定性边界的概率模型去代行操作系统的法度与规则,如果没有硬性的隔离沙盒与权限审计,所谓的重塑只会演变成悬在用户桌面上的达摩克利斯之剑。
实验性桌面的激进探索值得赞赏,但要真正走入工业级环境,openKylin需要证明的不是自己能给Agent多大的权限,而是能为用户筑起多高的安全防线。