命令行工具向来信奉调用完即退出的极简原则,但 OpenAI 的本地代码助手正在打破这条底线。
在 GitHub 官方仓库中,编号为 #48195 的议题撕开了这场关于权限边界的争论:自 0.157.0 版本起,用户只要在终端敲下一次交互式会话,Codex 就会在系统后台静默拉起一个常驻后台进程,即使关闭终端窗口,该服务依然挂载在系统 PID 1 下运行。这并非普通的性能优化,而是一套绕过包管理器、拥有独立更新周期的双轨软件系统,正引发开发者与安全团队对本地环境失控的强烈焦虑。
0.157.0 转正背后的双轨软件架构
在上一版本 rust-v0.156.1 中,daemon_auto_start 仍被标记为实验性特性且默认处于关闭状态。然而到了 rust-v0.157.0,官方直接将其转正为稳定特性,并将默认状态强行切为开启。
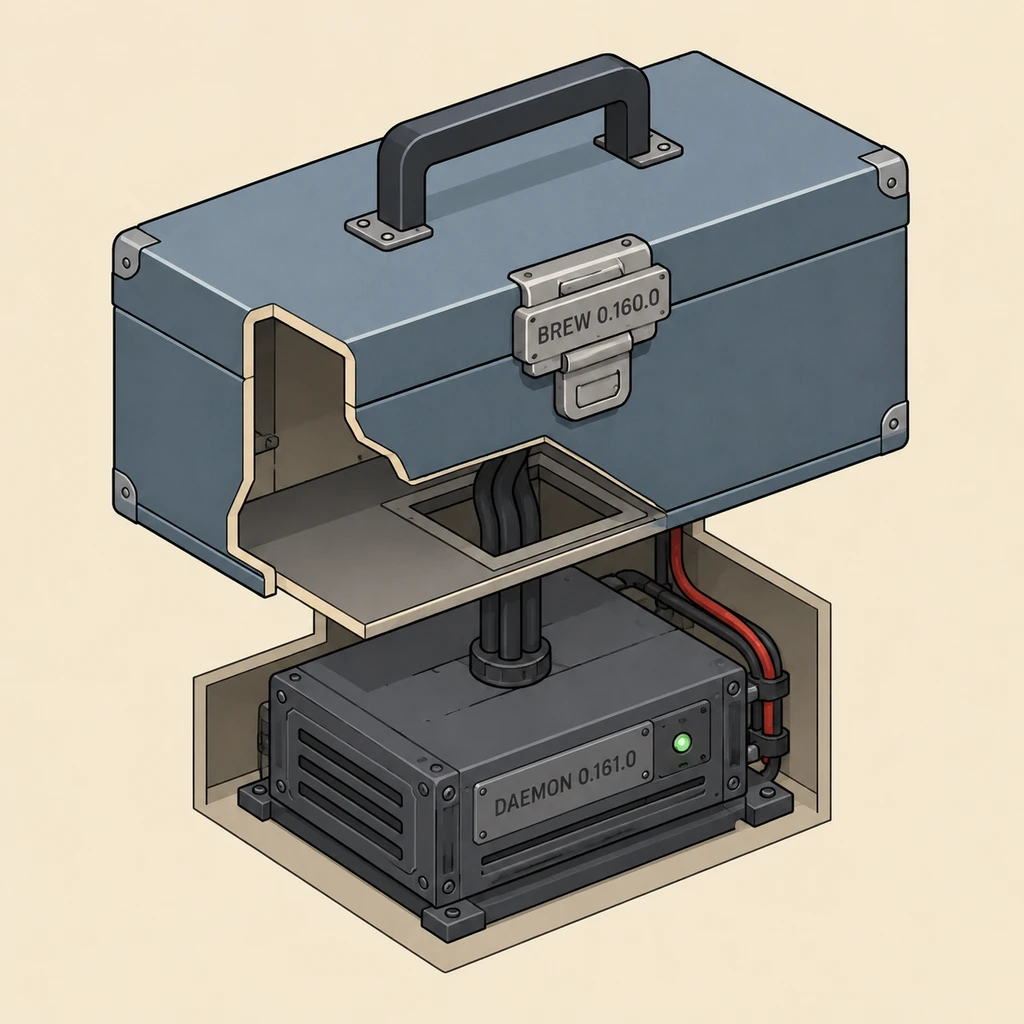
这一变更之所以引爆社区反弹,根源在于它将命令行工具异化为了寄生式运行时。当用户初次启动该版本时,它会私自把约 374 MB 的完整平台包克隆到用户的独立目录(~/.codex/packages/app-server-daemon/releases/<version>/)中,后续所有交互均由该副本启动的后台守护进程承载。这意味着用户通过包管理器安装的二进制文件,实质上退化成了一个单纯的引导器。
更为激进的是随之拉起的独立更新进程。该进程在后台启动后仅 5 分钟 便开始初次更新检测,随后按每小时一次的高频节奏静默轮询,下载新补丁并自行重启服务。
这直接导致了版本可信链的断裂。在 Issue #51961 的记录中,有开发者通过 Homebrew 规范安装了 0.160.0 版本的命令行客户端,但在实际调用时,唤起的却是后台私自升级至 0.161.0 的独立守护进程。本地包管理器彻底失去对软件运行版本的掌控权,给依赖固定依赖链的排错与合规审计带来了极大困扰。
隐蔽的环境变量污染与断流风险
这一架构设计或许出于降低模型会话启动延迟与维持长连接的考量,但其付出的代价是本地安全边界的失守。
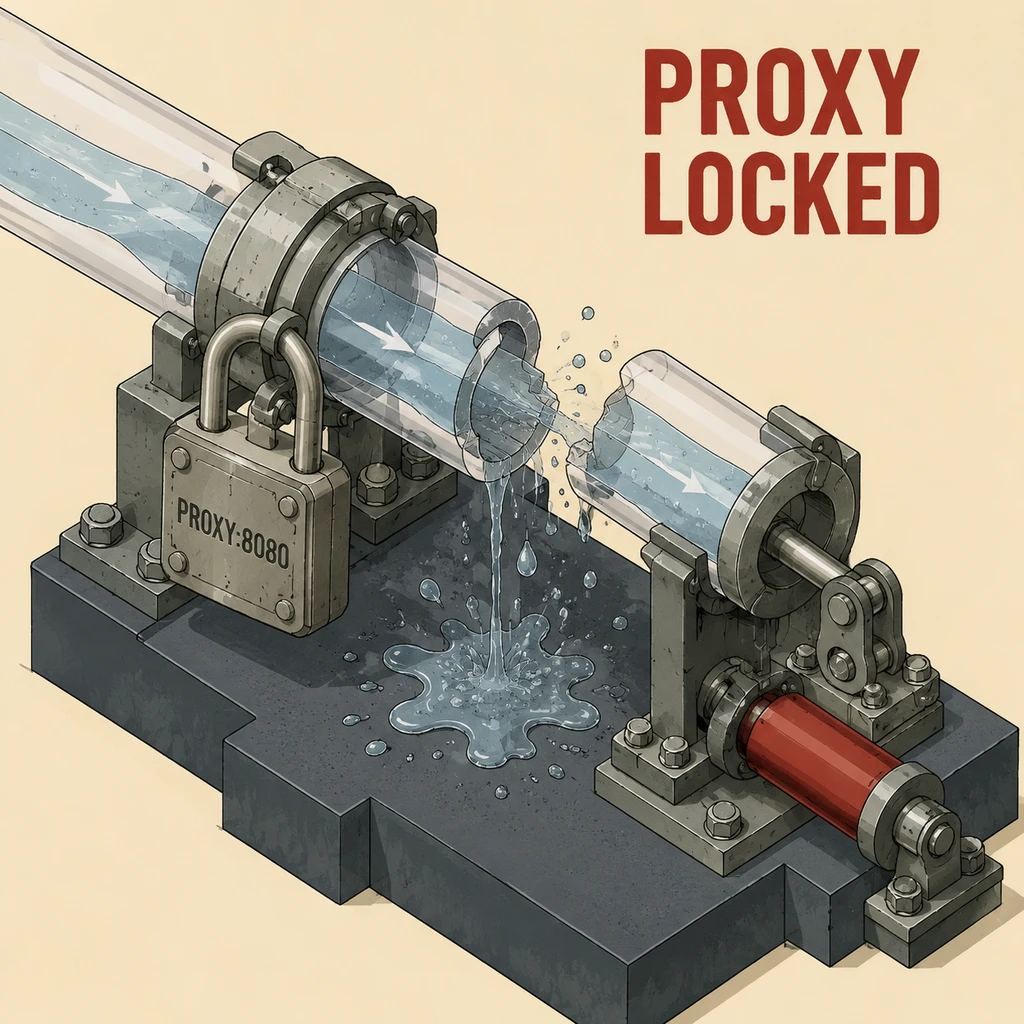
当后台守护进程首次启动时,它会永久固化当次终端会话的环境变量。如果开发者为了特定任务通过包装脚本临时指定了专用网络代理,该后台服务将持续沿用这套网络配置,导致后续不同终端窗口的外联请求全部走入错误的链路。工作目录与终端会话的错位,还会引发钩子脚本无法识别客户端终端的连锁故障。
自动化更新的机制同样粗暴。为了拉取新版本,受管守护程序会强制重启后台服务,这常常直接斩断正在进行的推理交互或代码重构工作流。
软件不应在轻微的版本跳跃中,在未通知用户的前提下私自缔造神秘服务。
- 风险.即使在系统配置中明确将
features.daemon_auto_start设为false,Issue #48778 揭示的问题依然存在:只要系统中残留着未杀死的守护进程,客户端仍会静默连接上去,彻底阻断必须依赖单次内嵌参数--no-daemon。
竞品设计的克制与割裂的清退成本
横向审视当下主流的 AI 命令行工具,Codex 的做法明显偏离了行业惯例。
Anthropic 旗下的 Claude Code 采取了更为收敛的方案,其自动更新逻辑严格限定在交互会话启动与运行的周期内完成,用户只需注入环境变量 DISABLE_AUTOUPDATER=1 即可完全接管控制权,并未在操作系统层注入常驻后台服务。Google 的 Gemini CLI 同样将控制权归还给本地配置文件,通过修改单一设定项即可关闭自更新,且官方文档中并未部署独立常驻的守护架构。
相比之下,Codex 不仅强推常驻模式,还设置了极其繁琐且割裂的双层配置壁垒。
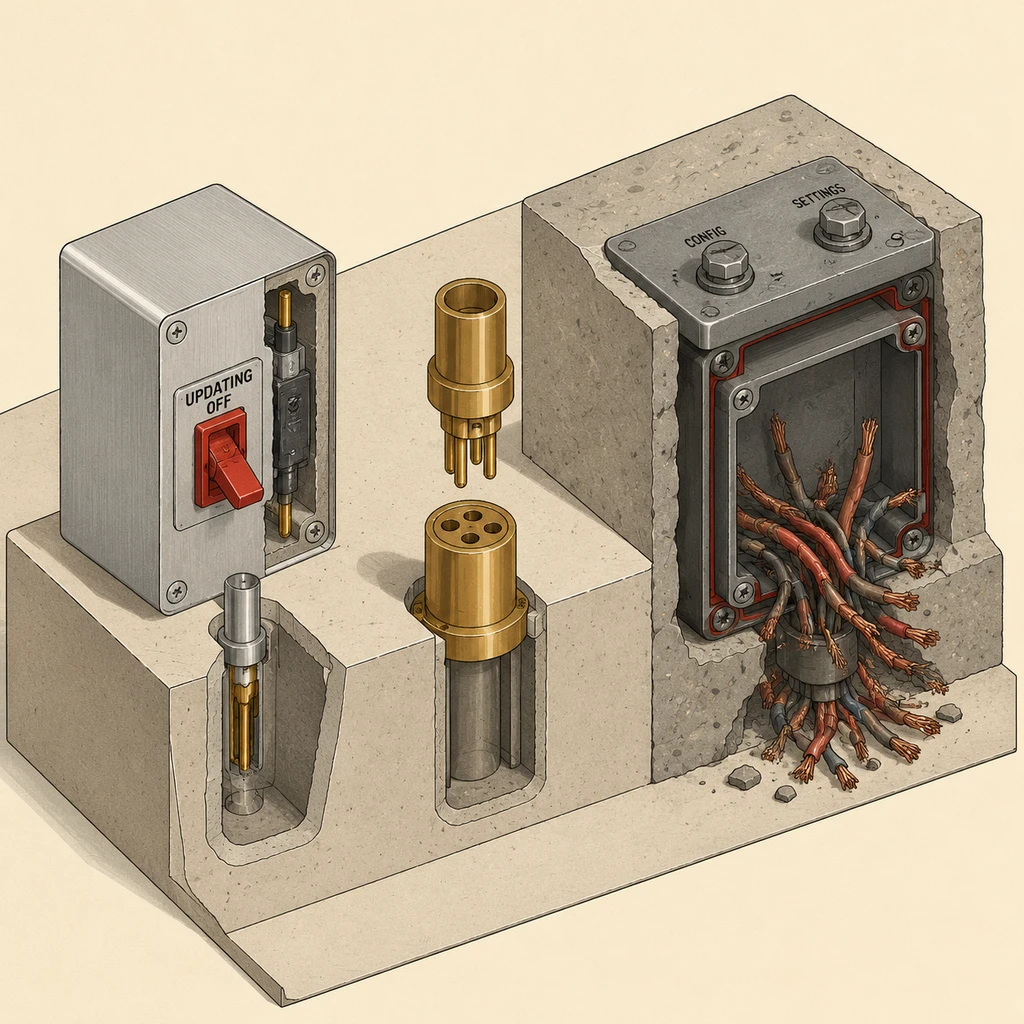
普通开发者若要彻底关停该机制,单改主配置文件毫无作用。用户不仅需要在 config.toml 中关闭自启开关,还必须深入到 ~/.codex/app-server-daemon/settings.json 中单独将更新机制的开关停用,再配合手动执行终止进程命令,才能将残留的独立更新轮询脚本完全清除。
- 建议.在官方正式回应社区并将后台进程改为显式授权(Opt-in)之前,对系统完整性有严苛要求的团队应通过内网策略或包装脚本强制追加
--no-daemon参数运行。
截至目前,编号为 #48195 的议题在 GitHub 上依然处于挂起开放状态,官方维护团队尚未就越权常驻和版本可信链断裂的问题给出正式调整方案。这场争论不仅关乎几个配置开关,更是对 AI 工具边界的拷问:辅助工具是否拥有单方面接管本地系统环境的特权。