为了避免伺候服务器,有人甚至宁愿忍受手机本地 RSS 阅读器丢失未读进度的痛苦。搭建一套带数据库、Web 代理和定时任务的聚合器,过去往往意味着无止境的维护债务;但一位自托管爱好者最近靠 9 行代码 在 NixOS 上拉起了带自动备份的 FreshRSS 服务端,即使宿主机彻底损毁,也能在 15 分钟 内照着同一份配置完整重建。
这看起来是声明式配置治愈运维焦虑的典范,但如果把它当成终结所有运维痛苦的银弹,很容易栽进另一个坑里。
逃离运维地狱:为什么传统自建令人退避三舍
在 Linux 上正经部署一套现代 Web 应用从来不是解压文件那么简单。要跑起一个 FreshRSS,最传统的方式需要你手动安装 Nginx 与 PHP-FPM、调校连接池、排查目录权限、申请 Let’s Encrypt 证书,最后还得拿 cron 写一套定时拉取与备份脚本。
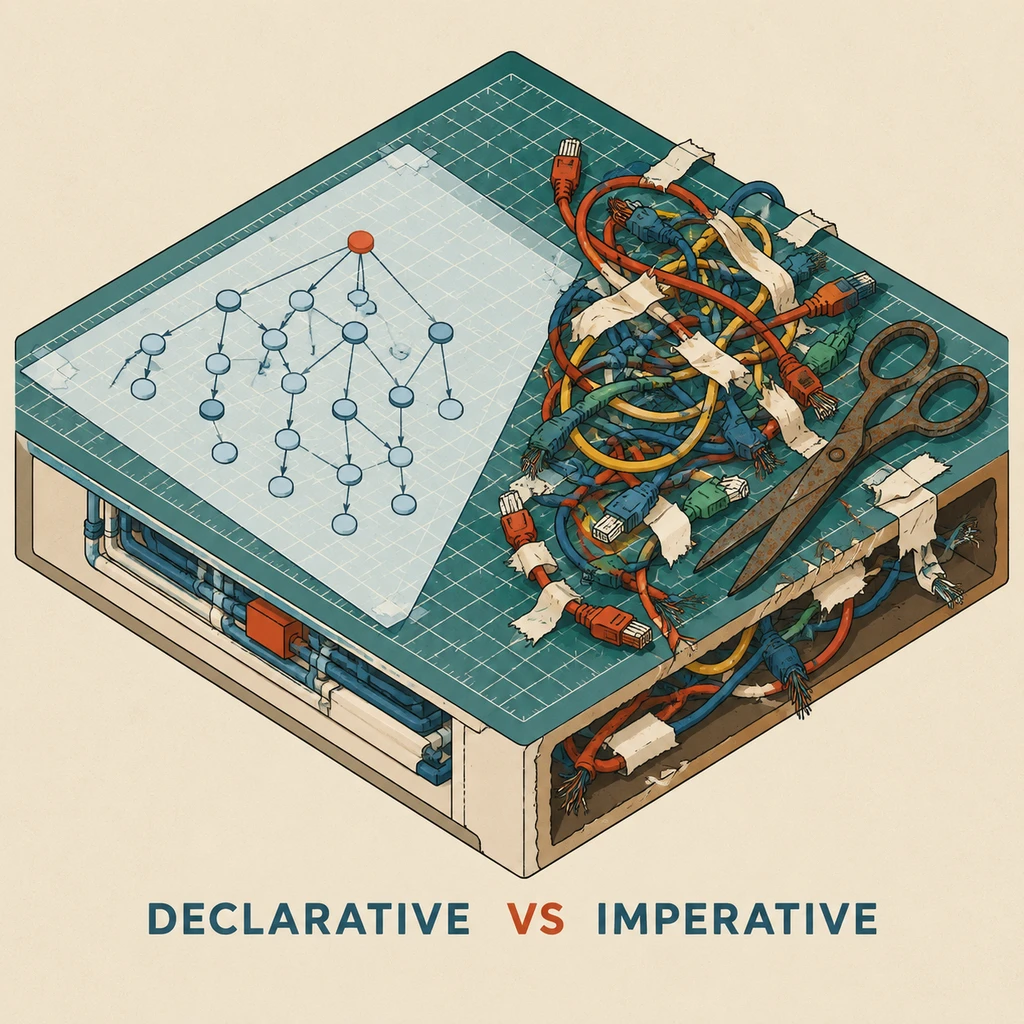
哪怕你试图把过程写成 Shell 脚本,环境稍有变动或者系统库小版本升级,原本跑得通的逻辑也会立刻散架。许多人转去折腾 CFEngine、Ansible 甚至轻量级 Kubernetes(k3s),最终发现自己只是用复杂的配置工具重新包装了脆弱的胶水代码。Python 环境里的 pip 只要稍有风吹草动,自动化流水线就会断在半路。
许多人寄希望于容器,但日常使用的 Docker Compose 往往只提供了可复现的假象。如果你在编排文件里写的是应用标签(如 :latest 或 :1.24),今天拉取的镜像和半年后拉取的镜像内部依赖很可能大相径庭。容器镜像构建本身并非天然幂等;同一个 Dockerfile 在不同时间节点构建,底层基础系统和软件源拉下来的包往往并不一致。要达到严密的确定性,必须运行 docker compose config --resolve-image-digests 解析并锁死具体的 sha256 镜像摘要,但几乎很少有个人自建者会保持这种严苛纪律。
相比之下,NixOS 的声明式配置更像是能直接执行的笔记。你把预期的系统状态写进文件,系统就根据纯函数计算出的包依赖图谱生成对应的环境。没有隐式全局变量,也没有上一次操作留下的残留文件。
9行代码的魔力:模块抽象抹平了什么
在这位博主的配置中,让 FreshRSS 稳定运行并接入反向代理,只用了 9 行核心代码和约 12 行 Nginx 规则。之所以能精简到这个程度,不是因为这个服务变轻了,而是上游打包者在 NixOS 内部完成了一整套系统级胶水工作。
官方 nixpkgs 在 nixos-26.05 及 master 分支中均提供了成熟的原生 services.freshrss 模块。当你在系统配置中启用该项时,NixOS 在后台自动帮你完成了多项繁琐组装:
- 自动拉起独立的 PHP-FPM 运行池,配置好对应的执行参数;
- 配置 Nginx 虚拟主机与后端通信通道;
- 创建专用的非特权系统服务账号与运行组,锁死文件权限;
- 注入 systemd 定时器作为后台抓取器(feed update timer),按预设周期自动抓取订阅源。
更关键的是,该模块默认选用 SQLite 作为存储后端,并将持久化数据目录统一定位在 /var/lib/freshrss。如果需要应对更高并发并挂载外部数据库,虽然支持连接 PostgreSQL 或 MySQL,但这要求你额外配置独立的备份模块(例如 services.postgresqlBackup)。
纯函数式包管理消除了配置漂移的宿疾,却让使用者误以为状态与环境是一回事。
古人讲「工欲善其事,必先利其器」,NixOS 的确是一柄把软件环境切得干干净净的手术刀。但许多人由此得出一切自建痛点皆已解决的结论,属于把无状态配置与有状态数据混为一谈。
状态断层:回滚机制撞中有状态死穴
NixOS 给了自托管爱好者一种笃定感,即任何变更都可以通过一代代构建快照(Generation)安全回滚。然而这种笃定在有状态服务面前十分脆弱。
FreshRSS 模块在实现上具有极强的权威源假设。例如在初始化和更新账号时,模块底层会通过命令行脚本 update-user.php --password ... 强行同步用户密码。配置中指定的 passwordFile 被视为系统权威来源,这意味着用户如果在 Web 前端修改了密码,只要宿主机下一次触发 NixOS 重新构建(rebuild switch),前端设置的密码就会被配置声明强行覆盖。
更严峻的技术断层发生在数据迁移环节。在 2025 年 4 月 17 日的 NixOS Discourse 深度探讨《Rolling back data as well, not only Nix config》中,社区开发者集中拆解了这层幻觉:
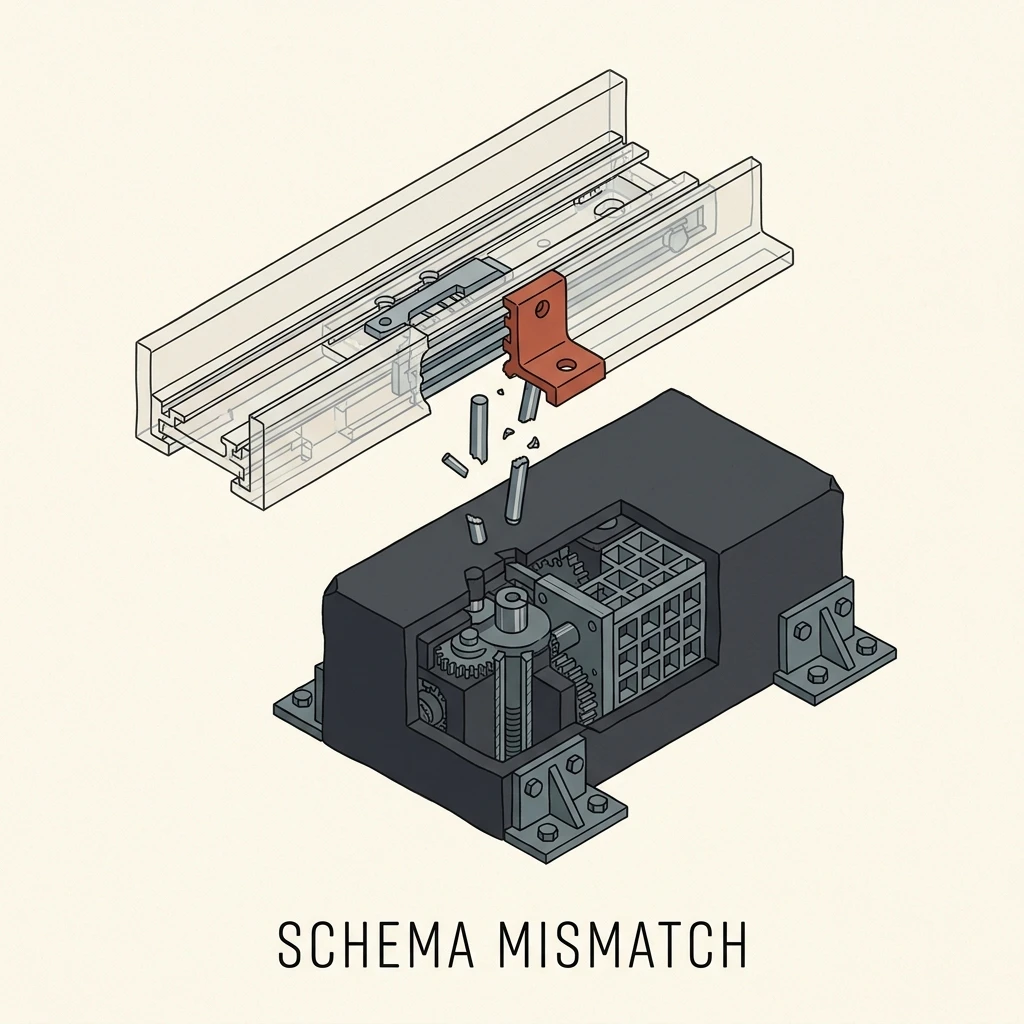
当 FreshRSS 随着软件更新引入了新的数据库表结构(Schema Migration),旧表被直接重写。一旦新版本在运行时出现异常,你固然可以用一条命令瞬间回滚到上一个 NixOS Generation,但你的数据文件依然留在物理路径 /var/lib/freshrss 中。此时,回滚出来的旧版本二进制程序根本无法识别已经被新版改写过的数据库结构,服务往往在启动瞬间直接崩溃。
- 风险.NixOS 只能保证系统二进制与配置环境在时间轴上自由穿梭,它完全管不到、也无法逆转底层持久化数据的结构变迁。
把应用装在无状态的声明式容器里,并没有消解有状态应用的复杂性。所谓的维护自由,只是把脆弱性从 Shell 脚本的执行错误,转移到了密钥编排、文件系统快照以及业务数据结构的兼容性上。
对于真正希望靠声明式基建建立高可靠个人服务的运维者来说,仅有配置声明是远远不够的。你至少需要补全三样东西:
- 类似 sops-nix 这样严密的声明式密钥治理;
- 结合 Btrfs 或 ZFS 的底层文件系统快照在每次系统构建变更前锁定物理数据卷;
- 将应用层的冷热备份与不可变系统基座彻底解耦。
在手机本地阅读和自建服务器之间,NixOS 确实把搭积木的门槛削平了一大截。但机器越聪明,维护者越需要清楚它的边界在哪里。当你在 15 分钟内拉起一台全新的服务器时,真正决定这套系统生死存亡的,永远是那份 9 行代码之外、随时间流转而不断累积的真实数据。