2026年8月4日,美国联邦第九巡回上诉法院推翻了加州北区联邦地方法院此前颁布的初步禁令,裁定亚马逊无法依据联邦《计算机欺诈与滥用拔法》(CFAA)以及加州《综合计算机数据访问与欺诈法》(CDAFA),封杀 Perplexity 旗下搭载 AI 助手的网页浏览器 Comet。该案的实质是平台巨头试图用一部具有刑事性质的四十年前老法,阻击代表用户意志执行跨网页任务的自主智能体(Agentic AI),而上诉法院明确画出红线:代表真实用户在本地操作的 AI 工具,不等于入侵服务器的黑客。
这一裁决并非宣告所有 AI 抓取都合法,而是将法律责任精准锚定在底层技术架构上。面对亚马逊随后提出的全院庭审复审请求,第九巡回法院在 2026年9月10日 正式予以驳回,案件已发回地方法院进入后续诉讼。从法律战术上看,科技巨头想用快速禁令直接扼杀新兴智能体入口的算盘落了空。
截屏发回云端,为何不算直接侵入?
此前在 2026年3月9日,加州北区地方法院曾支持亚马逊,认为 Perplexity 在收到平台明确停止侵权信(cease-and-desist)后,依然利用用户凭据登录受保护系统收集信息,并且造成亚马逊超过 5,000美元 的调查响应成本,符合 CFAA 的侵权要件。但第九巡回法院推翻这一判决的核心依据,恰恰藏在 Comet 的技术交互逻辑中。
Perplexity 在 2025年 收购 Sidekick 后推出了这款 AI 浏览器。当用户在本地启动 Assistant 助手代搜商品时,软件在用户本机截取当前屏幕,将图像发送到 Perplexity 的云端服务器进行视觉理解,服务器计算出下一步交互动作并回传指令,最终由用户机器上的 Comet 浏览器执行点击或跳转。
整个链路的关键在于:Perplexity 的服务器从未与亚马逊的服务器建立直接连接。
上诉法院认定,在 CFAA 的法定语境下,发起“访问”(access)的主体是坐在电脑前的真实用户,Comet 充其量只是一个由用户支配的辅助工具。法官更援引刑法解释中的宽免规则(rule of lenity)明确指出,CFAA 本质上是针对黑客行为的刑法法规;如果将刑法上的未授权访问无限扩张到此类本地 AI 助手,将会导致荒谬后果——任何一个借助智能体查比价的普通消费者,都可能因此沦为联邦刑事罪犯。
决定法律定性的不是模型有多聪明,而是发出网络请求的那根网线到底插在谁的电脑上。
架构定生死:本地代理与云端智能体的鸿沟
行业对该判决最大的误读,是认为司法界对 AI Agent 全面放行。事实上,这项裁决之所以有利于 Perplexity,完全建立在其 Local-browser(本地浏览器)这一特定架构之上。
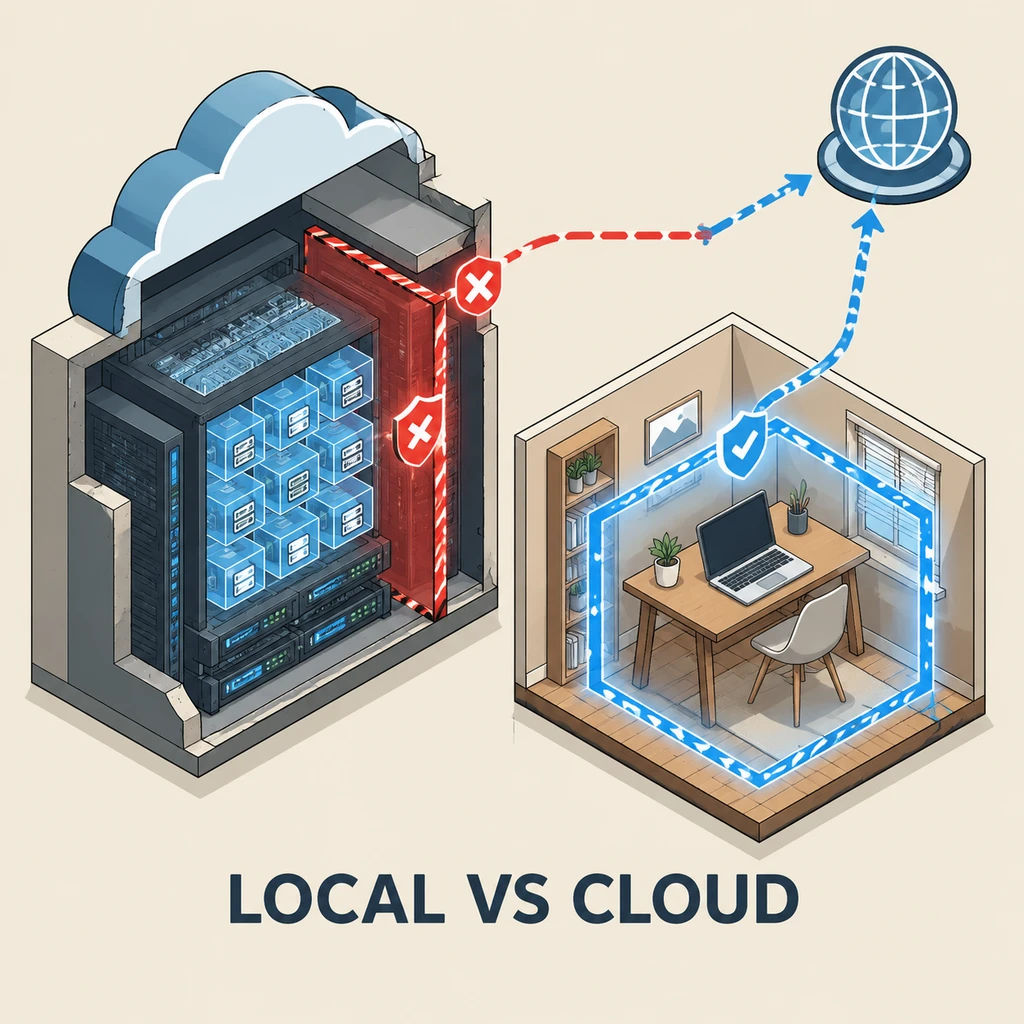
放眼当前的生成式自动化版图,不同玩家的技术路径正在引发截然不同的合规命运。OpenAI 于 2025年7月 将 Operator 功能并入 ChatGPT Agent,其底层是在云端数据中心启动虚拟无头浏览器代客操作;而 Google 则在推动将 Gemini 整合进本地 Chrome 浏览器实现跨标签页操控。Comet 选择的是本地发包、云端仅做视觉解析的折中方案。如果未来厂商改用云端虚拟机代替用户登录亚马逊,由于网络连接直接由云端节点发起,该裁决的法律豁免便不复存在。
美国最高法院在 2021年 的 Van Buren v. United States 一案中便确立了基本原则:不能将违反网站自身制定的《服务条款》(ToS)等同于违反联邦反黑客法。长期以来,大平台倾向于把 CFAA 变成私家护城河的防御工具,任何打破平台围墙的外部扩展或抓取脚本,都会招致重罪威吓。民权机构 ACLU 与 Knight 第一修正案研究所等组织在此案中力挺 Perplexity,其防范的核心正在于此:若平台的 ToS 可以借由反黑客法入刑,整个互联网上的数据新闻、公开审计、扩展插件和学术研究都将面临系统性瘫痪。
- 结论.对于开发跨平台自动化工具的企业而言,采用端侧优先(Local-first)的客户端架构,是现阶段避开反黑客法指控最确定的工程防火墙。
避开刑法红线之后,货架保卫战刚刚开始
尽管 Perplexity 在上诉法院赢下关键一局,但这绝不意味着其可以高枕无忧。
亚马逊在诉讼中披露,Perplexity 曾故意伪装成普通 Chrome 的 User-Agent 标头,借此躲避平台的自动化流量检测。早在 2025年8月,Cloudflare 就曾公开曝光 Perplexity 使用伪装标识及轮换 IP 绕过 robots.txt 协议。这些擦边行为在发回重审后,仍可能在民事违约、动产侵扰(trespass to chattels)以及各州反不正当竞争法下引发巨额赔偿责任。
更深层的隐患来自用户侧的安全与隐私。为了让云端模型判断下一步该点哪里,Comet 需要持续将包含用户收货地址、订单明细甚至支付结算界面的完整截图上传至 Perplexity 的服务器。除了数据滞留风险,自主浏览器智能体还极易遭受不可信网页中的间接提示词注入(Prompt Injection)攻击——恶意网站可以在页面隐藏文字,诱导本地智能体转账或盗取用户存储的凭证。
- 风险.将涉及支付与隐私账号的控制权完全交由视觉解析智能体,一旦页面嵌入恶意隐蔽指令,用户在享受自动化代购便利的同时,也让渡了最底层的账户安全防线。
亚马逊之所以不惜动用诉讼重锤,根本原因在于 AI Agent 正在瓦解其最具吸金能力的商业地基。在传统的电商闭环中,用户必须打开应用、看开屏推荐、搜索商品、在被竞价广告占据的前排列表中反复筛选。而当 Comet 这类本地智能体代表消费者直奔目标规格下单时,亚马逊重金搭建的站内推荐体系与搜索竞价广告位瞬间失去了展示场景。
眼下,平台巨头与智能体开发商的博弈正迅速滑向更激烈的工程对抗。既然无法轻易拿到联邦法院的快速禁令,大平台接下来势必会在前端页面部署动态混淆 DOM 树、强化无感人机验证以及阻断自动化截图工具。智能体创业公司虽然撕开了反黑客法的铁网,但如何在不侵犯用户隐私的前提下,穿透巨头布满雷区的工程防御,才是一场更漫长的拉锯战。