让大模型接管云基础设施,正在成为研发团队最危险的诱惑。当开发者对 Claude Code 或 Cursor 发出部署到 AWS 的指令时,模型总能自信地吐出数百行语法合规的 Terraform 配置,随之而来的往往是向全网开放的 0.0.0.0/0 安全组、带通配符星号的 IAM 越权策略,以及一份从未被模型预见过的天价账单。
开发者 bealesh 在 2026 年 10 月 14 日正式发布了开源插件 Neckbeard v0.2.1。它的核心逻辑不是教 AI 更好地编写基础设施代码,而是彻底剥夺大模型编写 IaC 的权力:通过 Go 语言编写的确定性内核,将代码库的静态推断映射至锁定版本、经过 CI 严密验证的 OpenTofu 模块目录,并在生成任何云资源前,用真实的月度预估账单充当架构决策的否决票。
拆解狂热:剥夺模型自由编写 IaC 的权力
在主流技术叙事中,AI 赋能运维通常意味着用更精巧的提示词让模型直接生成 Terraform 或 Pulumi 脚本。Pulumi Neo 与 HashiCorp 倾向于依赖开放代码生成配合事后策略引擎(OPA 或 Sentinel)设置护栏,Neckbeard 则选择了一条截然相反的极端路线:去智能化与强静态约束。
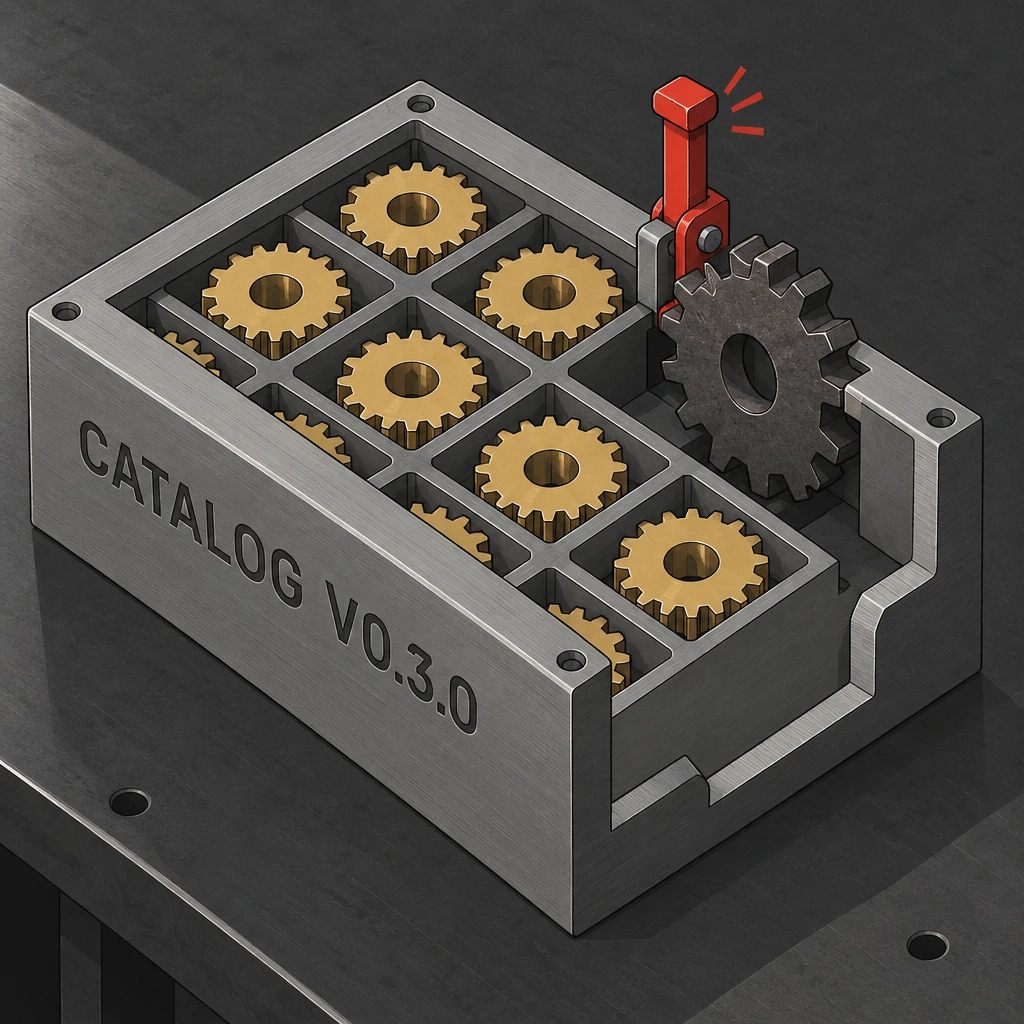
在 Neckbeard 的架构中,大模型退化为一个严苛的代码阅读者。运行分析命令后,Agent 仅负责检索 Dockerfile、端口、环境变量以及数据库连接字符串,生成一份带文件行号证据的画像;遇到无法推断的业务需求(例如容忍多长的停机时间、是否复用现有数据库),必须向人工提问。一旦事实确认,系统立即由确定性 Go 引擎接管,将参数灌入锁定的 catalog v0.3.0 模块目录中,渲染出哈希校验的 Blueprint 蓝图。
这套逻辑彻底终结了模型的臆想。如果系统检测到应用依赖 Redis,但固化的标准目录尚未收录该组件,它会直接报错中断,而不是任由模型捏造看似可用的伪模块。其底层固化依赖 OpenTofu 1.12.6,整个发布流程拒绝静态秘钥,全面转向 OIDC 联合身份认证;如果在生成的流水线中检测到 AWS_SECRET_ACCESS_KEY,测试套件会直接切断构建。
AI 从未收到过真实账单,因此没有资格在生产环境中自由签单。
账单前置:把成本测算变成架构否决票
技术选型的失误,往往是直到第一张公有云账单寄达财务室时才被发现。Neckbeard 将成本测算前置为架构构建的硬性门槛,在落地配置前调用本地 Infracost 测算 dev、staging、prod 三套环境的综合开销。
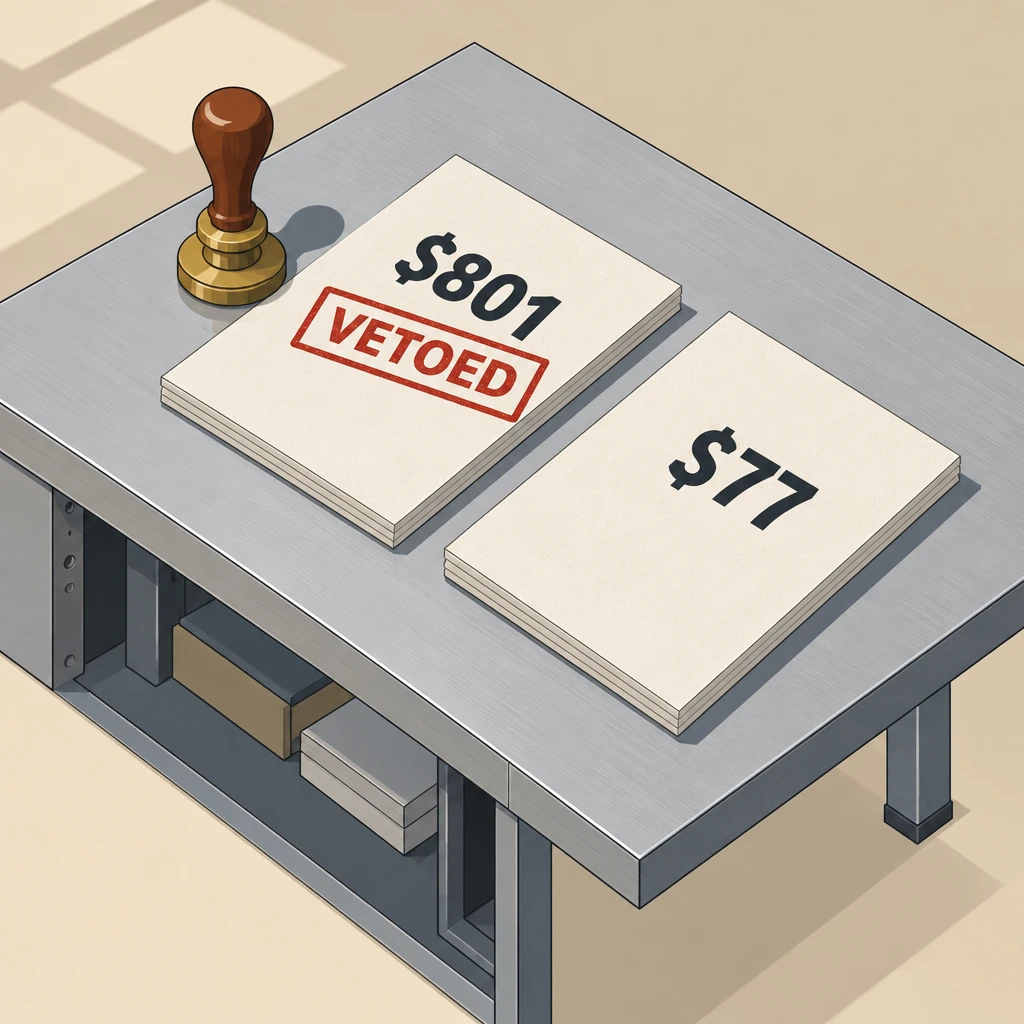
针对一个包含单个容器镜像、最多 10 个 HTTP/Worker/Cron 进程、Postgres 数据库和对象存储的基础应用,Neckbeard 给出的测算直接打破了开发者对 Kubernetes 的盲目崇拜。
当独立开发者在提示词里轻率地要求配置集群时,高达 $801 的月度账单与 $77 的 Serverless 方案形成了十倍反差。Neckbeard 严格依赖本地 Infracost 0.10.x 版本,并特意拒绝了 Homebrew 默认提供的最新 SaaS 版客户端以避免产生额外依赖。由于底层引擎目前尚无法计算 Azure Container Apps 的具体算力单价,系统在账单中强制带星号标注未定价资源,杜绝不透明报价误导决策。
- 结论.将成本核算机制前置于代码生成阶段,能直接在拉取请求发起前,粉碎团队在业务初期盲目上马集群的架构虚荣心。
矩阵背后的虚实:Pre-alpha 与裸机现实
尽管项目描绘了一套覆盖 AWS、GCP、Azure 与两种 CI 工具(GitHub Actions、GitLab CI)共计 12 条分支的全矩阵支持,但深入代码库便会发现明显的工程缺口。
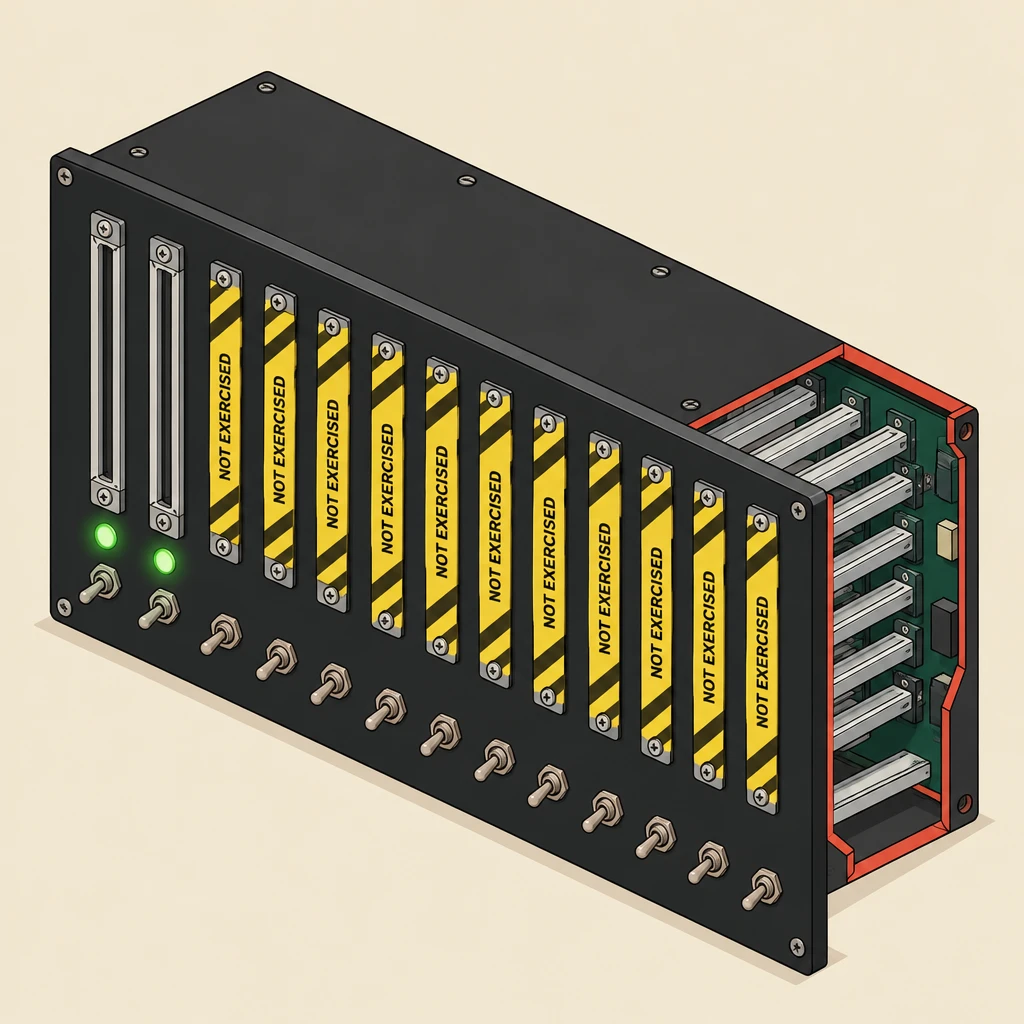
Neckbeard 目前仍处于 Pre-alpha 早期阶段。其在持续集成中展示的 12 条路径多云矩阵,主要依靠静态 Fixture 与 Stub 打桩进行自动化价格校验。在真实的生产环境闭环中,目前仅有 AWS 与 Azure 在 GitHub 体系下的 Serverless 容器链路跑通了真实数据库挂载、部署与回滚验证;而包含 Kubernetes 集群、GitLab CI 自动化流水线以及 GCP 真实发布在内的关键链路,均标记为 NOT EXERCISED,并未通过实际部署验收。
在 Hacker News 的技术交锋中,传统平台工程师普遍质疑其在外层套壳 DSL 的实用性,认为这种极度收敛的模块难以适应已存在合规网络(VPC)与复杂 IAM 体系的大型组织。更有成本实用主义者指出,即便在公有云跑最精简的三套环境每月也需 77 美元,而等效负载部署在一台月租约 25 美元的 Hetzner 裸金属服务器上绰绰有余。对此,作者坦承项目现阶段的核心受众并非成熟大厂,而是那些从 Vercel 或 Supabase 毕业、预算难以支撑专职 SRE 的初创研发团队,并表示后续有意愿将支持延伸至 Hetzner。
- 风险.切忌将测试环境的静态校验误判为全平台可用证明,在 Kubernetes 及 GCP 真实部署闭环成熟前,过早接入非测试链路将带来不可控的运维中断。