2026年10月7日,微软在 Windows 与 Surface 新品发布会上正式公布名为混合智能(Hybrid Intelligence)的系统架构升级。这项变动让集成在系统底层的 Copilot 彻底脱离了以往只能提供建议的只读对话框定位,转而具备调用本地上下文、直接修改系统设置、跨目录整理文件乃至在沙箱中运行代码生成原生应用的代理执行权。
这绝非一次浮于表面的聊天插件换新,而是微软三十年来首次试图重写桌面操作系统的底层控制逻辑。在 Recall 屏幕快照功能此前引发的隐私信任余波未平之际,微软选择在接下来的数月内面向 Copilot+ PC 设备逐步推送全局代行能力,标志着桌面操作系统正从听从指令的被动平台,演化为代行权限的自治代理。
从只读助手走向代行代理:Windows 混合智能交出写权限
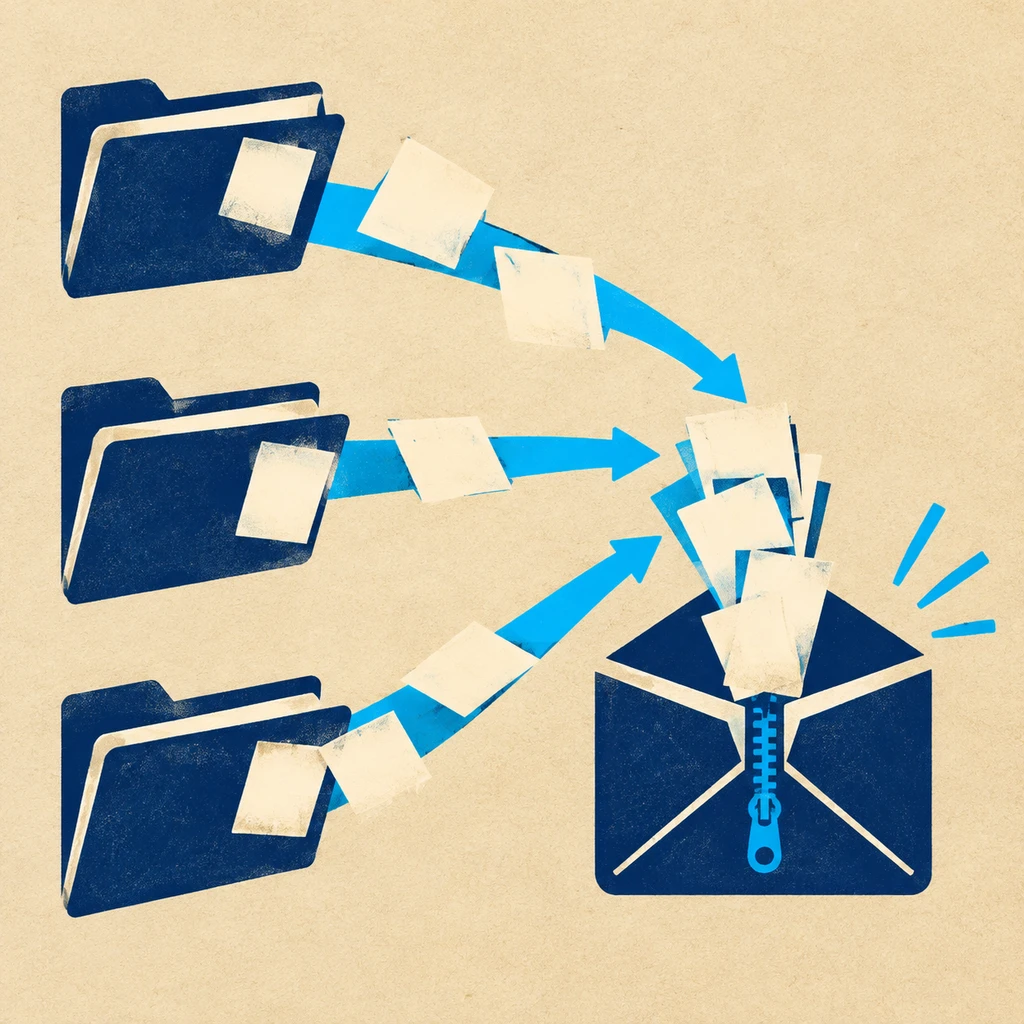
发布会现场,微软 Copilot 业务执行副总裁 Jacob Andreou 通过一段税务申报的实际操作展示了新架构的运作方式。在这场演示中,用户仅需告知名为 Autopilot 的工具会计师需要什么,系统便借助混合智能在不同文件夹间穿梭检索对应单据、重新规范命名、压缩打包成 zip 文件,并同步在邮件客户端中生成包含附件的草稿。
与之配合的还有全新重构的系统入口。Windows 与 Surface 业务负责人 Pavan Davuluri 宣布,今年秋季起,Windows 11 上的全局搜索栏将演化为快捷动作中枢,用户输入自然语言即可在搜索框内直接滑动调节麦克风音量、开启深色模式或发出短信。更深层次的 Windows Settings 代理甚至可以直接理解、修改或撤销数百项系统设置。
+-------------------------------------------------------------------+
|               Windows 混合智能系统交互架构与安全分层               |
+-------------------------------------------------------------------+更具破坏力的一步在于代码生成能力的落地。借助 Microsoft Execution Containers 环境,Copilot 允许直接在本地执行代码并生成原生 Windows 应用程序,这让桌面助手从传统的文档摘要工具,直接跨进了本地自动化执行者的角色。
重构三十年安全基石:独立代理账户与 MCP 协议的沙箱防线
在经典的操作系统设计中,图形化桌面的安全基石建立在主动输入与自主访问控制列表(ACL)之上。应用若想改动文件或系统状态,必须经过用户的明确点击或触发用户账户控制(UAC)提权。而将代行写操作交由非确定性的神经网络模型,稍有不慎便可能导致灾难性的误改或注入攻击。
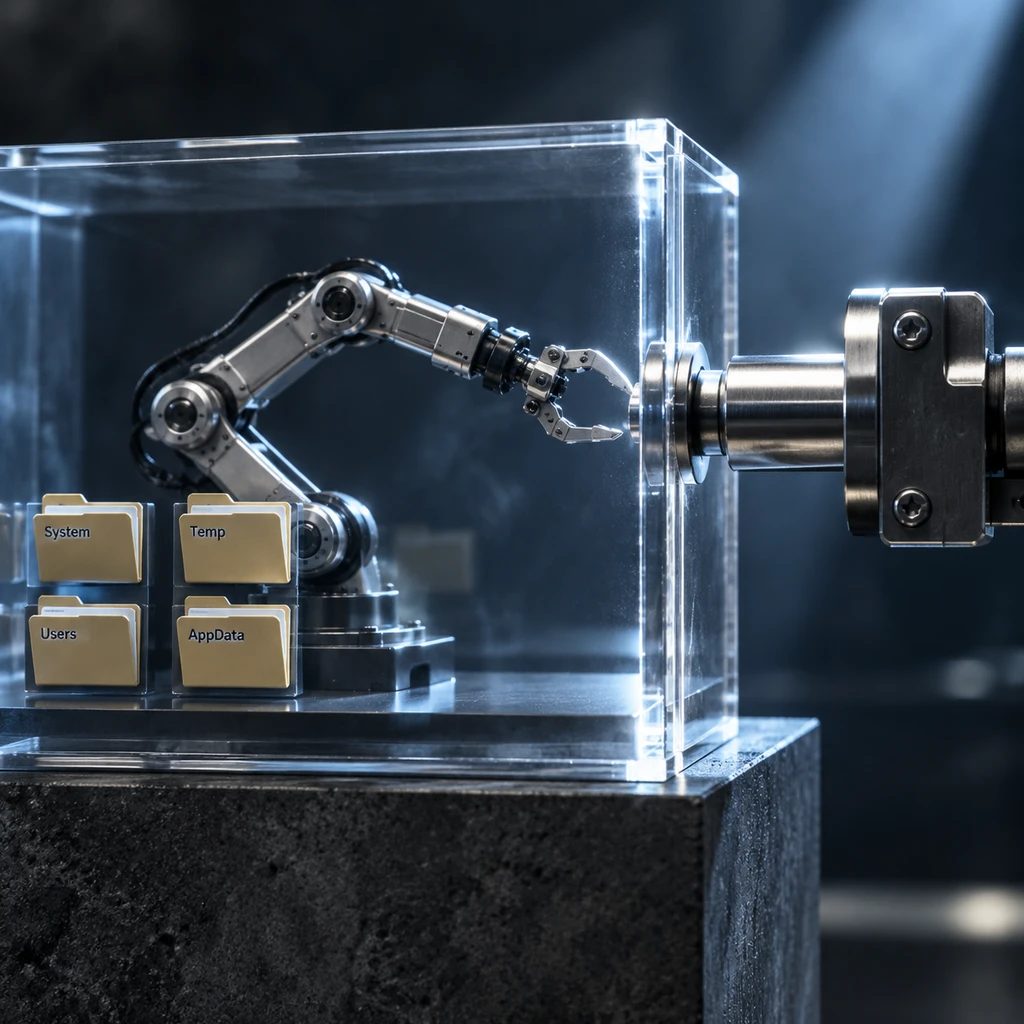
为了在工程上兜底,微软构建了一套 Windows Agent 安全模型。这套架构的核心在于剥离特权:Copilot 代理并非直接继承当前登录用户的全局管理员身份,而是运行在独立的代理账户中,所有代码生成与中间运行均被锁闭在隔离的代理工作区内。
在具体的环境暴露上,系统通过文件资源管理器的 MCP(Model Context Protocol)连接器对外提供检索与目录创建接口。在首期实验预览中,其文件访问被严格限制在 Documents、Downloads、Desktop 与 Pictures 四个预设文件夹内;任何跨出这四个目录的操作都必须触发独立弹窗,供用户选择始终允许、每次询问或从不允许。
权限机制可以写进严密的沙箱,但用户对系统自主权交接的抵触难以靠工程参数消解。
- 结论.微软正在用代理账户和工作区隔离重新发明操作系统的访问控制,这种设计虽在技术上封堵了无序越权,却把判断成本转移给了承受频繁授权弹窗的终端用户。
授权疲劳与双重标准:激进放权背后的失控感与防御心理
尽管微软在安全文档中反复罗列了细粒度的权限撤销和人工接管流程,但在真实使用场景中,严密的防护往往会遭遇人性的盲区。
在 Reddit 等技术社区中,不少测试用户对系统中强制常驻的 AI 代理表达了强烈的不信任。在日常点击中,后台进程偶发的静默触发以及权限弹窗引发的授权疲劳,极易导致用户不假思索地点击允许。此前社区反馈中,部分用户在接收到补丁更新后观察到 mscopilot_proxy.exe 触发与资源管理器异常崩溃,这类细微的不稳定迅速放大了大众对系统失控的恐慌情绪。
更深层的裂痕来自于微软在数据处理上的双重口径。在企业级 M365 Copilot 环境中,微软承诺所有的交互数据与内部 Graph 图谱均不用于训练基础模型,企业安全管理员拥有完整的组策略控制权。但在消费级版本中,用户的日常交互与部分上传文件在未主动选择退出的前提下,仍可能被回流用于模型改进。
这种规则落差将普通用户推向了尴尬境地。当用户默许系统代理为了自动化而跨目录读取本地的税单、报表或私密相册时,他们所让渡的不再只是屏幕空间的纯净度,而是个人本地数据的边界。
- 风险.普通用户若未主动前往账户设置关闭数据改进选项,本地文件在被代理处理的过程中,其上下文片段存在被云端记录的潜在合规漏洞。
相较于苹果在 Apple Intelligence 上谨小慎微的收敛打法——死守私有云计算(Private Cloud Compute)的无留存承诺、对全局桌面自动化操纵保持克制,微软在桌面端推进全局代理的步子迈得最大,承担的信任折损也最直接。
对于普通用户而言,在接下来的版本推送中,评估是否购入 Copilot+ PC 或是否启用混合智能的核心考量,已经从这个自动化功能好不好用,转变为是否愿意向操作系统让渡长期确立的安全边界。面对系统级别的代行诱惑,守住权限的开关或许是眼下唯一的理性动作。