折腾第三方 Android 系统的老玩家,大概都遇到过这种场面:microG 的自检清单里勾选得整整齐齐,但点开银行软件或流媒体服务,等待你的依然是干脆利落的闪退。
开源重构方案 microG GmsCore 于 2026 年 9 月 29 日推送了稳定版本 v0.3.17.252432。这个采用 Apache 2.0 协议的开源项目,多年来靠着逆向工程,试图把被 Google 锁死在专有闭源服务里的 Android 核心能力重新还给自由软件社区。然而随着移动生态的防御工事越垒越高,普通用户对它的美好预期,正在撞上一堵坚硬的现实之墙。
伪装接口,但越不过硬件风控
microG 的底层逻辑并不神秘。为了让不带官方服务的设备跑通依赖 Google 的第三方软件,系统必须开启签名欺骗,使 microG 能伪装成官方的 Google Play 服务,响应客户端发出的 API 握手请求。
从官方实现矩阵来看,microG 对云端硬盘、基于 UnifiedNlp 的网络定位以及 FCM 消息推送已经做到了完全支持;对 FIDO2 与 Play Integrity 校验提供了大部分兼容;至于 Android Auto、穿戴设备和健身套件则完全没有实现。更重要的是,项目明确将数据统计分析与广告 API 标记为不予实现。
这种取舍构成了 microG 的隐私护城河,却也切断了商业软件赖以生存的安全信任链。
虽然 microG 早在 2024 年 12 月发布的 v0.3.6 就引入了 Play Integrity 支持,但维护团队在社区中直截了当地声明过:让非认证设备通过 Play Integrity 校验并非项目的目标。
客户端接口的模拟只能解决让应用跑起来,却无法替你签发合法的设备背书。像 Police Bank、Cellfin OTP 验证这类金融软件在运行中闪退,原因在于应用不仅向本地询问是否有 Play 服务,还会要求远端服务器对底层硬件环境进行不可篡改的密码学核验。
汉代严刑私铸,钱肉轻薄者不可行于市。软件生态也是同样的道理:协议的规制权从来不在调用者手里,而在发币的庄家手里。你能模仿代码的形状,却拿不到官印的私钥。
系统级壁垒与隐秘的妥协
生态层面的收拢正在层层加码。签名欺骗本身就饱受争议,安全社区常指责它给恶意软件打开了伪造高特权签名的口子。为此 LineageOS 早在 2024 年 2 月 26 日就做出收缩,限制该权限只能单独授予官方签名的 microG;随后 Google 在 2024 年 11 月改动了系统签名检查逻辑,进一步压缩了外部补丁的活动空间。
不仅如此,环境搭建的门槛还在持续抬高:
- Android 15 及更高版本在安装旧版 C2DM 代理应用时,必须通过 ADB 附带
--bypass-low-target-sdk-block参数绕过低目标 SDK 的拦截限制。 - 从 Android 7 开始,融合定位功能如果想正常响应,必须打入定制 ROM 补丁,或者将 microG 挂载到具有特权的系统应用目录。
更深刻的矛盾发生在隐私理念与使用体验之间。
许多人抱着彻底告别 Google 的初衷选择 microG,但为了收到通知,microG 内部的 FCM 推送机制依旧必须向 Google 服务器注册并维系长连接。只要现代 App 的唤醒依然绑定在中心化推送树上,所谓的彻底脱钩就只能停留在纸面上。
同时,由于缺乏官方组件在系统层级的全生命周期调度,部分后台程序在检测不到专有环境时会反复重试拉起,甚至导致耗电异常。社区反馈中频发的锁屏休眠后推送延迟合并、长连接静默断开需要手动重启,都印证着无缝替代从来没有免费的午餐。
- 风险.若你的日常主力机极其依赖强风控银行客户端或即时告警类工作软件,强行替换 microG 会面临随时随地的可用性中断。
路线大分流下的存亡分水岭
面对 Google 将 AOSP 逐渐掏空为专有服务空壳的现状,开源社区演化出了三条截然不同的应对方案。
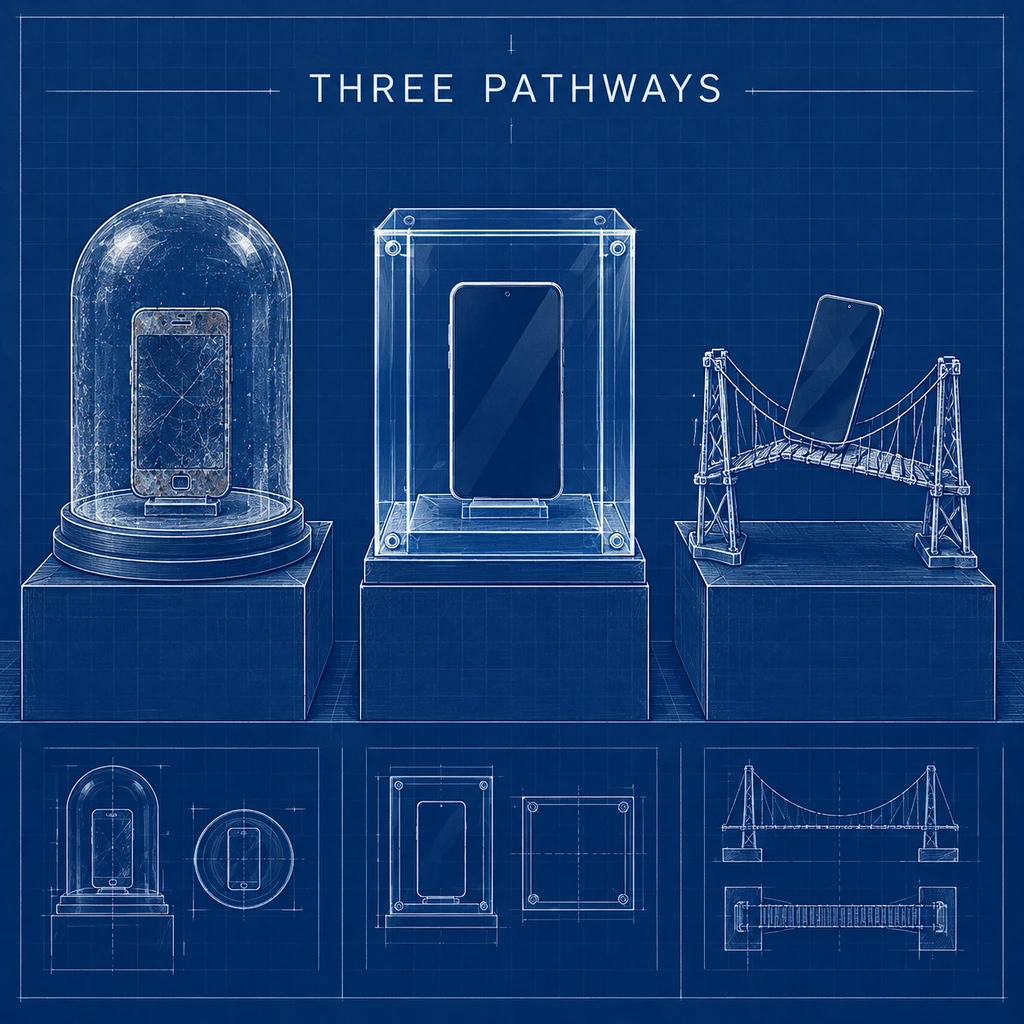
专有打包派 Open GApps 的官网安装包由于维护成本高昂,支持进度停留在 Android 11,且无法提供任何隐私防御;GrapheneOS 则选择了另一条极为务实的工程路径:它不修改系统签名机制,而是给官方专有服务扣上一个非特权沙盒,让它像普通应用一样在受限空间里运行。
相比之下,microG 更像是一个古典理想主义者。它坚持要从系统里剥离每一行专有代码,但这种纯粹性在商业软件逐渐将信任下沉到硬件芯片的时代,不可避免地走向了边际收益递减。
逆向工程能复现 API 的骨架,却赎不回平台霸权扣留的人质。
- 结论.microG 依然是 /e/OS 和 CalyxOS 等隐私向系统不可或缺的基石,但必须认清它的边界——它是一座用于维持基础软件兼容的应急桥梁,绝非用来逃避企业级风控体系的万能外挂。