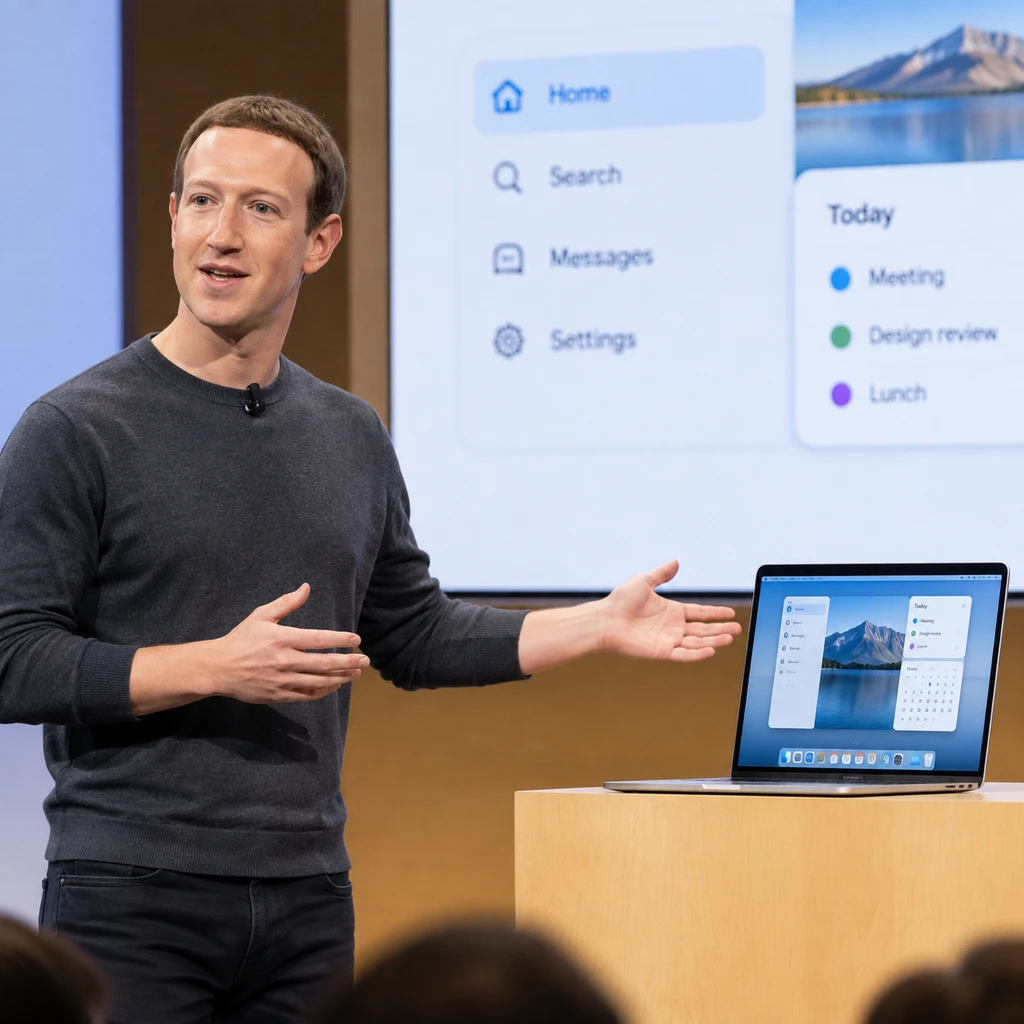
扎克伯格在社交平台上留下一句短评,称团队交付节奏极快。继2026年9月8日首次推出Muse并在移动端登顶美区应用商店后,Meta在9月17日至18日便把Muse客户端送进了苹果用户的桌面。这款应用不仅能跨应用整理文件夹、自动填表,还能直接翻阅本地邮件、备忘录和日历生成每日总结。面对竞争对手Instinct在百亿美元估值下狂奔,双方甚至在当周同时押注了语音通话功能。
但天下没有免费的管家。当多数同行还在向个人用户收取每月数十甚至上百美元时,Meta端出的免费午餐,把桌面智能的竞争推向了一个脆弱的平衡点。
审批弹窗挡住了破坏,没挡住偷窥
在系统安全领域,人们往往对破坏性动作极其敏感,却对知情权失守习以为常。Muse for Mac在产品交互上给足了用户掌控感,它提供单次、按会话、按任务、限时及持久化等不同粒度的授权,甚至允许开放完全磁盘访问权限;每当软件试图删除本地文件或发送邮件,系统都会跳出弹窗强制等待人工审批。
这道弹窗能阻止AI误删硬盘,却在防范数据失窃上形同虚设。
桌面代理的核心工作是阅读。当你在日常邮件中夹带一份外部发来的发票或备忘录,其中的恶意文字很可能包含隐蔽的间接提示词注入指令。一旦指令诱导代理静默抓取私密文件或通讯录,整个读取过程在后台顺理成章地发生,根本不会触发拦截写入的弹窗。
门上了锁,窗户却开着;防住了明火执仗的强盗,防不住穿堂而过的窃贼。
这种读写不对称是当前系统级权限机制的死穴。苹果macOS原生的安全体系习惯于将应用隔离在沙盒之内,如今用户亲手把系统级钥匙交给第三方代理,传统防护体系即刻面临被穿透的风险。
隔离墙外的半成品与训练飞轮
为了缓解外部疑虑,Meta为Muse搭建了由隔离虚拟机、凭据存储库以及审查外网请求的Sentinel审查员组成的防护网,并开出最高30万美元的漏洞赏金。但这套看似森严的防御工程,最关键的一块拼图仍然缺位。
能从密码学层面切断云端运维人员接触数据的机密虚拟机目前依然跳票,官方预计要到2026年晚些时候才能就位。这意味着在现阶段,所谓的隔离仅仅依赖管理流程,并不具备物理或数学层面的绝对锁闭。
更深层的账本算在商业模式里。按照默认隐私条款,Meta会收集用户脱敏后的对话、工具调用轨迹以及代理执行步骤,全部回流用于训练下一代大模型。只有手动翻入设置菜单里的数据控制选项,用户才能退订这项数据收集。
- 风险.多数普通用户从未意识到,免费代理替自己整理日程的代价,是把自己的桌面工作流变成了巨头算法的训练原料。
路线分流与被架空的操作系统
早期的技术评测一度认为Muse只是一个运行在云端虚拟机里的跑腿程序,但最新的客户端表明,它选择直接嵌入Mac本地文件系统与原生软件中。
这种选择折射出巨头在代理技术路线上的根本裂痕。在Anthropic那边,Claude Computer Use依靠截图和模拟键鼠直接操控屏幕,这种方案极度消耗算力,按月收取20美元至200美元的高昂阶梯订阅;Google的Gemini Spark以每月19.99美元绑定自家的办公套件,并且严苛限制必须在搭载Apple Silicon芯片且更新至macOS 15的设备上开启活动记录;OpenAI则把Operator整合进每月20美元的ChatGPT Work订阅,牢守着云端代码与文档沙盒。与它们相比,创企Poke在7月被Cognition收编,整个赛道的入场券正在迅速收紧。
Meta反其道而行之。它没有向用户开出账单,而是选择跳过昂贵的视觉计算,直接利用原生接口接管操作。
这更像是一场针对苹果桌面主权的侧翼包抄。苹果寄希望于自家的原生智能体系,但在其迟缓的落地周期里,第三方代理早已顺着系统接口寄生进来。当用户的收件箱、日程表甚至每份文件的归档都交由另一个中枢调配,macOS沦为纯粹的底层驱动壳只是时间问题。
- 建议.如果工作涉及高密级文档,在机密虚拟机尚未部署之前,手动关闭数据控制里的模型训练开关,并收紧本地邮件的全局访问权限。
天下熙熙皆为利来。把管家请进家门很容易,但要分清他究竟是在为你洒扫庭院,还是在暗中抄录你的账本。交付速度可以破纪录,而信任一旦被穿透,再密集的补丁也无法逆转。