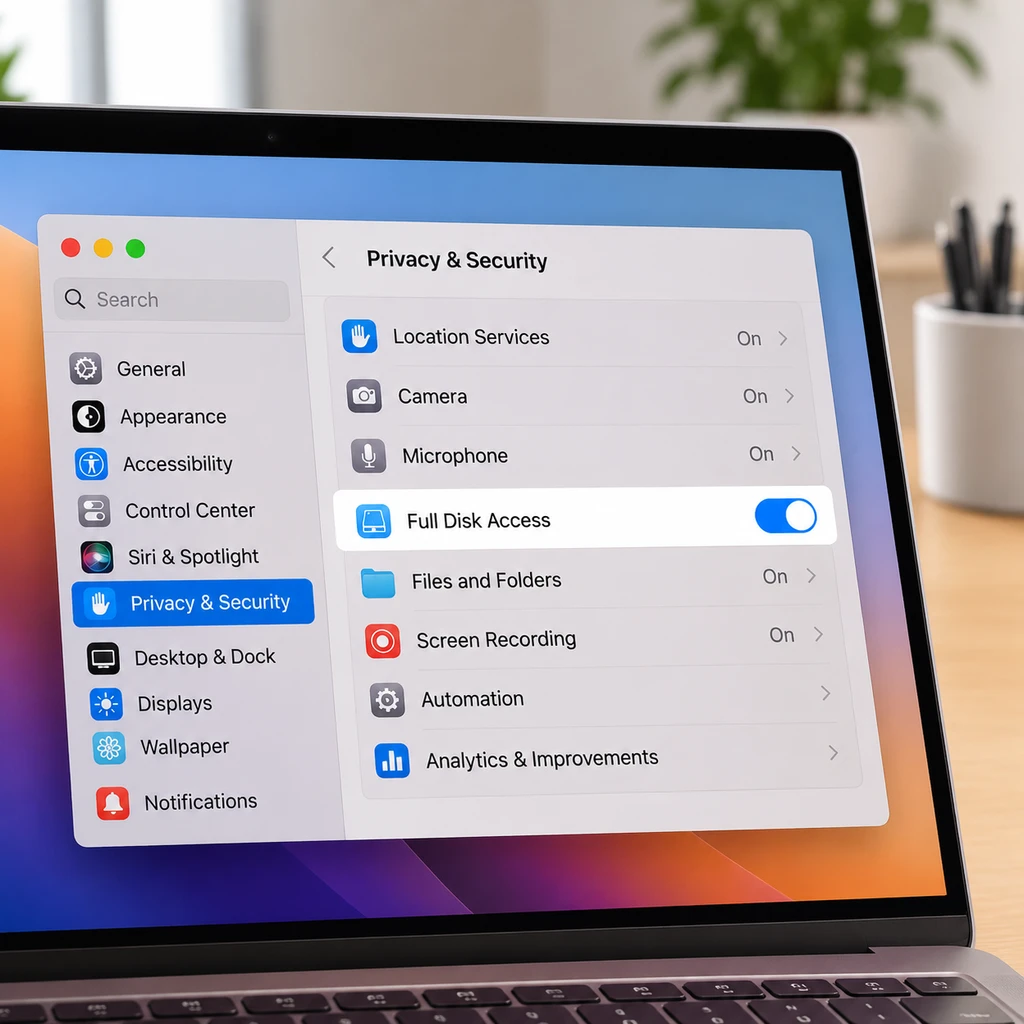
【标题】macOS 27.3 Beta 2 拆解全盘权限,Apple 为防范 AI Agent 过度索权迈出关键一步
【摘要】Apple 在 macOS 27.3 Beta 2 中引入细粒度隐私控制,不仅限制了全盘访问权限,还通过要求应用逐项申请保护,试图在自动化工具与 AI 代理的权限扩张之间筑起一道防线。
【正文】
在最新的 macOS 27.3 Beta 2 中,Apple 对系统核心权限逻辑进行了一次隐秘但深远的拆解。长期以来,由于全盘访问和系统及应用保护覆盖这类权限过于宽泛,许多工具类软件往往以便利为由索取超出其业务范围的控制权。随着 AI 代理程序(AI Agent)开始活跃在 Mac 的后台,这种全有或全无的授权模式已演变为系统安全的一大隐患。
此次版本更新的导火索,正是 Apple 试图通过引入更细粒度的控制机制,遏制这类程序在未经用户深思熟虑的情况下,直接获取读取、修改甚至删除用户核心数据(如邮件、照片、通讯录)的超级权限。
从全盘开放到最小授权
在 macOS 27.3 Beta 2 中,Apple 彻底改变了用户与应用的信任契约。过去,备份软件或磁盘清理工具一旦获得全盘访问,理论上便拥有了系统内的通行证。现在,用户被赋予了选择权,用户可以仅授权应用访问特定的受保护文件夹,而非无条件交出整块硬盘的钥匙。
与此同时,针对系统及应用保护覆盖这一高危权限,系统现在支持先询问设定。这意味着如果一个应用试图接管其他程序,系统会强制拦截并要求用户确认。即便用户执意选择绕过系统保护,系统也会通过明确的警示告知风险,例如该应用将具备查看隐藏照片、导出数据甚至代理浏览网页的能力。
自动化生态的兼容性博弈
对于开发者而言,这次权限收缩带来了显著的工程负担。虽然 Apple 为备份工具和辅助功能预留了特殊权利,允许它们维持必要的功能运行,但其他自动化工具则必须重新适配新的权限框架。
目前,系统已暴露出一处兼容性隐患,即在应用受限的情况下,部分工具与 WebKit 类 App(如 Safari)的交互会触发故障(编号 192510863)。这反映出权限边界的收缩,正迫使自动化生态重新审视其运作逻辑,即开发者需要决定是继续索取上帝视角的特权,还是通过更透明、更受限的 API 与系统协作。
- 提醒.如果您是资深 Mac 用户,建议立即进入系统设置的“隐私与安全性”板块,逐一审查现有的高权限应用,并尝试移除不必要的全盘访问授权。
AI Agent 的潜在防御战
这一策略调整是对 AI Agent 滥用数据的预防性防御。AI Agent 不同于传统软件,它们往往需要自主调度系统资源。如果沿用 macOS 过去的隐私模型,任何被用户信任的 AI 代理都将成为潜在的数据黑洞。
通过将决策权强行交还给用户,Apple 实际上是在重塑 macOS 的信任机制。这一变更带来的深远影响明确了 macOS 的边界感,设备所有权始终属于用户,即便是最先进的 AI 系统,也必须在被明确授权的围栏内运行。
对于普通用户而言,这意味着未来即便面对功能强大的 AI 助手,也不必再为了便利而牺牲隐私透明度。接下来的观察焦点在于,第三方开发者能否在不引发大规模兼容性崩溃的前提下,平滑过渡到这一新的最小权限原则中。
【锐评】隐私藩篱不仅是保护数据的盾,更是 Apple 重新定义系统控制权的权杖;权限越细,开发者离原生的“上帝视角”就越远。