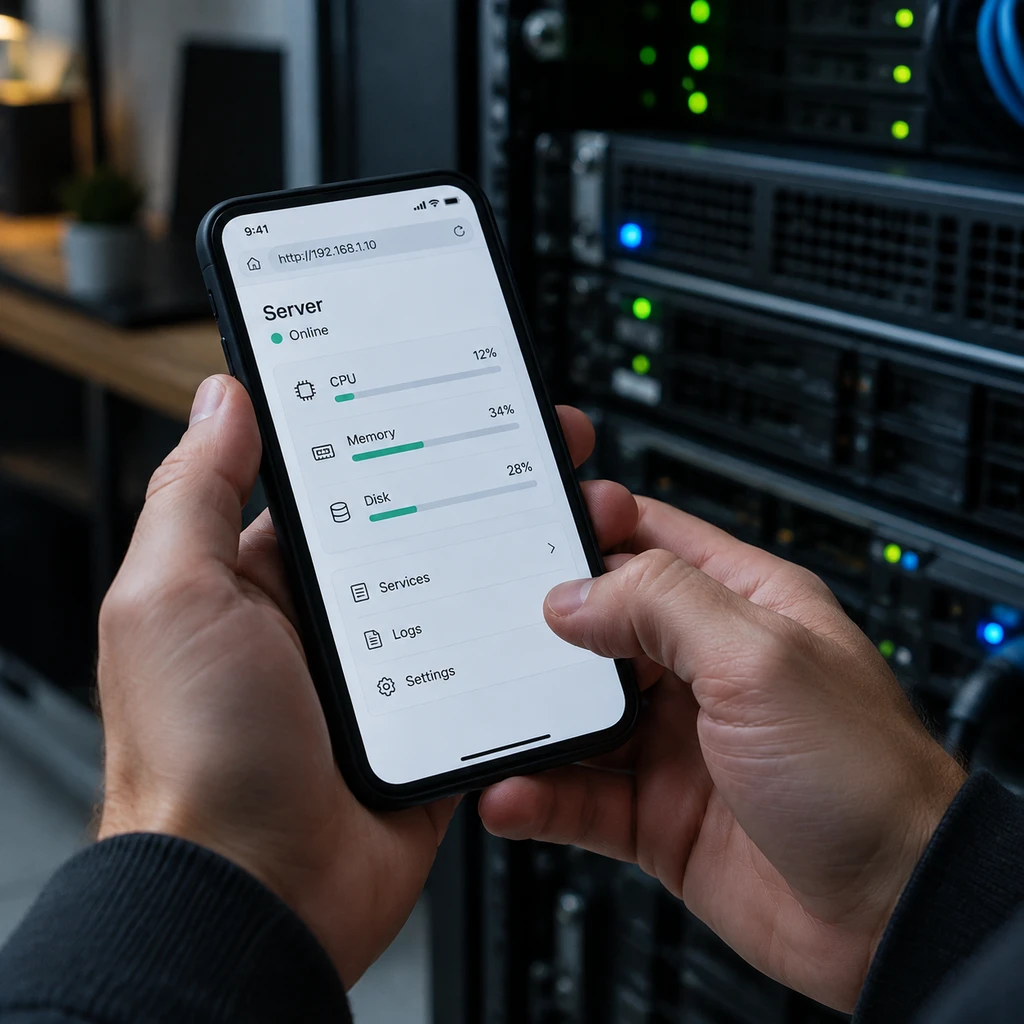
用手机随时调度云端或工作站里的编程代理,正在成为不少开发者的日常,但交互通道一旦换成移动端聊天框,一个看似细小却极度尴尬的摩擦点立刻浮出水面:怎样把 API 密钥安全塞给远端主机。开源开发者 Simon Willison 在其技术博客中记录了一个针对性解法,推出名为 llm-keys-ui 0.1 的实验性插件,试图通过一条命令拉起临时 Web 界面,把私密凭据从聊天会话中剥离出来。
手机遥控编程,卡在一行 API 密钥上
当开发者开始习惯通过手机端 ChatGPT 的 Codex Remote 操纵多台远端机器写代码,人与终端的交互形态已经变了。机器处于无头状态,人类手里只有一块触控屏。一旦编写的代码需要调用第三方大模型,配置 API 密钥就成了麻烦事。把私密密钥直接复制粘贴进对话框不仅显得鲁莽,还会让凭据直接暴露在云端会话记录里。
Simon Willison 给出的工作流很轻巧:在会话中指示 Codex 代理在远端执行单行命令:
uvx --with llm-keys-ui llm keys-ui --all
远端服务随后在 8010 端口 监听,并通过日志回传本地局域网或 Tailscale 私网 IP 地址。开发者只需在手机浏览器打开该链接,就能看到一个仅包含密钥名称与输入框的微型网页。录入保存后,代理在后续任务中便能直接调用 llm keys get 读取凭据。
整个界面的关键设定在于:它只允许提交新值,界面上永不回显已有密钥。这种单向写入机制在感官上建立起了一道防线,避免了屏幕录制、投屏或旁人窥探带来的泄露风险。
实验性补丁与它的明文底座
在公开的 GitHub 与 PyPI 索引中,目前暂未检索到名为 llm-keys-ui 或 0.1 版本的公开发布记录,llm 官方文档中也未包含 keys-ui 命令或 --all 参数。从现状来看,这更像是一个处于个人验证阶段的概念原型。它所依附的宿主是 Willison 长期维护的开源命令行工具 llm CLI。
这套体系在本地运转极简,但其底座并非企业级保险库。llm CLI 的内置密钥默认以明文存储在用户目录的 keys.json 文件中:在 macOS 下位于 ~/Library/Application Support/io.datasette.llm/,在 Linux 环境下则存放在 ~/.config/io.datasette.llm/。插件生态通过 llm.get_key() 统一处理密钥别名与环境变量回退逻辑。尽管社区此前在 Issue #744 中针对多用户并发与隔离需求,专门引入了请求级 API Key 传递机制,但单机环境的核心存储形态依然高度扁平。
这就引出了一个核心矛盾:前端界面的“不回显”,仅仅挡住了操作者的视觉视线,底层的操作系统文件依然躺着赤裸的明文。
前端不回显防住了身后的眼睛,却防不住手里握着 Shell 的代理自身。
前端防窥与 Shell 提权的假象防线
如果仔细审视这套机制的信任链条,会发现它在安全设计上存在显著的结构性错位。
首先是网络可达性替代了身份鉴权。该服务直接绑定内网或虚拟专用网,缺乏应用层的登录验证或 CSRF 令牌。任何接入同一私网的节点只要扫描到 8010 端口,都能肆意向远端写入覆盖凭据。更关键的问题在于代理本身的权限级别。
由于 Codex Remote 在目标机器上拥有直接运行 Shell 命令的权利,限制 Web 界面不显示密钥只能防君子,防不住代理。只要模型受到间接提示词注入(Prompt Injection)攻击,或者执行了一段被污染的第三方安装脚本,对方在终端执行一句 llm keys get anthropic,就能把本意被隐藏的明文全数打印出来。
- 风险:若依赖自主 Agent 执行复杂网络任务,Shell 执行权的存在意味着所有保存在本地解析器中的静态凭据,都处于事实上的非受控状态。掩耳盗铃的意味正在于此:人们在入口处搭起一道防偷窥的屏风,却给屋内的执行者配齐了开箱取物的钥匙。
为什么成熟凭据体系在远程代理前失灵
面对凭据管理,工业界并非没有成熟方案。然而,主流方案在无头远程与自主代理的双重挤压下,往往难以兼顾体验与可用性。
1Password CLI 推崇的 op run 模式通过运行时直接向子进程注入环境变量,支持类似 op:// 的动态引用语法,杜绝了明文落盘;Dotenvx 则利用私钥加密 .env 文件,将解密私钥托管在操作系统原生存储或云端金库;Python 的 keyring 模块能够对接 macOS Keychain 与 Linux Secret Service。
但在现实的远程开发中,这些设计往往会撞墙:
- 守护进程缺失Linux 无头服务器或容器实例通常没有运行桌面会话总线(D-Bus),Python keyring 在无头环境下极易遭遇后端不可用或兼容性崩溃。
- 交互阻断1Password 或系统级钥匙串依赖生物识别或即时解锁弹窗,在手机通过网络协议调度远端主机的链路上,这类二次确认往往直接卡死后台进程。
- 委托悖论一旦为了自动化运行而授予代理无密码解密权限,任何高级保护层最终都会被降解为等同于直接读取明文。
Willison 的折中方案之所以能在极客群体里引起共鸣,正因为它选择向便利彻底妥协。它放弃了审计日志、自动轮转与硬件隔离,用一个最简单的临时 Web 端口,修补了当前移动控制端输入长串字符体验极差的现实缺陷。
天下大事,必作于细。解决手机输字符串的痛点只需一个单页输入框,但在自主代理接管一切执行命令的未来,如何让模型既能发起调用又永远碰不到真实机密,依然是现代安全架构还没做完的功课。