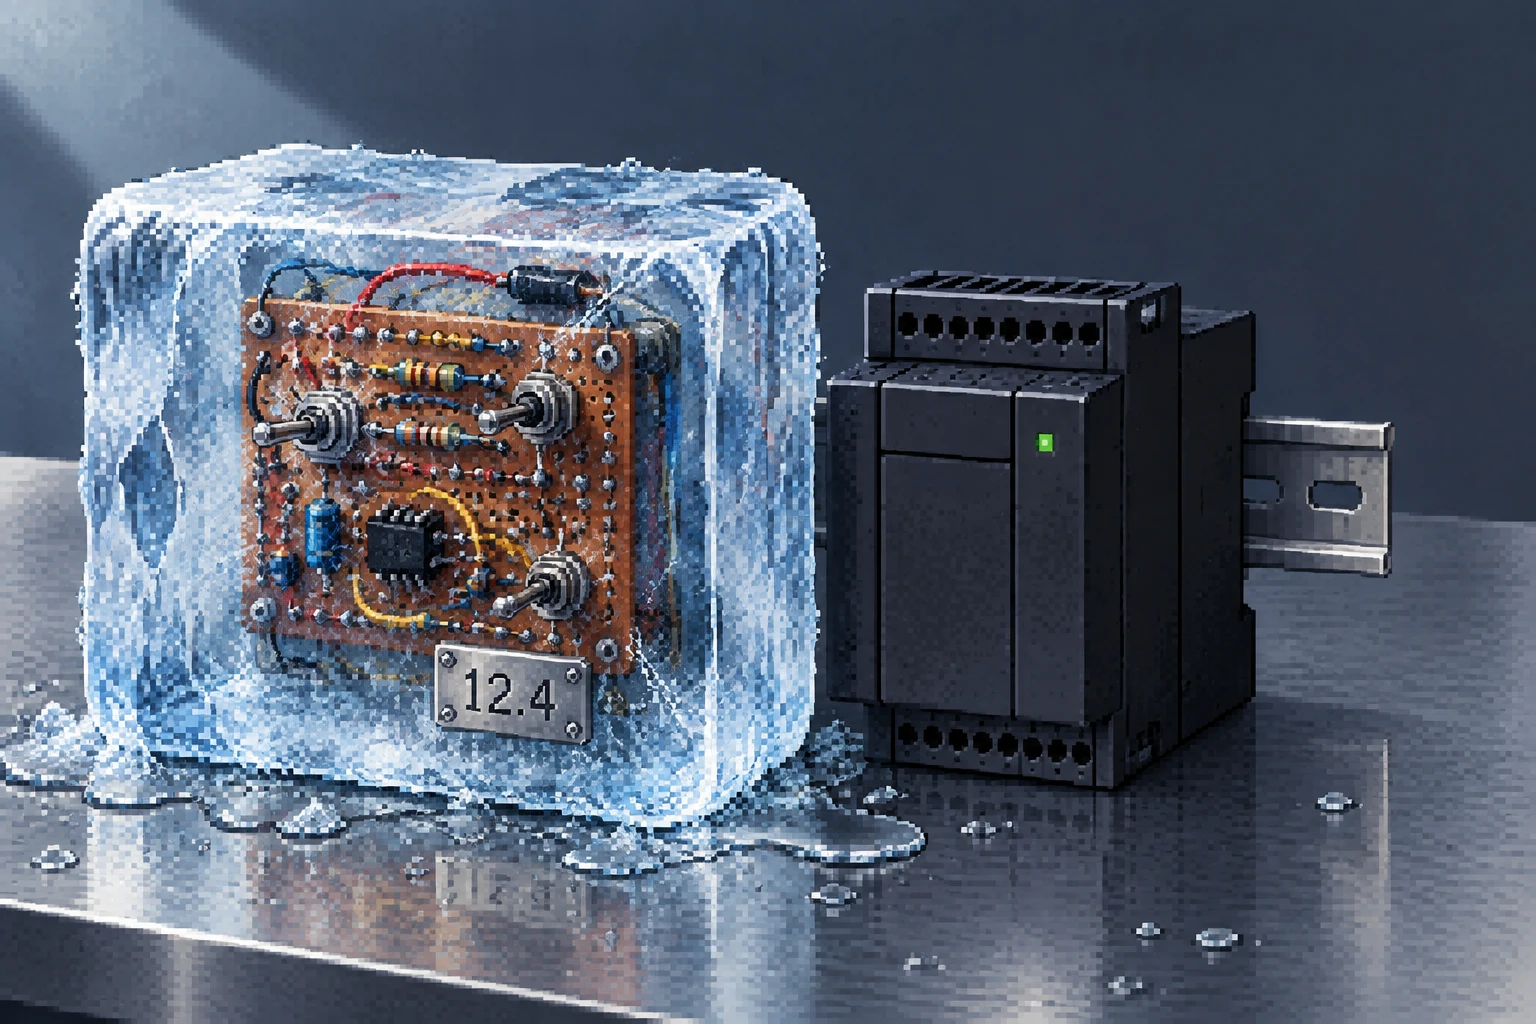
开源操作系统构建项目 Linux From Scratch 发布了 LFS 13.1-systemd 稳定版,并在几天后跟进上线了在线渲染修订版 r13.1-2-systemd。这套涵盖 Linux 内核 7.1.8、GCC 16.2.0、glibc 2.44 以及 systemd-261.2 的最新文档,为极客们铺平了用最新源码徒手组装一套现代操作系统的路径,同时也正式宣告了一个时代的落幕:维持了二十多年的传统 System V(SysV)初始化分支图书停止直接更新,版本被永久冻结在 LFS 12.4。
这不仅是一次例行的工具链版本迭代,更是底层自由软件极客文化面对现代工程现实的一次关键让步。一直以来,LFS 象征着开发者对操作系统的绝对支配权,任何不透明的二进制包、复杂的预设脚本都会被拒之门外。但随着上游生态对初始化机制的严苛要求,即便是最执着于轻量与纯粹的底层项目,也不得不在双轨维护的重压下做出取舍。
终结双轨:SysVinit 的退场与现代标准的收拢
回溯项目源头,Gerard Beekmans 在 1999 年 12 月 16 日写下最早的《Linux From Scratch HOWTO 1.0》时,文档还是一份将分区、内核编译、基础工具乃至 Apache、X Window 与 Window Maker 融为一体的单体方案。其核心初衷非常纯粹:摆脱主流发行版强加的目录规范和默认偏好,彻底弄清内核与用户态的运作机制。
随后二十余年里,LFS 沉淀出了一套教科书级别的两阶段构建法。整个过程从在宿主系统编译隔离的临时工具链开始,通过切换根目录进入独立环境,最终在隔离空间内重构出完整的系统用户空间。为了适应软件体积的爆发,项目在 2003 年拆分出负责图形界面和网络服务的 BLFS,并在 LFS 11.0 激进推行了合并 /usr 目录的架构变革。
然而,这种构建哲学在面对现代化软件栈时遇到了瓶颈。本次 LFS 13.1 引入了 OpenSSL 4.0.1、Python 3.14.7、util-linux 2.42.2,并首次新增了底层数学库 mpdecimal-4.0.1。现代桌面环境、音频总线与容器引擎对底层初始化系统提出了密集的接口要求。
坚守 SysVinit 意味着维护者必须为每一个新组件手工编写庞大且脆弱的启动脚本与补丁。当维护志愿者的精力被现代依赖压垮,将官方重心完全收拢至 systemd 分支,冻结 SysVinit,就成了一个不可逆的现实决定。
自动化悖论与手工掌控权的拉扯
除了核心文档,LFS 如今已延伸出一个复杂的子项目矩阵:扩展软件包的 BLFS、支持 32 位兼容运行库的 MLFS、面向 Steam 与 Wine 运行环境的 GLFS、补充性质的 SLFS,以及沉淀历史版本的 Museum。但在整个生态中,争议最大的是负责自动化构建的 ALFS。
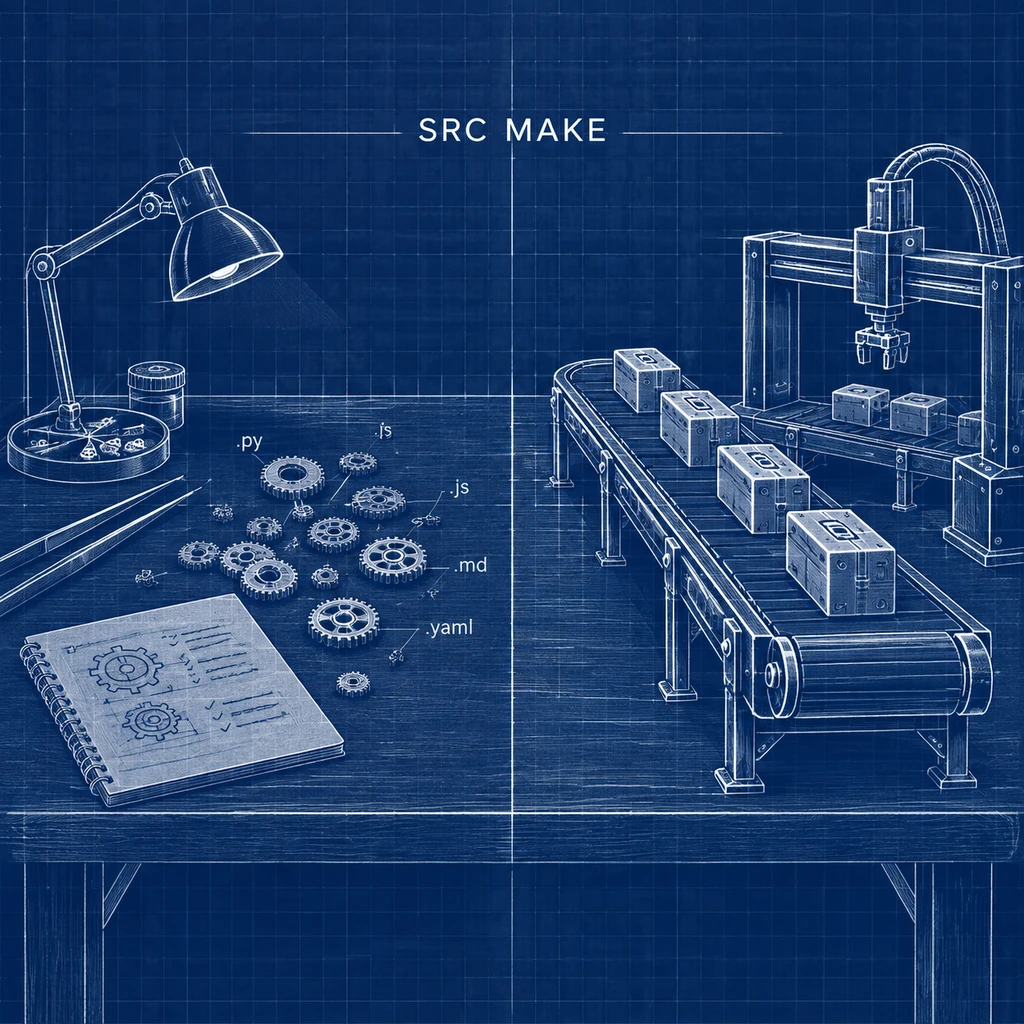
ALFS 早期由 Neven Has 发起编写 nALFS 工具,历经 2004 年未完成的重构尝试,最终演变成了如今的 jhalfs。这套工具通过直接解析 LFS 官方图书的 XML 源码,自动生成 Shell 脚本与 Makefile 控制流,将过去需要耗费几十个小时的手工敲击终端缩短为全自动流水线。
自动化极大提升了系统构建的工程可用性,却也制造了认知上的断层。手工构建的核心收益在于通过编译报错去理解符号解析、动态链接器寻址和内核头文件依赖;当脚本接管了这一切,学习者往往跳过了排查编译报错的过程。这种工具层面的进化,让部分自编译过程异化成了消耗算力的机器跑分。
裸奔的代价:没有包管理器的系统如何生存
很多初学者容易产生一种源码至上的执念,误以为由源代码本地编译出来的二进制文件天然具有更高的执行性能和安全性。但 LFS 官方为了保持教学专注度,刻意不内置任何包管理系统。这一克制的设计哲学,在实际维护中构成了巨大的安全隐患。
与拥有专属安全团队和 GLSA 漏洞修复机制的 Gentoo 相比,或是基于 Pacman 签名预编译包的 Arch Linux 相比,LFS 没有任何中心化的供应链防御。一旦底层的 glibc 2.44 或 OpenSSL 4.0.1 爆出严重安全漏洞,用户必须完全依赖肉眼查阅官方 Errata 补丁列表,手工下载补丁、重新配置参数、编译并覆盖安装。
敲打终端组装系统只需要几天,扮演整套发行版集成与安全审计团队却需要经年累月。
在现实场景中,这种缺乏依赖跟踪的自制系统极易陷入依赖地狱。动态库版本升迁导致旧程序找不到符号引用、残留的旧头文件污染新编译环境,都会让整套系统逐渐走向失控。
- 风险.缺少中央签名审计与自动化回滚机制,系统管理员若不能高频跟进安全通告,自编译系统极易因补丁滞后沦为安全靶子。
云原生与容器时代,手搓底层的真正坐标
在容器镜像开箱即用、基础设施全面代码化的今天,耗费数十个小时照着文档敲击终端,其现实价值显然已经不再是获得一台日常使用的工作站。即便是通过 GLFS 补齐了 Steam 与 Wine 游戏栈,也没有多少人会把它当作主力游戏机。
这项古老实验的不可替代性,在于它为系统级架构师提供了一个不可多得的底层沙盒。当主流发行版通过层层抽象掩盖了组件间血淋淋的耦合关系时,只有从零配置交叉编译工具链、处理内核与 C 运行时交互的人,才能真正理解现代操作系统供应链中的每一个脆弱节点。
告别 SysVinit 或许会让少部分原教旨极客感到遗憾,但这恰恰证明了 Linux 核心规范强大的统一向心力。面对日益庞大的现代软件栈,即便是最孤傲的源码手搓者,最终也必须向工业标准妥协。