Let's Encrypt 近日宣布调整域名验证流程,验证请求总数从原来的 5 个增加到 7 个验证请求(包含 1 个主数据中心与 6 个远端视角)。按既定节奏,这套新逻辑在 2026 年 10 月 27 日上线测试环境,并在 2026 年 11 月 10 日正式推向生产环境。官方公告给出的预期颇为轻描淡写,称对绝大多数用户几乎没有影响,但这往往掩盖了基础设施底层正在发生的剧烈震颤。
表面上看,这只是免费证书签发平台的一次节点扩建。但在公钥基础设施的暗流里,真正的发令枪来自 CA/Browser Forum(简称 CA/B Forum)。这项调整并非 Let's Encrypt 的单方面技术尝鲜,而是全行业在 2026 年底合规死线逼近时的集体动作。它真正终结的,是运维工程师们沿用了十几年的网络防护惯性。
合规死线下的强制拓扑
这轮调整的核心驱动力,是 CA/B Forum 基准要求中的 §3.2.2.9 条款。该规范确立了多视角签发协同机制(MPIC),并强制要求全球公钥证书认证机构自 2026 年 12 月 15 日起,必须在域名验证中引入至少 5 个独立的远端网络视角。
传统域名验证存在天然软肋:验证请求从单一源头发出,若黑客通过边界网关协议(BGP)劫持或局部 DNS 投毒,诱导主验证服务器走向虚假路径,就能轻而易举为他人域名申请下合规证书。这在过往的安全攻防中屡见不鲜。
为了根治这种区域性路由污染,规范给出了极为严苛的物理限制。协同视角不仅要达到规定数量,还必须跨越至少 2 个不同的区域互联网注册机构(RIR)所管辖的辖区,例如同时横跨 ARIN 与 RIPE,且各远端节点之间以及远端与主节点之间的直线距离必须至少相距 500 公里。
在此基础之上,规则引入了法定人数(Quorum)仲裁机制:如果部署 2 至 5 个远端视角,最多只允许 1 个视角反馈失败;若采用 6 个及以上视角,最多允许 2 个视角未达成协同。Let's Encrypt 决定采用 6 个远端视角加 1 个主节点,本质上是在用冗余换取抗抖动空间。
付费商业 CA 同样无法豁免
部分站长以为这只是开源或免费社区的自加锁链,遇到阻碍只要改买商业证书即可。这种想法忽视了 WebPKI 体系的共治本质。在 CA/B Forum 的规则面前,所有公开授信机构无一例外。
商业机构 Sectigo 早在 2025 年 9 月 13 日便全面强制执行了 MPIC 机制,并在当时明确向全球客户告警:地域封锁策略与陈旧的静态放行规则将直接击溃签发链路。另一家证书巨头 DigiCert 同样公布了路线图,在 2026 年 10 月 19 日至 11 月 30 日期间将远端代理扩充至最多 6 个,并自 2026 年 12 月 1 日起全面强制实行 6 视角验证。
行业巨头唯一的差异在于执行手段。DigiCert 选择公布其 MPIC 代理的 IP 段与专属请求标头,试图给那些有极高网络边界防护要求的企业留一条缝隙;而 Let's Encrypt 始终坚持不公布固定 IP 地址列表,其验证节点地址处于动态浮动状态。
天下事,有利必有弊。依靠动态视角粉碎了 BGP 劫持的生存空间,代价则是网络链路的不确定性成倍放大。7 条跨越大陆与骨干网的验证请求同时迸发,任何一次远洋光缆抖动、局部路由黑洞或区域网络过滤,都会直接折射在自动化续签的错误日志里。
静态白名单与区域阻断的破产
“道高一尺,魔高一丈”,安全攻防往往在两股诉求的拉扯中向前推进。但在这次工程演进里,许多传统网络防护策略被生生挤压成了隐形地雷。
最容易遭遇暗礁的,是配置了精细化出海防护策略的企业。为了阻断海外扫描与网络攻击,许多服务会在应用防火墙(WAF)或边缘 CDN 上开启国家与地区封锁(Geo-blocking),只放行特定区域的业务访问;或者利用分离视图(Split-Horizon)DNS,针对内网与外网返回截然不同的解析记录。
在过去 4 个远端节点的时代,网络管理员即便误伤了个别非核心区域的请求,勉强还能靠容错阈值蒙混过关。然而当节点必须横跨至少 2 个 RIR 服务区域,且验证请求被推到 7 个并发节点时,这种侥幸空间荡然无存。只要企业的边界防火墙阻断了某个遥远数据中心的探测,或者 DNS 服务器未能在全球一致地应答证书授权机构授权(CAA)记录,签发流程就会在静默中因无法凑齐 Quorum 宣告终止。
试图在网络边界上画地为牢,最终只会将自己的自动化证书体系关在信任的门外。
面对这一变化,寄希望于收集 CA 的来源 IP 已是死胡同。不论是 Let's Encrypt 拒绝提供名单的设计哲学,还是合规要求的节点高频轮换,都让静态 IP 白名单在技术层面彻底瓦解。
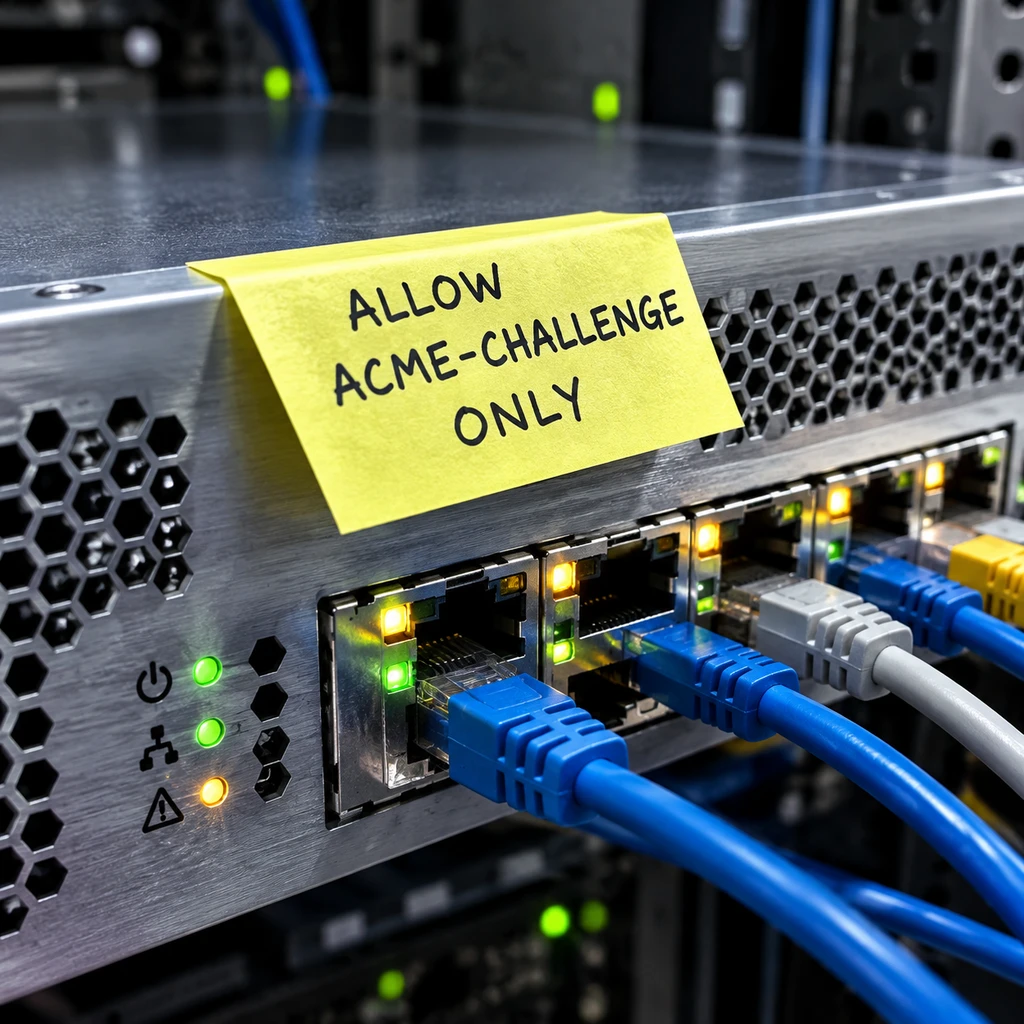
- 建议.将 HTTP-01 验证的放行策略收缩到路径级别,仅对
/.well-known/acme-challenge/暴露全局免阻断访问,其余业务路径维持原有防线。 - 风险.若服务严禁任何公网直接访问,必须尽快将证书验证方式迁移至具备全球一致性解析能力的 DNS-01 验证,彻底切断对边缘 HTTP 探针的不可靠依赖。
随着 2026 年底合规死线的临近,多视角验证正在不可逆地重筑全球网络的互信底座。对技术团队而言,尽早走出静态白名单的旧梦,才不至于在证书悄然过期的清晨手足无措。