给类层次加一把锁,本意是关住混乱,结果却关住了演进。安全与系统架构师 Neil Madden 近期公开撰文指出,在公共 API 中导出 Java 密封类并倡导下游使用穷尽模式匹配,正在演变成一场破坏性灾难。他在文中特别点名了正在推进的 JEP 524 规范,批评该提案在公开的密码学对象 API 中滥用密封接口,给未来维护埋下隐患。
现代 Java 借由密封类引入代数数据类型,允许开发者把一组有限子类型交给编译器管理。许多人沉浸在省去 default 分支的优雅之中,误以为这就是绝对的静态类型安全。但这套源自函数式编程的甜头,直接撞上了 Java 运行三十年的基石。
<svg viewBox='0 0 760 300' width='100%' height='300'>
  <rect x='0' y='0' width='760' height='300' fill='#fbf9f4' stroke='#e2dccf' rx='8'/>
  <text x='32' y='42' fill='#b25a3a' font-size='18' font-weight='bold'>Java 分离编译下的运行时异常链路</text>
  <line x1='32' y1='58' x2='728' y2='58' stroke='#e2dccf' stroke-width='1'/>

  <rect x='32' y='90' width='200' height='140' fill='#ffffff' stroke='#e2dccf' rx='6'/>
  <text x='50' y='125' fill='#2c2822' font-size='15' font-weight='bold'>上游 SDK 升级</text>
  <text x='50' y='155' fill='#7a7266' font-size='13'>Sealed 接口新增子类</text>
  <text x='50' y='180' fill='#7a7266' font-size='13'>JLS 允许二进制链接</text>
  <text x='50' y='205' fill='#7a7266' font-size='13'>发布新 jar 包</text>

  <line x1='232' y1='160' x2='272' y2='160' stroke='#b25a3a' stroke-width='2'/>
  <polygon points='272,155 282,160 272,165' fill='#b25a3a'/>

  <rect x='282' y='90' width='200' height='140' fill='#ffffff' stroke='#e2dccf' rx='6'/>
  <text x='300' y='125' fill='#2c2822' font-size='15' font-weight='bold'>下游应用未重编</text>
  <text x='300' y='155' fill='#7a7266' font-size='13'>继续沿用旧 class</text>
  <text x='300' y='180' fill='#7a7266' font-size='13'>模式匹配无 default</text>
  <text x='300' y='205' fill='#7a7266' font-size='13'>类加载器正常放行</text>

  <line x1='482' y1='160' x2='522' y2='160' stroke='#c0392b' stroke-width='2'/>
  <polygon points='522,155 532,160 522,165' fill='#c0392b'/>

  <rect x='522' y='90' width='206' height='140' fill='#ffffff' stroke='#c0392b' stroke-width='1.5' rx='6'/>
  <text x='540' y='125' fill='#c0392b' font-size='15' font-weight='bold'>生产环境崩溃</text>
  <text x='540' y='155' fill='#2c2822' font-size='13'>执行 switch 遇到新类型</text>
  <text x='540' y='180' fill='#c0392b' font-size='13' font-weight='bold'>MatchException 抛出</text>
  <text x='540' y='205' fill='#7a7266' font-size='13'>运行时完全失控</text>
</svg>
省略 default 背后的虚假安全感
Java 17 正式带来的密封类与 Java 21 落地的 switch 模式匹配,让编译器具备了推断分支穷尽性的能力。当接口允许的子类型全部被显式列出,编译器就会免除写 default 兜底的硬性要求。
但这种美感完全建立在全量重新编译的假设之上。按照语义化版本(SemVer)约定,加功能通常只升次版本号,加一个新子类在直觉上属于完全兼容的扩展。一旦上游在密封类里新增一个子类,下游全量重编译就会直接报错,强行打断构建流程。
更致命的场景发生在分离编译。Java 平台历来允许模块独立打包和动态链接,下游服务只替换上游 jar 包而不同步重新编译业务字节码是常见操作。由于下游旧字节码里没有处理新增子类,JVM 运行期一旦遇到新对象,既无 default 承接,也无匹配分支,便会瞬间抛出继承自 RuntimeException 的 MatchException。
编译期许诺的万无一失,在分离编译的缝隙里,直接蜕变成了运行期崩溃。
规范缝隙与语言设计的制度摩擦
查阅 Java 语言规范,JLS 第 13.4.2.1 节与 13.5.2 节对密封类的修改作出了极为刻板的界定:向 permits 列表中新增子类型属于二进制兼容变更。这意味着虚拟机的类加载器不会拦截这种变动,模块之间依然可以正常装载链接。
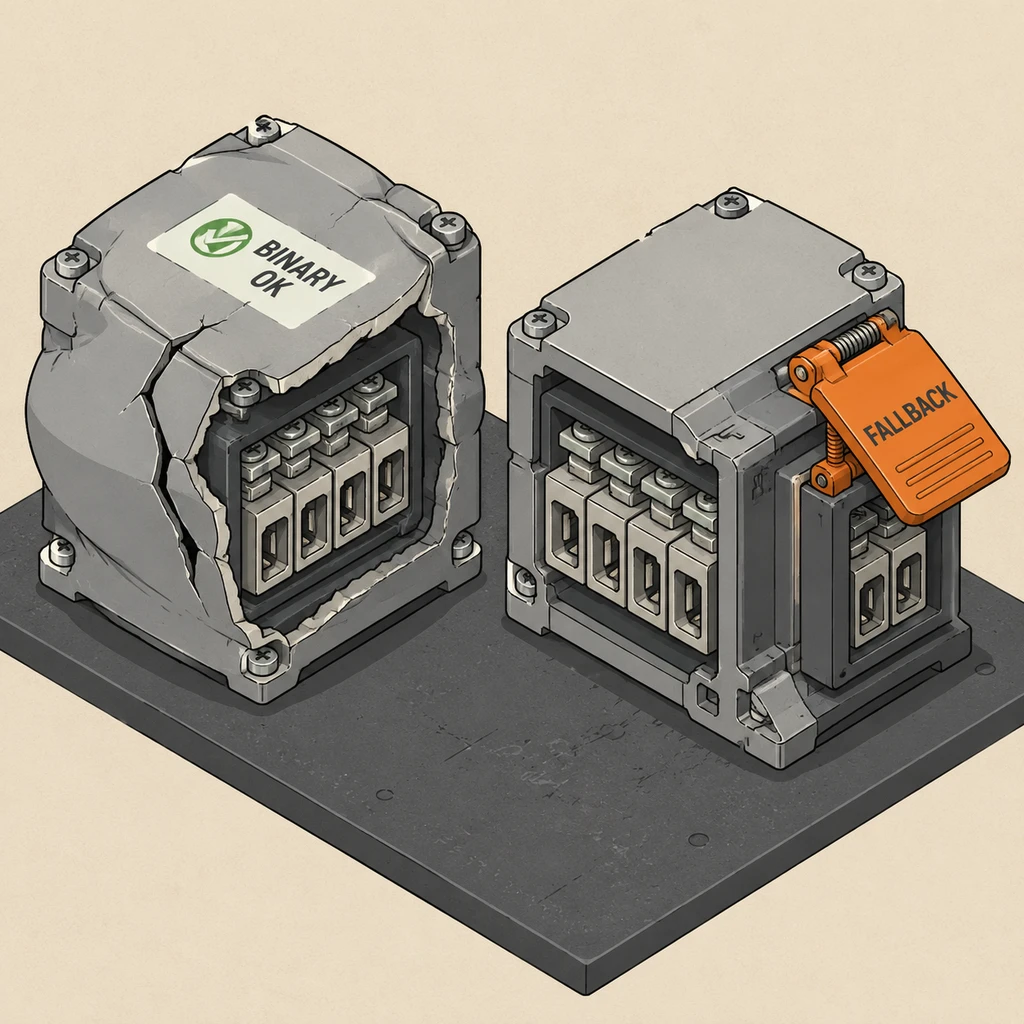
官方规范把由此带来的编译报错定性为迁移不兼容,而把运行期抛出 MatchException 视为一种比静默走错分支更安全的防御设计。这种定义在逻辑上固然自圆其说,却把代价全部推给了工程运维。二进制兼容与行为安全的彻底脱节,让类库作者进退两难:想要为公共 API 追加一个分支,要么必须发大版本号打破源码兼容,要么就得承受把用户生产环境直接打崩的风险。
<svg viewBox='0 0 760 300' width='100%' height='300'>
  <rect x='0' y='0' width='760' height='300' fill='#fbf9f4' stroke='#e2dccf' rx='8'/>
  <text x='32' y='42' fill='#b25a3a' font-size='18' font-weight='bold'>主流语言对模式匹配穷尽演进的防御策略</text>
  <line x1='32' y1='58' x2='728' y2='58' stroke='#e2dccf' stroke-width='1'/>

  <rect x='32' y='80' width='216' height='180' fill='#ffffff' stroke='#e2dccf' rx='6'/>
  <text x='50' y='115' fill='#2c2822' font-size='16' font-weight='bold'>Java 21+</text>
  <text x='50' y='145' fill='#7a7266' font-size='13'>机制:sealed permits</text>
  <text x='50' y='175' fill='#7a7266' font-size='13'>防御手段:无强制措施</text>
  <text x='50' y='205' fill='#c0392b' font-size='13' font-weight='bold'>崩溃表象:MatchException</text>
  <text x='50' y='235' fill='#7a7266' font-size='13'>代价:运行时致命断裂</text>

  <rect x='272' y='80' width='216' height='180' fill='#ffffff' stroke='#e2dccf' rx='6'/>
  <text x='290' y='115' fill='#2c2822' font-size='16' font-weight='bold'>Kotlin</text>
  <text x='290' y='145' fill='#7a7266' font-size='13'>机制:sealed class</text>
  <text x='290' y='175' fill='#7a7266' font-size='13'>防御手段:无强制措施</text>
  <text x='290' y='205' fill='#c0392b' font-size='13' font-weight='bold'>崩溃表象:NoWhenBranchMatched</text>
  <text x='290' y='235' fill='#7a7266' font-size='13'>代价:共享 JVM 相同缺陷</text>

  <rect x='512' y='80' width='216' height='180' fill='#ffffff' stroke='#b25a3a' stroke-width='1.5' rx='6'/>
  <text x='530' y='115' fill='#b25a3a' font-size='16' font-weight='bold'>Rust</text>
  <text x='530' y='145' fill='#7a7266' font-size='13'>机制:#[non_exhaustive]</text>
  <text x='530' y='175' fill='#7a7266' font-size='13'>防御手段:强制外部匹配兜底</text>
  <text x='530' y='205' fill='#2c2822' font-size='13' font-weight='bold'>崩溃表象:编译期直接拦截</text>
  <text x='530' y='235' fill='#7a7266' font-size='13'>代价:内部穷尽外部安全</text>
</svg>
这个问题并非没有更优解法。Rust 处理这一矛盾时提供了名为 non_exhaustive 的语言特性。库作者可以用它明确标记某个类型未来可能增加变体,从而在模块内部保留穷尽推导效率的同时,强制外部调用方必须书写通配符分支,在语法层直接切断了版本升级导致的断裂。
相比之下,Java 虽然拥有 non-sealed 关键字,却仅仅用来声明某个派生分支允许继续被自由继承,完全无法约束外部调用方书写兜底分支。至于 Kotlin,在面对 JVM 分离编译时也同样束手无策,运行期遭遇未覆盖的新子类型一样会抛出 NoWhenBranchMatchedException 倒地。
边界之内与公共 API 的防御原则
现代工程广泛采用全量构建的微服务与单体大仓模式,掩盖了分离编译引发的破损。但只要代码脱离单一代码库,进入企业共享组件库或开源公共 SDK 的流通网络,各方依赖升级的节奏差异就会把漏洞彻底撕开。
Neil Madden 的断言虽然激进,却切中了软件架构的核心分界线:密封类非常适合用来做模块内部的高内聚实现,一旦用于跨越团队与组织边界的公共 API,其带来的破坏往往大于便利。
- 风险.公开 API 滥用密封类将导致后续任何类型增补都成为破坏性变更,升级依赖极易在分离编译环境下诱发无法预警的运行期故障。
- 建议.在不可控的跨模块外部调用中,无论编译器是否提示分支穷尽,都应显式保留 default 兜底分支,阻断未知的类型渗透。
《淮南子》有云:圣人见微以知萌,见端以知末。现代化语法带来的省力幻觉,往往容易让人遗忘基础设施本身的运转逻辑。当一门成熟语言不断吸纳新范式时,开发者更需要看清那些被语法糖掩盖的深层妥协。