2026年11月14日,意大利数据保护局(Garante)发布编号为 doc. web 10321080 的官方公报,对 Facebook 母公司旗下的 Meta Platforms Ireland 处以 8.05亿欧元(法新社折算约为8.8亿美元)罚款。监管机构查明,Facebook 安卓版应用在未获得用户特定同意、也未充分告知的情况下,私自访问了约 2000万 意大利安卓用户的本地照片、视频及相关元数据,且 Meta 在调查期间缺乏配合。这张罚单的真正杀伤力不在于金额本身,而在于它直接堵死了移动互联网行业沿用多年的合规漏洞:用户在操作系统弹窗里点下允许访问相册,不再等于允许 App 在后台翻阅私人照片来做发帖推荐。
普通读者看到科技公司因为相册被罚,第一反应往往是平台又在偷拿私人照片去喂养大模型。但意大利监管机构在公报中明确划清了界限,本次8.05亿欧元的处罚程序不涉及使用相册照片训练 AI(Meta 对此也予以否认)。真正让 Meta 栽跟头的,是一个用来拉动用户发帖活跃度的日常产品设计,以及悬在2026年新上线功能头顶的下一场独立调查。
一张系统授权弹窗,藏不住后台翻阅私照的猫腻
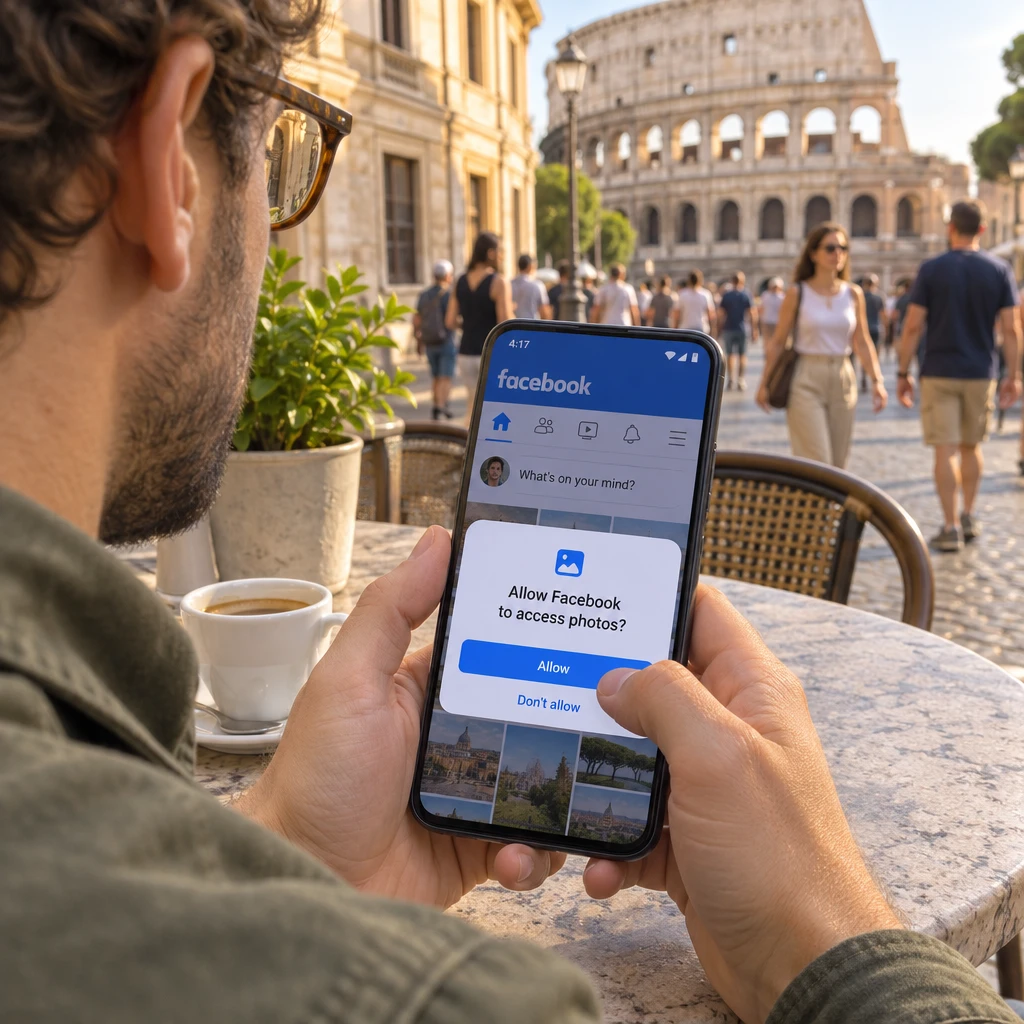
引发这场巨额处罚的源头,是 Facebook 自2023年起在安卓端推出的一项相册建议功能(意大利语版名为 Ottieni suggerimenti dalla galleria quando navighi su Facebook)。当用户在刷信息流时,应用会自动从手机本地相册里挑出照片和视频,弹窗建议用户把它们发布成动态。为了拿到相册读取权限,Facebook 先给出一句请求开启其他功能的笼统提示,接着调用单次的安卓系统级授权;一旦用户点下同意,这项相册建议功能就会在后台默认开启。
这种把系统底层权限当成全应用空白支票的做法,让用户在毫不知情的状态下交出了本地隐私。早在2025年7月,博尔扎诺消费者组织 CTCU 就曾针对该功能发出警告,指出 Facebook 读取的素材包含大量用户从未打算公开的私人家庭照与儿童照片,甚至连照片的拍摄时间、用户把哪些视频标记为收藏这类深层元数据也一并摸清。到了2026年11月,对于那些尚未更新应用或此前已经点过同意的安卓用户,这种越权读取依然在持续。
8.05亿欧元的罚单大约相当于 Meta 2025年2010亿美元年营业额的0.4%(该年 Meta 净利润达605亿美元)。虽然这笔钱动摇不了公司的现金流,但近期监管重锤正在密集落下:就在10月下旬,美国新墨西哥州刚因 Meta 十余年来在数据使用上误导居民,判处其支付创纪录的 250亿美元 罚款,当时 Meta 猛烈抨击那是针对言论自由的征税。在意大利本土,这也是史上最大的科技罚单之一,仅次于2021年亚马逊因违反竞争法收到的超11亿欧元罚单;考虑到亚马逊当年上诉后罚金减至7.52亿欧元,截至周六下午尚未回应的 Meta 极可能也会走上法庭寻求减免。
绕开爱尔兰直接重罚:哪怕照片没传上云端也违法
很多开发者和用户都有一个盲区,以为只要照片停留在手机本地、没有悄悄上传到云端服务器,或者没有拿去训练模型,就谈不上侵犯隐私。而且按照欧盟《通用数据保护条例》(GDPR)的常规流程,由于 Meta 欧洲总部设在爱尔兰,跨境隐私案件通常要走漫长的一站式协同机制,交由爱尔兰数据保护委员会主导。为什么意大利这次能单刀直入,直接对本国境内的行为开出8亿多欧元罚单?
答案藏在意大利监管机构选用的法律武器里。Garante 此次定案援引的是意大利《隐私法典》第122条,该条款转化自欧盟《电子隐私指令》(ePrivacy Directive)中的终端设备保护规则。在这套规则下,用户的智能手机属于受严格保护的私人终端空间;只要应用未经特定同意就伸手读取终端里存储的信息,无论这些照片和元数据随后有没有被传输到外部服务器,读取动作本身就已经构成违法。
系统级的一次性弹窗授权,买不下应用内部衍生功能的合规免死金牌。
为了彻底斩断这种默认勾选的诱导设计,意大利监管机构给 Meta 立下了极具杀伤力的整改规矩:必须在 60天内 将相册建议功能改为默认关闭,并为该功能提供独立、明确的同意请求以及清晰的关闭指引。最让产品经理头疼的是,这项重置要求强制涵盖此前已经授权过相册权限的老用户——这意味着约2000万意大利安卓用户的后台开关将被强行拨回关闭状态。
- 结论.任何在欧洲运营的社交与内容应用,只要还想靠读取本地相册或通讯录来做内容推荐,都必须把颗粒度拆细到具体功能级弹窗,靠一次系统授权静默跑增长的路已经彻底堵死。
大厂相册的隐秘边界与悬在2026年的下一把剑
当用户习惯把几万张家庭照片和日常视频塞进手机时,各大科技公司的相册服务究竟能看到多少底牌,其实有着极少被普通人细究的条款边界。把 Facebook 与另外两家移动生态执掌者放在一起对比,就能看清元数据在行业里的真实处境:
| 平台与相册功能 | 照片内容与广告/推荐边界 | 元数据读取与可见性限制 |
|---|---|---|
| Facebook 相册建议 | 借单一系统授权默认开启,扫描本地未公开照片用于发帖推荐 | 未经特定同意读取照片拍摄时间及视频收藏标记 |
| Google Photos | 声明照片不用于广告,除非用户主动连接至支持广告的其他服务(如 Search 中的 Personal Intelligence) | 跨服务连接后才打通个人智能推荐与广告支持 |
| Apple iCloud Photos | 仅在用户主动开启可选的高级数据保护时,才具备端到端加密 | 即便开启端到端加密,创建日期、收藏/隐藏/删除状态、校验和及浏览次数仍对 Apple 可见 |
横向对比能看出,哪怕是在开启了最高级别加密的云相册里,照片是什么时候拍的、有没有被标为收藏,依然是平台方可见的基础指标。但苹果和谷歌至少把这些写进了明确的加密说明或跨服务连接开关里,而 Facebook 则是直接在用户不知情时把手伸进了本地图库。
这场围绕手机相册的较量还没有画上句号。意大利数据保护局在开出8.05亿欧元罚单的同时,已经公开点名了下一个调查目标:Facebook 于2026年新推出的云端处理(cloud processing)功能。如果说前三年对本地相册的越权扫描还停留在终端设备层面,那么一旦涉及云端处理,数据流向与 AI 模型训练之间的防火墙将直接暴露在监管探照灯下。
- 风险.Meta 不仅要在未来60天内顶着用户发帖率下滑的代价重写安卓端权限逻辑,还要应对针对2026年云端处理功能的独立调查,其他欧盟成员国也随时可能效仿意大利,直接动用本国终端保护条款绕开爱尔兰发起围剿。