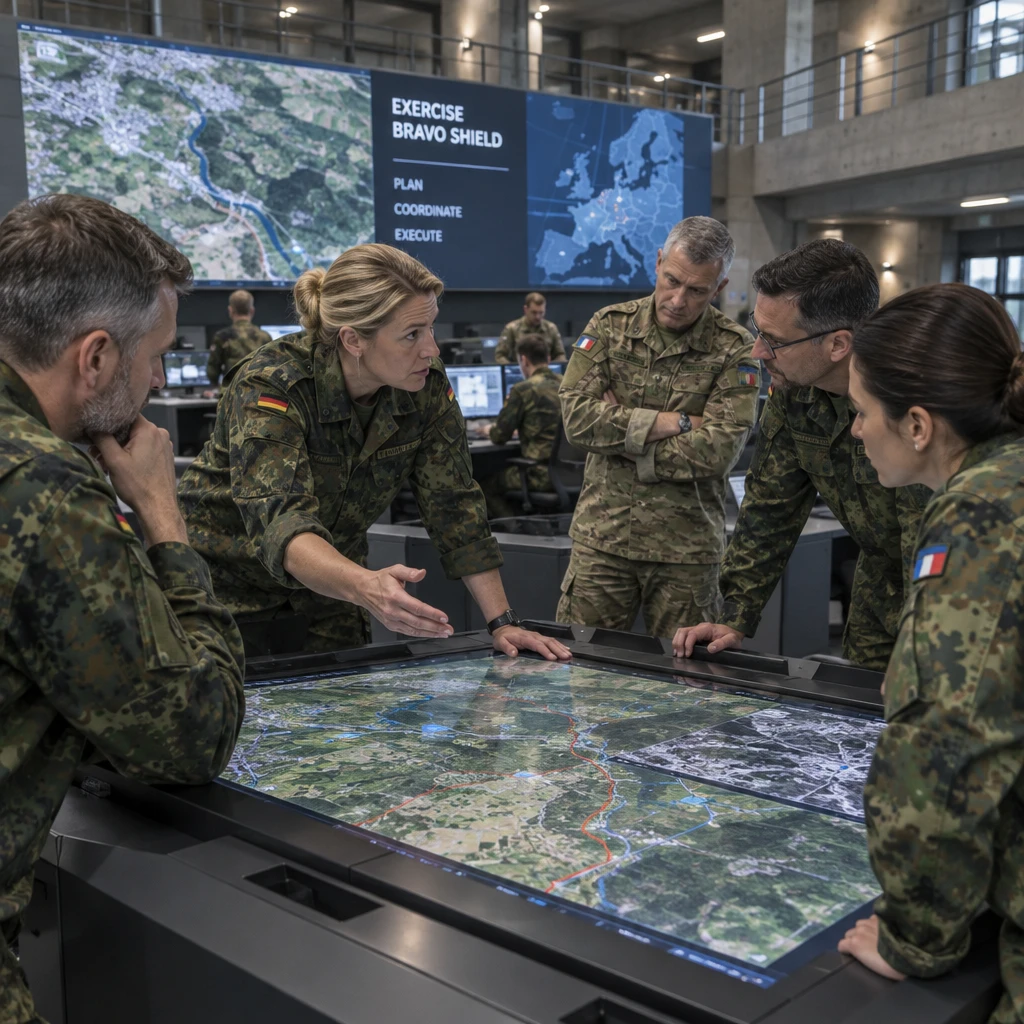
德国防务科技公司 Helsing 11 月 11 日在柏林拿出了憋了很久的大招 Clarity,一个专门帮军队找目标、配武器的智能体情报平台。为了打消外界对机器杀人的恐惧,Helsing 给出了一个听着极有安全感的承诺,即每次把目标移交给武器系统都必须经过人工授权,并且系统会死死记下负责人的真实姓名。但在现代战场把打击节奏压缩到一天上千个目标的物理极限下,这套实名制护栏根本防不住误炸,它真正的用处,是在出事后帮算法找一个活人背锅。
先把 Clarity 的底牌亮清楚。它是一个建立在共享军事本体和证据库上的原生 AI 平台,底下跑着数百个专门的 AI 智能体,能把传感器画面、开源情报、书面报告和现役系统的数据全部揉在一起并行处理。它干的活很直接,就是识别敌方部队与设施,生成打击目标建议,甚至直接推荐最匹配的武器或响应系统,等操作员拍板后,再检查数据适用性并打包发给任意厂商的火控端。
为了虎口夺食,Helsing 把差异化卖点全押在了主权和伦理上:
- 欧洲主权.模型和界面在欧洲本土开发,符合北约标准和模块化开放系统方法(MOSA),运行在客户自己的基础设施上,数据控制权归军方。
- 实名追责.只有多方独立信源一致且达到高置信度时才推荐目标,每次移交武器必须由人类授权并记录姓名。
- 商业卡位.德国联邦国防军计划从明年开始引入 AI 驱动的系统,此前靠向乌克兰提供无人机攒下实战名声的 Helsing,正急着在自家门口接住这笔预算。
迟到的欧洲主权保卫战
我不太买账的是 Helsing 把本地部署和欧洲控制包装成了独门绝技。稍微翻一下对手的交付记录就会发现,这更像是一场迟到的生态防御战。
军用 AI 情报市场早就被美国巨头 Palantir 的 Maven 系统牢牢把持。早在 2025 年 3 月 25 日,北约就已经正式采购了 Palantir 的 Maven 智能系统(MSS),并直接部署到了盟军作战司令部和日常演习里。到了 2025 年 8 月 15 日,美国海军陆战队也敲定了 Maven 的企业级许可证,第一远征军在 BALIKATAN 25 演习和总部认证中都已经用上了这套系统。
反观 Helsing,发布会开完了,却连 Clarity 目前有没有实际部署客户都没法透露。在软件工程里,没有经过大规模真实战区吞吐量洗礼的系统,和已经在北约工作流里跑熟的系统之间,隔着一道残酷的部署成熟度鸿沟。况且 Palantir 的技术文档里写得明明白白,人家同样支持本地(on-premises)和边缘部署,所谓运行在客户自有基础设施上,在技术上根本算不上 Helsing 的独有壁垒。
Helsing 真正打中的,其实是欧洲防务界对指挥权受制于人的地缘焦虑。但光靠主权叙事还不够,它还得证明自己比美国同行更懂规矩,这就是为什么它要把人类监督和实名追责放到台面上大讲特讲。
一天 1000 个目标,20 秒怎么审?
问题恰恰出在这个听起来最让人放心的实名制上。当 AI 把从传感器到射手的杀伤链压缩到分钟级时,人类在物理时间上根本接不住机器吐出来的目标洪流。
看看真实的战场账单就明白了。在伊朗战争中,美军把 Palantir 的 Maven 和 Anthropic 的 Claude 结合起来用,让 AI 直接建议数百个目标、排好优先级并推荐弹药,结果美军在首日就打击了约 1000 个目标,几天内这个数字就突破了 3000 个。美军内部官员自己都在警告,部队里已经蔓延开一种电脑让我这么做的心态。甚至连美国空军在对 Maven 及 Maverick 工具做测试评估时都报告过,系统的目标推荐会出现偏差,操作员不得不手动去改优先级指标来纠偏。
到了加沙战场,这种机器吞吐量对人类认知的碾压更加赤裸。根据 +972 Magazine 与 Local Call 在 2024 年 4 月 3 日基于 6 名以色列情报官员采访发布的调查,以军的 Lavender 系统一度标记了多达 37000 名巴勒斯坦人作为潜在目标。
面对近四万个机器算出来的名字,所谓的人工审核每个目标往往只花大约 20 秒,操作员干的主要工作只是核对一下目标是不是男性,随后另一套叫 Where's Daddy? 的系统就会追踪这些人回到家里,在夜间发起袭击。更致命的是,内部评估认为 Lavender 大约有 10% 的分类存在错误,而在战争初期,指挥官甚至授权在袭击低级别武装人员时,允许附带造成 15 到 20 名平民死亡。虽然后来以色列国防军在 2024 年 6 月 18 日发声明反驳,说 Lavender 只是交叉比对情报的数据库而非独立决定目标的系统,联合国委员会同月也表示无法独立核实该报告,但高吞吐量压缩审核时间的物理规律是赖不掉的。
实名签字,成了算法的免责防弹衣
Helsing 觉得只要多方信源交叉验证、再加上人类实名签字就能堵住漏洞,但 2026 年春天的几次险情直接给这种技术自信泼了冷水。
当时美军险些武装登检一艘中国船只,武装部队都已经准备登船、战机都已经升空,行动开始前最后一刻才紧急叫停。原因荒谬得让人出冷汗,一个 AI 聊天机器人在融合了开源和机密数据后产生幻觉,在情报报告里谎称这艘船载有核武器计划组件。事后复盘发现,军方内部根本没有核实 AI 生成信息的统一标准,尤其是年轻的分析员,对这些工具几乎是盲目轻信。正如一名知情人士所吐槽的,AI 只是让你更快地达成一个坏主意。
不仅有算法幻觉,还有人类借着机器打掩护的渎职。同样在 2026 年伊朗战争的报道中,曾发生过指挥官直接无视情报已过时的系统警告,下令轰炸米纳卜(Minab)一所学校的惨剧。这桩惨案加上中国船只的乌龙事件,直接捅到了美国国会,2026 年 9 月 21 日,美国参议员 Jack Reed、Mark Warner 和 Chris Coons 公开要求对这些有缺陷的 AI 辅助情报行动展开彻查。
实名制没有消灭那 20 秒的盲从,只是给盲从找好了替罪羊。
这就是我对 Clarity 实名制承诺最警惕的地方。《司马法》里讲国虽大,好战必亡,古人早就明白战争机器一旦开动就会产生失控的惯性;只是在过去,军令状签下的是统帅的身家性命,因为情报是慢速汇总的,统帅有时间也有义务去辨别虚实。而在今天,当几百个智能体把十几个信息源拧成一份高置信度报告推到屏幕前,基层操作员在几分钟甚至几十秒的战术窗口里,拿什么去证伪机器的幻觉?
红十字国际委员会(ICRC)与人权观察(HRW)早就点破了这层窗户纸,AI 辅助瞄准的核心风险在于自动化偏见和审核时间不足,单纯保留人类最终批准的形式,并不能证明操作员拥有足够的信息、时间和能力去挑战 AI 的建议。在工程伦理上,这叫道德缓冲垫(Moral Crumple Zone)。就像汽车的防撞缓冲区是为了保护引擎一样,把操作员的真实姓名记录在案,保护的不是战区平民,而是软件厂商和顶层指挥链。
- 风险.一旦未来发生类似米纳卜学校的误炸,厂商可以摊手说系统只做辅助、符合合规流程,高层可以拿着系统日志指责是某个具体操作员审核不严,最终由那个在 20 秒内按下确认键的年轻军官把黑锅背到底。
接下来真正决定牌局走向的,一是看德国联邦国防军明年的采购大单到底敢不敢给尚无公开客户的 Helsing,二是看美国参议院对那几起 AI 情报事故的调查听证会,会不会逼出真正的算法强制核查标准。至于在生死簿上留个活人名字这种公关话术,听听就算了,在一天上千个目标的工业化流水线上,那不过是一枚带名字的橡皮图章。