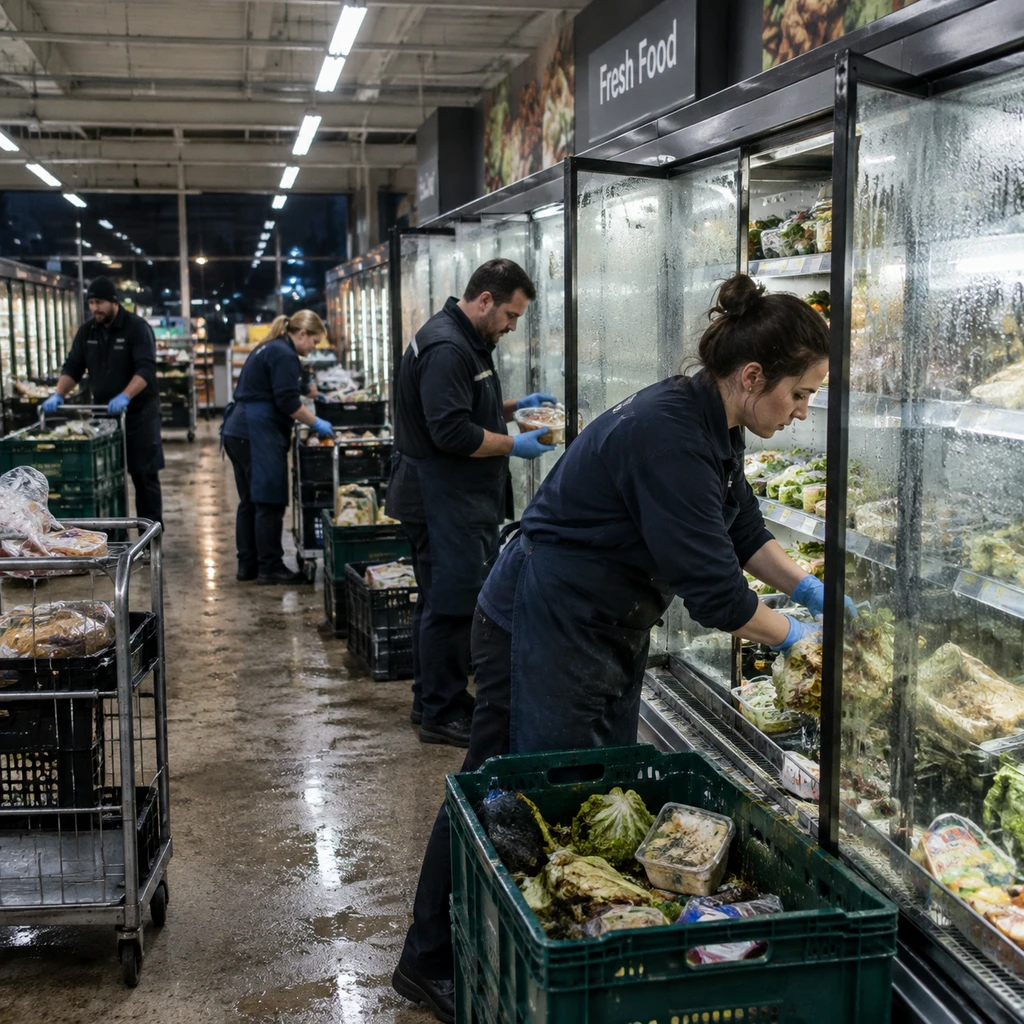
欧洲商超的冷链货架在一夜之间变成了暖气机。2026年10月11日至12日夜间,欧洲多地大型超市的冷柜没有制冷,反而向外散发阵阵热浪。
黑客潜入工业温控巨头 Danfoss 的冷链管理平台,强行触发了日常维护用的自动除霜程序。更致命的是,原本每天仅运行约 2 小时的常规除霜,被恶意篡改为 50 摄氏度 持续强制加热。冷冻鱼肉化冻,乳制品变质,一夜之间将数万吨生鲜推向垃圾桶。
这不是传统意义上敲诈赎金的数据绑架,而是一次指令直接击穿物理世界、定向毁损民生物资的工控破坏。
法国近三百家门店冷链停摆
这场袭击在实体零售业引发的震动非常直接。法国零售商 Intermarché 随后向法新社证实,旗下有 150 至 200 家 门店在此次除霜篡改中成为目标。几乎在同一时间,Coopérative U 集团也确认近 100 家 门店的冷链设备陷入瘫痪。
巴黎检察官办公室随即针对这起蓄意破坏食品供应链的恶性事件立案,展开刑事调查。
除上述两家正面回应的集团外,E.Leclerc 也被当地媒体披露遭到波及,家乐福旗下的便利超市 Carrefour Market 与 Monoprix 同样出现在受损名单的讨论中。初期估算显示部分单店损失迅速逼近 30 万欧元,整个法国零售业的总损失预期将在数百万欧元级别。
与此同时,荷兰和比利时的零售巨头 Ahold Delhaize 旗下超市 Albert Heijn 也陷入系统异常,被迫临时采取预防性断网。该公司的线上生鲜配送暂停,店内电子货架标签更因失去中央服务器同步,价格停留在上一周的促销档期,导致收银台结算价与货架标价脱节。
- 风险.外界容易将荷比商超的断网错价与法国冷柜加热混为一谈。荷比方面的官方声明仅证实了 IT 网络受到安全波及,并未指出其冷库同样被设为 50 度加热;冷链硬件遭篡改与商超外网逻辑断联,属于同一时间窗口内暴露出的两条脆弱链条。
漏洞早已公开,公网接口未设防
为什么黑客敲几下键盘,就能让数千公里外的冰柜开始加热?
问题出在工业物联网的远程控制架构上。像 Danfoss 这类巨头提供的冷链监控网关,比如 AK-SM 800A 等系统,初衷是让连锁超市免去每个门店配备专职制冷工程师的成本。技术人员只需打开网页端后台,就能远程批量调整几百家店的蒸发温度、化霜周期和警报策略。
安全机构 Claroty 此前就曾指出,全球公网上存在数千个直接暴露的 Danfoss 冷链控制接口。其控制器曾被发现存在身份验证绕过及高危命令注入漏洞,攻击者无需物理接触设备,就能接管压缩机与除霜元件的控制权。
需要指出的是,50 摄氏度属于软件层面的设定点,并不等于冷柜内所有生鲜都在一秒钟内被烘烤到了 50 度。但对任何冷链而言,制热回路持续运转数小时,不仅彻底破坏了保鲜温区,更会直接烧毁压缩机保护电路。
软件里的一次参数修改,在物理世界演变成了一场物资销毁。
缺乏硬件限温的数字化狂欢
数字化管理追求效率,连锁商超为了节省驻店人力,把原本应当独立运行的操作技术(OT)网络,一股脑接入了办公互联网。
纯软件定义的安全,在物理世界的加热棒面前不堪一击。
现代工业设计里有一条不可逾越的底线:硬件保护必须高于软件控制。电热水器有双金属片温控器,一旦温度过高就会物理跳闸断电;工业锅炉有机械泄压阀,哪怕控制器死机也不会爆炸。
但在商用冷柜的智能化改造中,这条底线被彻底遗忘了。系统居然允许一段远程网络指令将冷柜设定为 50 度持续除霜,且中途没有任何独立的机械限温元件切断加热回路。
- 结论.真正的防线不是把密码设得更长,而是重新引入硬件级安全阈值,在物理层面锁死除霜元件的最高工作时长与温度极限。
当网络安全从偷窃数据、勒索赎金转向直接破坏实物资产,那些被廉价连上公网的温控器、水泵和阀门,就不再只是冷冰冰的代码载体,而是随时可能被远程引爆的物理隐患。