PromptBase 创始人兼 Tiny Projects 独立开发者近期公开了一项实验记录:他使用托管在云端 Linux 服务器上的 Grok Bot 多 Agent 协作团队接管了初创公司整整一周。在这个配置中,客服、工程、安全监控与营销四个 Bot 自行配合,不仅无需人工介入便合力修复了线上 Bug,甚至在创始人于威尔士徒步和熟睡期间,由项目管理 Bot 于凌晨 4 点自主将新功能打包部署上线。
这场看似轻盈的超级个体实验,迅速击中了所有独立开发者的痛点。但光鲜的免于工作叙事背后,常驻智能体的繁荣正在掩盖一个极其危险的技术妥协:全托管的自治往往以牺牲系统安全隔离为代价。一人公司看似摆脱了雇佣员工的管理磨损,实则将整套数字资产的最高控制权交给了大模型厂商的黑盒。
凌晨四点的自主发版:一人公司的吞吐量幻象
在作者设定的运作流程中,多 Agent 展现出了超越传统自动脚本的协作链条。当用户在邮件中抱怨提交频次受限时,客服 Bot 捕获了该诉求,工程 Bot 随后补充测试并编写代码,安全 Bot 负责巡检 Cloudflare 拦截记录,最终由项目管理 Bot 在凌晨 4 点静默部署了一套弹窗预警机制。
这种运作形态彻底解构了传统的出勤逻辑。开发者在威尔士群山徒步期间,仅凭手机指令便维系了核心站点的运转。这给微型团队带来了一种足以比肩中型软件公司的吞吐量错觉:琐碎的支持工单和常规补丁被压缩至零边际成本。
然而,这种产能飞跃目前仅停留在防守型琐事上。作者设定的营销 Bot 目标是推动 PromptBase 社交触达每周增长 2%,并在 TikTok 和 YouTube 批量生成短视频。但从 PromptBase 自身依靠 20% 市场交易手续费(推广链接为 0%)的商业模型来看,外部数据并未证实这种自动化营销带来了确凿的业务增量,作者也承认智能体完全无法提供破局级的商业洞察。
智能体可以极其高效地清理积压琐事,却无法替创始人做出哪怕一次关键抉择。
三种技术路线背后的架构取舍与成本图景
当前多智能体协作市场并非只有全托管一种选择,而是分化为开源自建、闭环沙箱与云端托管三种截然不同的产品路径。
开源路线以 OpenClaw 为典型代表,采用 MIT 协议免费提供 Runtime,允许开发者在自建 Docker 或云主机上调度 OpenAI 与 Grok 的 API,保证了绝对的控制权;OpenAI 则采取严密的隔离体系,ChatGPT Business 定价为年付每月 20 美元或月付每月 25 美元,开发者沙箱容器按 1GB 规格每 20 分钟 0.03 美元计费,并配合每千次调用 10 美元的网络检索服务。随着 OpenAI 计划在 2026 年 11 月 30 日关停 Agent Builder 与 Evals 功能,其生态正强力收束至 Agents SDK 与工作区体系。
| 路线方案 | 代表产品 | 核心价格与部署门槛 | 运行环境隔离机制 |
|---|---|---|---|
| 开源可控 | OpenClaw | MIT 免费开源;用户自备服务器算力与各家 API | 用户完全自主控制容器与沙箱边界 |
| 全托管协作 | Grok Bot | Cursor Pro 20 美元/月、SuperGrok 30 美元/月、Teams 40 美元/座席/月起 | 同一用户的所有 Bot 共享单台云主机与凭证 |
| 企业沙箱闭环 | OpenAI Agent | 年付 20 美元/月起;1GB 容器 0.03 美元/20分钟;检索 10 美元/千次 | 严格的多租户容器隔离与短期会话沙箱 |
Grok Bot 选择的则是极简化的接入体验,依托包含在 Cursor Pro(20 美元/月)、SuperGrok(30 美元/月)以及 Cursor Teams(40 美元/座席/月起)内的订阅制运作,超出基础额度后按 Token 计费。这种极低的摩擦力让个人开发者能在几分钟内拥有一整支虚拟团队,却在底层埋下了严重的工程妥协。
共享环境下的安全真空:未被隔离的权限暗礁
让凌晨 4 点自主发版真正令人不寒而栗的,是 Grok Bot 的底层凭证设计。根据其官方技术文档披露,归属同一用户的所有 Bot 实际上共享同一台云端计算机、文件系统、浏览器登录态及命令行凭据。
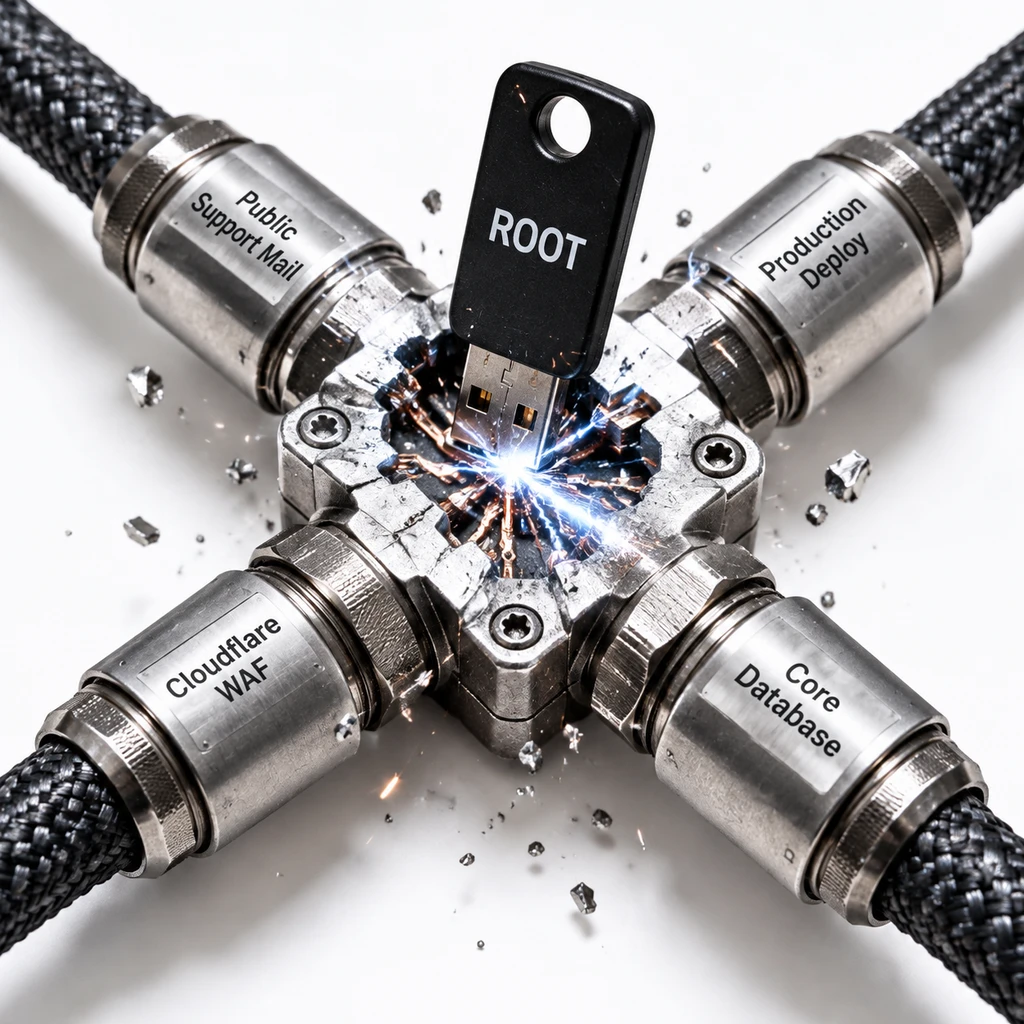
这意味着系统内部完全不存在针对最小权限原则的沙箱隔离。一个负责回复外部邮件的客服 Bot,与负责推代码上线的工程 Bot、监控防火墙的安全 Bot,使用的是完全同一套系统底层权限和浏览器会话 Cookie。
- 风险.一旦黑客通过特制的客服工单或邮件对客服智能体实施间接提示词注入(Prompt Injection),该攻击就能在无需横向提权的情况下,直接利用共享凭据调用工程部署流水线或擦除数据库资产。
任何成熟的软件团队都不会让初级客服代表持有生产环境的 Root 凭据。但在当前多 Agent 的全托管包装下,这种高危操作被美化成了顺滑的协作体验。
创业者的终局博弈:超级个体还是数字佃农?
一人公司的真正危机,往往不是人手匮乏,而是对生产资料的彻底失控。
当创始人将 Gmail 授权、代码仓库、服务器终端和 Cloudflare 日志整包托管给平台时,厂商实际上完成了对企业全量运营数据的锁死。迁移成本不再是写几行脚本,而是整个业务上下文的剥离。
更为隐蔽的退化发生在认知层面。正如作者在文中所体会到的异样感:当生产环境的代码全部由 Bot 结对编写并自主发布,创始人正在不可逆地丧失对自身系统底层架构的理解力。一旦线上发生复杂的逻辑死锁或供应链投毒,无法理解代码全貌的开发者将沦为彻底的局外人。
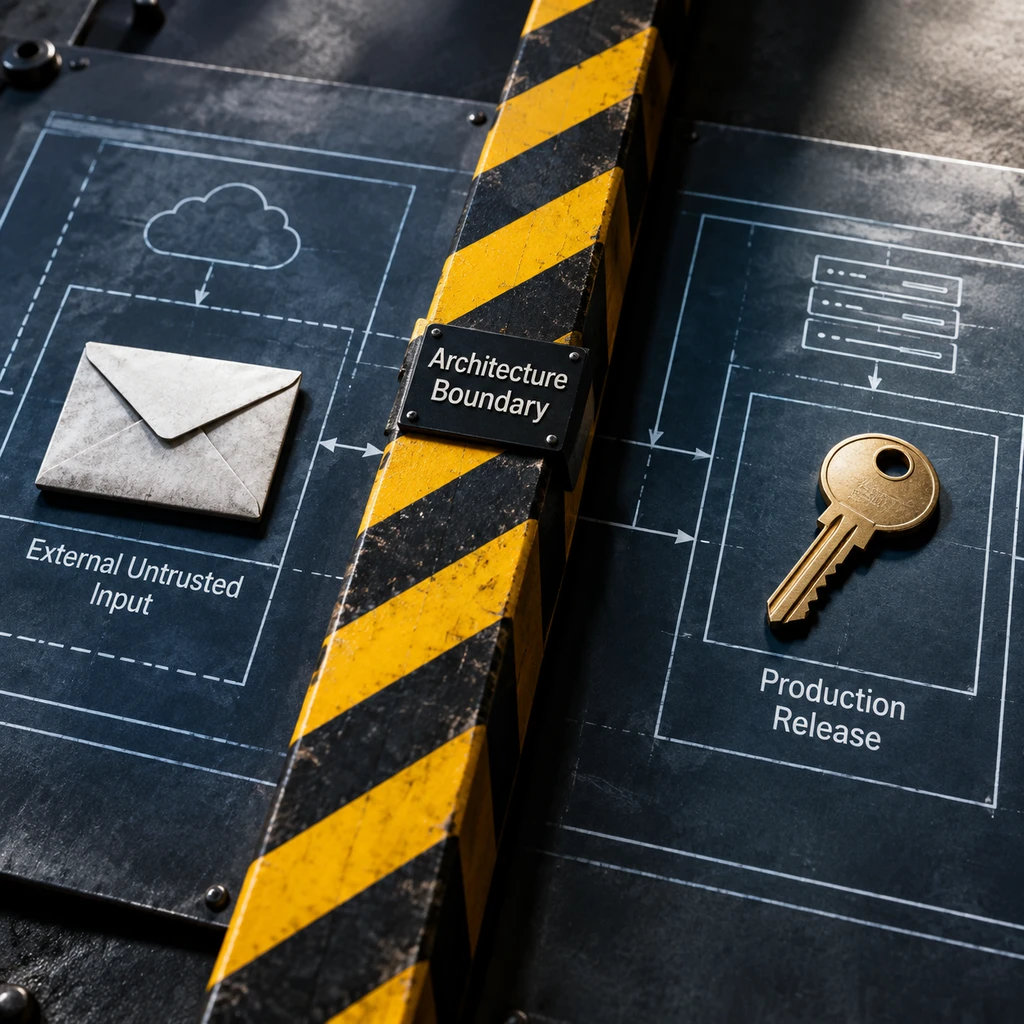
- 建议.对独立团队而言,采纳常驻智能体必须恪守权限红线;绝不能让面向外部不确定输入的客服系统与具备发版权限的核心实例混跑在同一凭证之下。
接下来的关键变量,在于 2026 年底伴随主流平台架构迁移后,业界是否会出现首例全自治智能体误删核心库或引发资损的标杆事件。一人初创公司若想真正凭借技术平视大型企业,靠的绝不是盲目让渡控制权换取虚幻的悠闲,而是在驾驭机器的同时,守住最基本的架构边界。