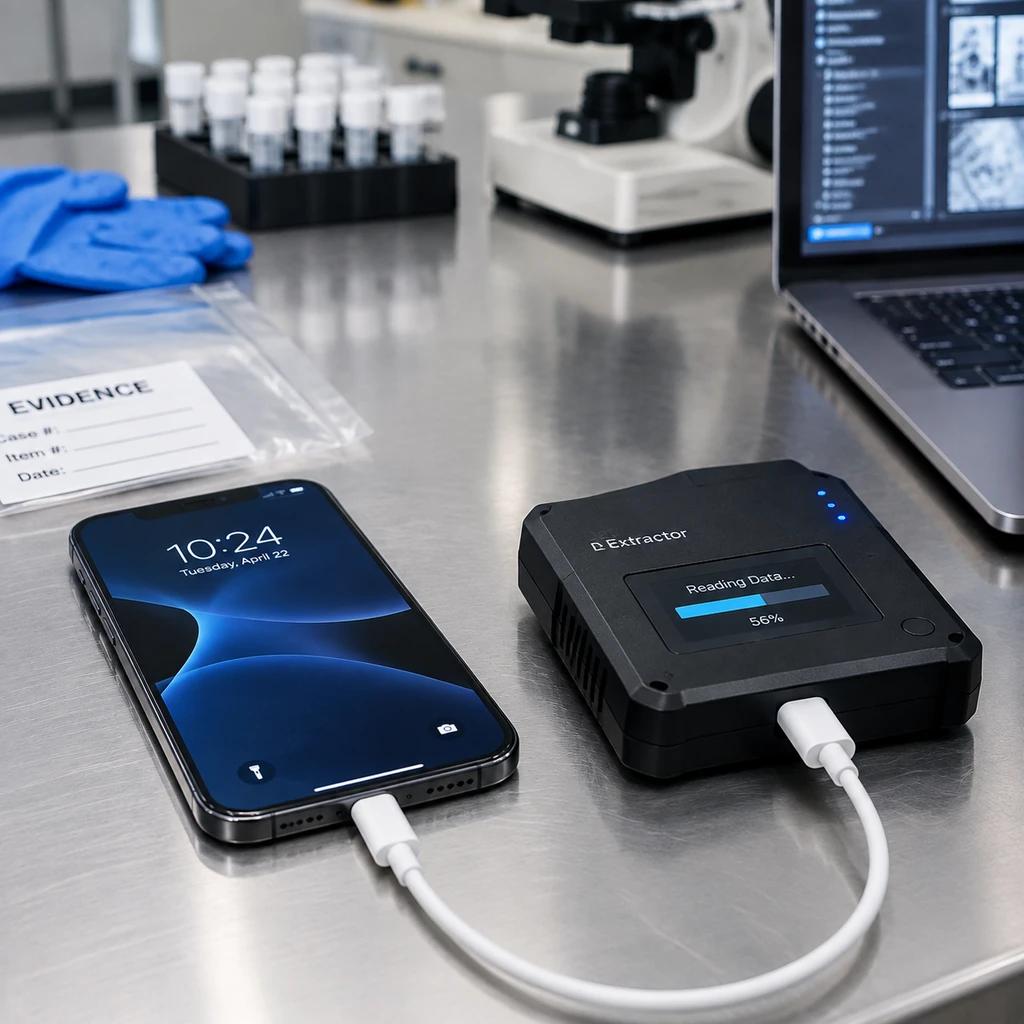
一部被查扣的 iPhone 留在执法人员办公桌上,内部时钟正一秒秒倒数。自 iOS 18.1 起,只要锁屏超过 72 小时未解锁,系统就会强制自动重启,退回最高加密等级,把办案人员拒之门外。如今,这道基于时间的防御工事被硬件工具撕开了一道缺口。
科技媒体 404 Media 披露了一段内部培训视频,取证设备厂商 Magnet Forensics 研发出名为 GrayKey Preserve 的专用外勤硬件与证据留存模式,声称能把设备强行定格在首次解锁后(AFU)状态,阻断重启倒计时并封存原本会随时间逐步清除的缓存数据。这并非黑客攻破了苹果底层算法的数学神话,而是一场在犯罪现场与倒计时沙漏赛跑的战术阻截。
现场冻结状态:GrayKey Preserve 如何截断 72 小时倒计时
苹果在 iOS 18.0 代码中最初将自动重启计时器设定为 7 天,随后在 iOS 18.1 迅速收紧至约 72 小时。在苹果官方平台安全文档中,这项机制被正式命名为“自动重启”(Automatic Restart)。它的计时器由独立的安全隔区(Secure Enclave)芯片自主维护,不受系统充电状态、有线数据传输或网络连接的影响,普通用户和外接设备均无法手动取消。
虽然该视频近期才被媒体曝光,但商业信息表明 Magnet Forensics 并非暗中突击。早在 2025 年 2 月 26 日的在线研讨会及随后的 Magnet User Summit 2025 上,该公司就公开展示了 GrayKey Preserve,并在 2025 年 4 月 21 日发布正式产品博文,将其直接配发给拥有 GrayKey Advanced 和 Premier 许可的执法客户。到了 2025 年 10 月 1 日,该厂商更宣布包括 Preserve 在内的全线设备已同步适配当时的 iOS 26 系统。
当 GrayKey Preserve 接入设备时,它会强行切断蓝牙、Wi-Fi 及蜂窝射频连接,即便用户锁定了控制中心权限,硬件外设仍能强制切断无线信号。更为关键的是,它通过特定物理接口交互阻滞系统守护进程,把设备锁定在 首次解锁后(AFU)。在此状态下,加密主密钥依然映射在易失性内存中,警方得以绕开重启机制,争取到从容提取镜像的时间窗口。
战术冷冻而非数学破解:数据衰减的物理拦截
公众普遍对手机取证存在误解,以为取证箱是靠算力暴力破解出复杂的数字密码。真实情况恰恰相反:Secure Enclave 的加密强度很难在数学上被暴力击穿,移动安全对抗的焦点早就变成了物理内存状态的争夺。
除了应对 72 小时的重启倒计时,这套设备还针对 iOS 内部一系列随时间自动销毁的数据。比如系统保存的缓存位置信息通常只保留约 7 天,记录用户应用使用痕迹的 KnowledgeC 数据留存约 28 天,而 Biome 及 SEGB 日志会在约 30 天后轮换擦除。如果缺乏外勤截留设备,等警方排队拿到法官签发的搜查令,这些高价值轨迹早已自然蒸发。
安全逆向研究显示,苹果的安全设计拥有底层的恢复行为(recovery behavior),若正常重启路径受阻,芯片仍会尝试强行复位。Magnet 员工在推介视频中声称“即便因断电或内存维护重启,AFU 状态也不会丢失”,这一表述更偏向商业宣传。在现实工况下,不管是公开的技术文档还是第三方逆向报告,都未证实设备在彻底断电后依然能无损还原易失密钥,尽早提取数据镜像依然是外勤人员的硬性指标。
搜查令真空期与企业后门:合规博弈下的现实妥协
取证设备从实验室机架走向外勤现场,背后是执法流程的现实困境。在传统侦查中,警员查扣手机后,往往需要数天甚至数周等待搜查令批准,期间实验室设备还面临积压排队,72 小时的自动重启窗口根本无法支撑这一周转流程。
物理接入改变设备状态那一刻起,数字证据的纯洁性就已经走上了钢丝。
为了规避美国宪法第四修正案对无令状搜查的限制,GrayKey Preserve 在界面交互上做了精巧的法律避险:在办案人员获得正式搜查授权前,外挂设备屏幕仅显示手机的系统版本和设备型号,隐藏所有私人内容。然而辩护律师群体对此并不买账。在搜查令下达前,通过外部硬件强制修改手机的射频模块、下发留存指令,这一动作本身是否构成未授权搜查,极可能在法庭质证环节成为排除证据的关键辩点。
- 风险.即便执法部门利用现场工具阻断了数据自毁,只要辩方能证明物理接入破坏了证据保管链,全盘数据都有被法庭裁定为非法证据的可能。
与此同时,安全防线的妥协也来自苹果自身。尽管在消费端全力收紧防护,苹果自 iOS 和 iPadOS 18.4 起,悄然在移动设备管理配置中加入了 IdleRebootAllowed 键值。受机构监管的企业与机构设备,默认直接禁用自动重启机制。在商业客户的设备管理便利性与极致个人隐私之间,苹果同样做出了现实取舍。
- 建议.普通用户若需要绝对的隐私防御,绝不能依赖系统自带的时间差机制;在遭遇物理扣押或遗失风险的第一秒,主动关机使其退回 BFU 状态,才是锁死 Secure Enclave 硬件加密的唯一有效手段。