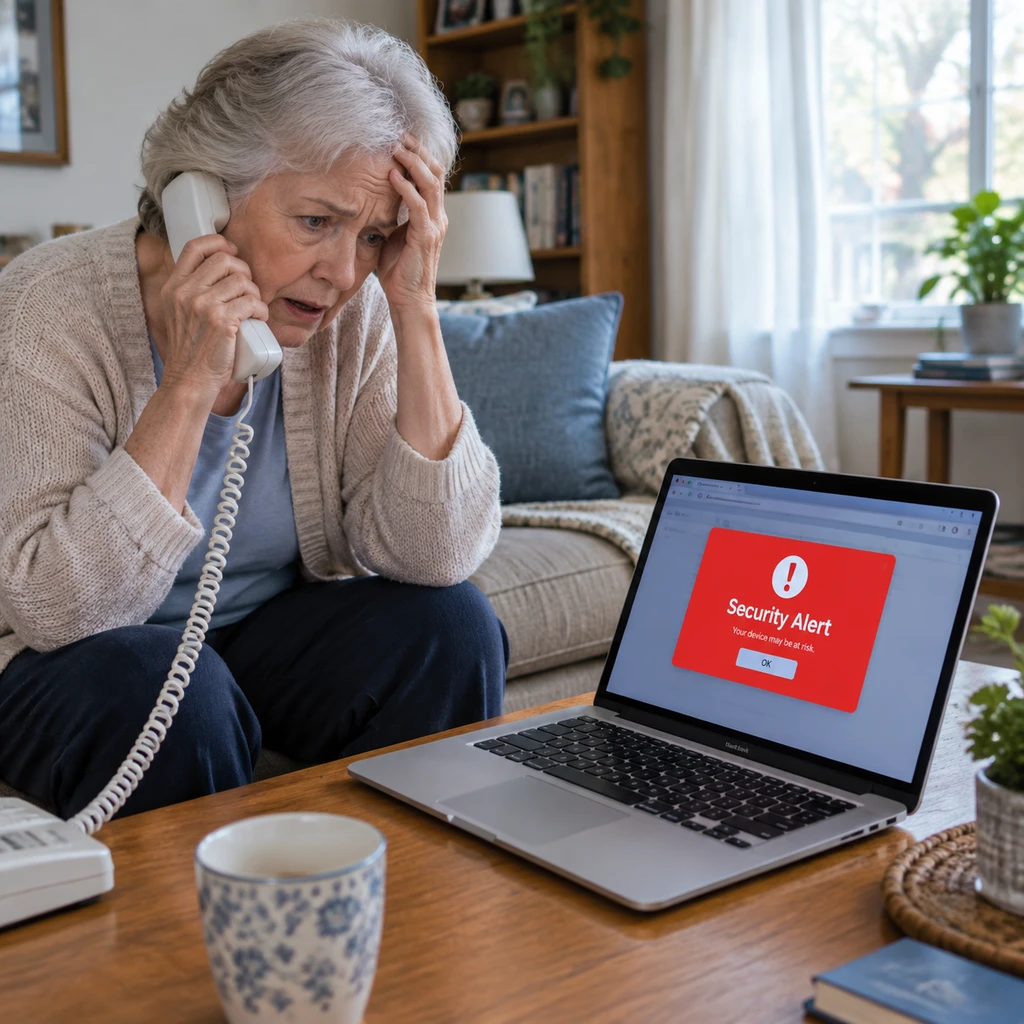
你在权威的天气、房产或体育网站上看新闻,屏幕突然全屏黑掉,接着跳出逼真的苹果官方安全警告,伴随尖锐警报声,鼠标光标消失,按退出键毫无反应,上面赫然写着:设备已严重感染,千万别关机,请立刻拨打技术支持专线。绝大多数人的第一直觉是电脑中毒瘫痪,而真相是你的操作系统完好无损,黑客甚至没有往本地磁盘写入一行可执行文件。
根据安全机构 Netskope 发布的分析报告,一场依托 Google 广告网络的大规模恐吓软件推广在半个月内席卷全球。黑客没有利用任何昂贵的高危零日漏洞,而是靠正规推广账户与浏览器公开的前端合规接口,在纯网页沙箱里完成了一场工业化的心理收割。
穿透正规广告网络的工业化渗透
很多人习惯将恶意弹窗归咎于不良小网站,但这次的数据撕开了这个认知偏差。黑客借由 Google 官方的流量重定向通道,直接寄生在正规媒体之上。
Netskope 在 2026 年 8 月 31 日至 9 月 14 日的两周窗口期内,观察到来自 619 家机构的设备访问了这些欺诈页面。这些推广链接并非暗度陈仓的黑客挂马,而是正规的 Google Ads 广告位,攻击者一共动用了 超过 250 个投放计划 ID 以及 457 个轮换诈骗节点,分发给至少 284 家正规媒体,涵盖高访问量的地图、气象预报、房产买卖、在线文档和体育资讯平台。发布商自身的服务器未被入侵,它们只是正常接入了广告联盟的代码。
受波及的地理区域高度集中,其中美国占 62%,日本占 16%,澳大利亚占 14%。跳转链路带有完整的 Google 点击标识与推广追踪参数,全套流量均顺畅跑在官方广告基础设施之上。
自动化审查机制被轻易绕过。落地页先伪装成名为 ShopEase 的电商网页并展示缓冲图标,脚本专门监听鼠标移动事件,只有检测到真人操作后才开始行动,直接把云端爬虫与安全扫描引擎晾在门外。随后,页面利用硬编码的 AES 密钥在浏览器内存里解密并拼装攻击载荷,既避开了外置下载监控,又根据受害者的操作系统动态分发欺骗内容:遇到 Windows 则伪装成 Microsoft Defender,遇到 macOS 则换上逼真的 Apple 官方警告。
Web API 的合规武器化
很多人以为 Mac 拥有严苛的沙箱隔离和应用校验机制就能高枕无忧,黑客索性根本不碰本地底层,他们把浏览器本身当成了越狱的武器。
现代浏览器为了支持网页游戏和交互工具,陆续开放了全屏接口和键盘锁定接口。欺诈脚本在获得用户交互的第一时间触发全屏方法,隐藏地址栏与光标,再通过按键锁定拦截 Esc 键的默认退出动作。为了强化逼真感,脚本故意在后台跑死循环制造卡顿,同时播放刺耳的告警音频。
关不掉的不是操作系统,而是被剥夺了退出权限的网页。
受害者在感官上遭遇了彻底的死机,常规的单次按键退出全部失效,页面反复警告千万不要重启。真正的收割在拨出电话的那一秒才正式启动:冒充技术支持的人员会要求受害者下载远程控制软件或在终端执行代码,索取数百美元的高昂维修费,乃至窃取银行凭据。在近年来的针对性攻击中,黑客往往正是借由伪造支持热线或诱导粘贴终端命令的 ClickFix 战术,将恶名昭彰的 AMOS 窃密木马顺畅植入设备。
广告巨头的盲区与脱困解法
《韩非子》有云:“蠹众而木折,隙大而墙坏。”当平台把海量流量与即时竞价奉为核心商业引擎时,广告审查系统的缝隙就被工业化黑产摸得一清二楚。
Google 声称对欺诈零容忍,并在安全报告中强调能拦截绝大部分违规广告。但数十个投放计划成批存活并精准分发的事实说明,基于静态规则和被动检测的过滤网络,在面对多层动态解密与纯前端社会工程学时显得相当被动。流量收益与严苛前置审核之间,存在着肉眼可见的权衡失衡。
- 建议.遇到全屏报警和按键失灵,切勿拨打任何屏幕电话;长按 Esc 键数秒即可强制退出浏览器全屏,或在 Mac 上按下 Command-Option-Escape(Windows 按 Control-Shift-Escape)强制杀死浏览器进程,重新打开时选择不恢复上一会话。
- 风险.只要现代浏览器仍向第三方广告脚本无差别开放键盘锁定等底层硬件模拟能力,广告管道里的前端恐吓欺诈就随时可能换一套外壳卷土重来。