Cursor、Claude Code 和 GitHub Copilot 让代码生产的边际成本降到了接近于零,但软件工程真正的水坝却在下游决堤了。当智能体在一分钟内就能提交包含几十个文件变动的拉取请求时,最终坐在合并按钮前的人类审批者成了整个流水线上最脆弱的瓶颈,许多审阅不得已退化成了走马观花式的扫读。
在 GitHub 获得广泛关注的开源项目 Farol 试图在这一断点前立起警示牌。这款基于 MIT 协议的命令行工具与 GitHub Action 并不参与代码纠错,而是在代码审阅之后运行,利用语言原生编译机制直接计算代码改动的波及面,为合并风险标记出 0 到 100 的明确分级。它向工程团队传递了一个明确信号:大模型可以负责生成与初审,但判定改动后果需要的是完全确定的静态因果,而非概率性的语言猜测。
审批者的精力熔断:Farol 的确定性分诊逻辑
许多工程团队都见证过类似的事故:改动一行看似孤立的公共前端 Hook,却在发布后导致四十个核心业务页面连锁崩溃。大模型代码审查工具可以敏锐指出某一行代码缺少空值保护,却很难向审批者展示这一行改动究竟延伸到了系统的哪些神经末梢。
Farol 放弃了让语言模型来揣测爆炸半径的做法。它在本地终端或持续集成流水线中直接调用语言工具链的底层能力,在前端解析 TypeScript 编译器 API,在后端分析 Go 语言的类型系统以及 Python 的抽象语法树。当开发者提交变动时,它顺着声明引用图向上排查,最终列出这次提交究竟会触碰到哪些对外路由、RPC 接口、数据库调用或后台定时作业。
这项工具严格执行只读与本地化原则,它不会拦截合并动作,也不向云端传输任何代码资产。对于审批者而言,它更像一份免责尽调地图,指明了哪两三个文件潜藏着真正的破坏性影响,从而让剩余文件的快速放行拥有了可量化的安全依据。
审阅精力应完全取决于改动风险,而非提交代码的具体作者。
0 到 100 分的背后:用编译器算力丈量爆炸半径
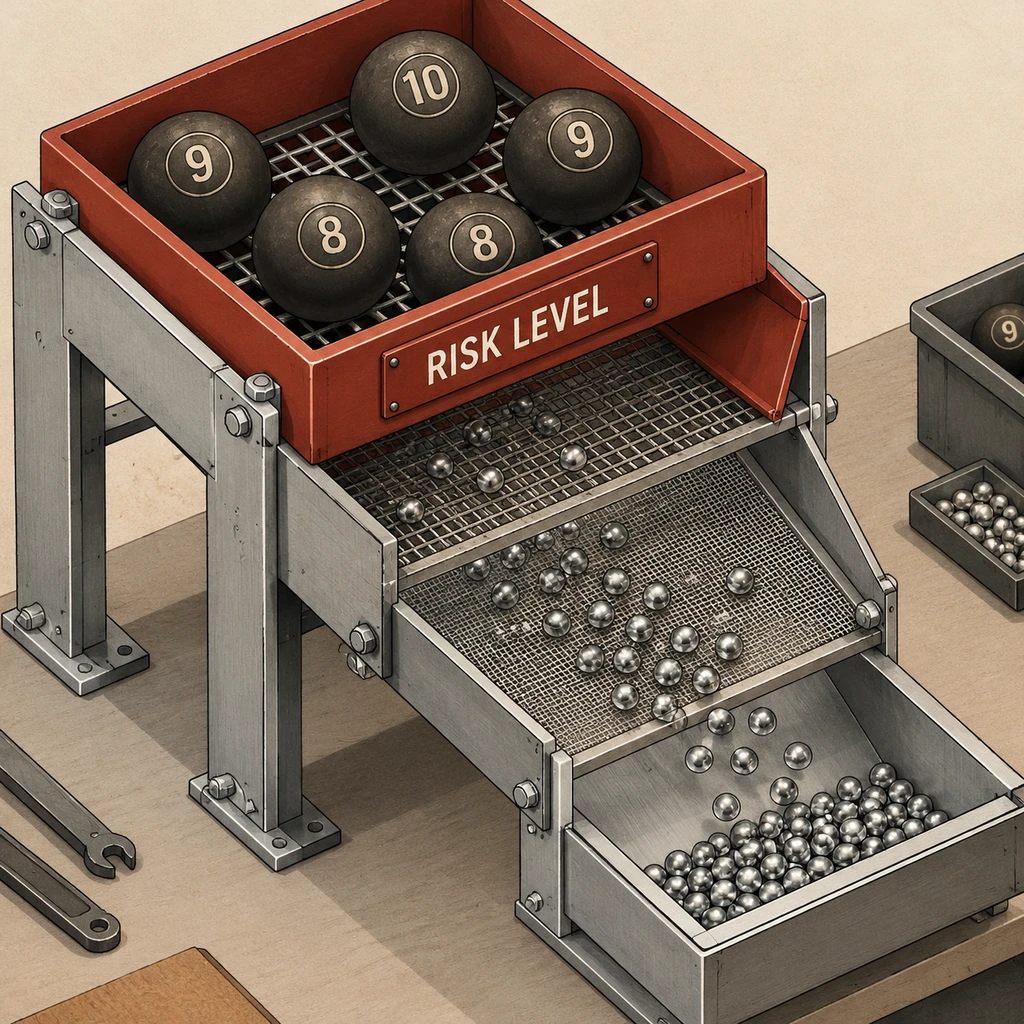
为了让非架构师角色的普通工程师也能迅速决策,Farol 引入了一套多维评分模型,将改动影响面、单测覆盖变动、接口契约破坏程度、高危安全检查以及外部依赖调整等因子融合为一个连续数值:
$$score = 100 \times \left(1 - \prod (1 - weight_i)\right)$$
这套算法给出的 75 分并不等同于代码有 75% 的概率发生故障,而是用来定义当下的审阅优先级。系统将结论拆解为三个清晰层级:普通小修小补进入快速通道;超过 25 分 的提交被标注为快速审查;而一旦分数超过 60 分,或是触发了接口字段删除等破坏性契约、高危安全漏洞以及编译器无法推导的模糊代码块,则会被直接定性为谨慎审查。
在代码覆盖率统计上,Farol 自身并不重复运行测试套件,而是直接复用工程流水线里现成的输出产物。无论是 JavaScript 生态的 Istanbul 格式、Go 原生的 coverprofile 还是 Python 的 coverage 结果,都会被其吸纳并映射到真实的变动行上,逼迫审批者直接凝视那些改动了却缺乏测试保护的盲区。
- 结论.Farol 并不是对现有代码审查流程的推翻,而是针对海量机器生成代码建立的前置分诊漏斗,让稀缺的人力审阅回归高风险防线。
静态分析的硬伤:动态边界与组织盲区
尽管静态编译器提供了百分之百可复现的调用链,但完全确定性并不直接等于业务逻辑的完整性。在高度依赖运行时特性的现代软件工程中,Farol 的确定性推导正在面临天然的物理极限。
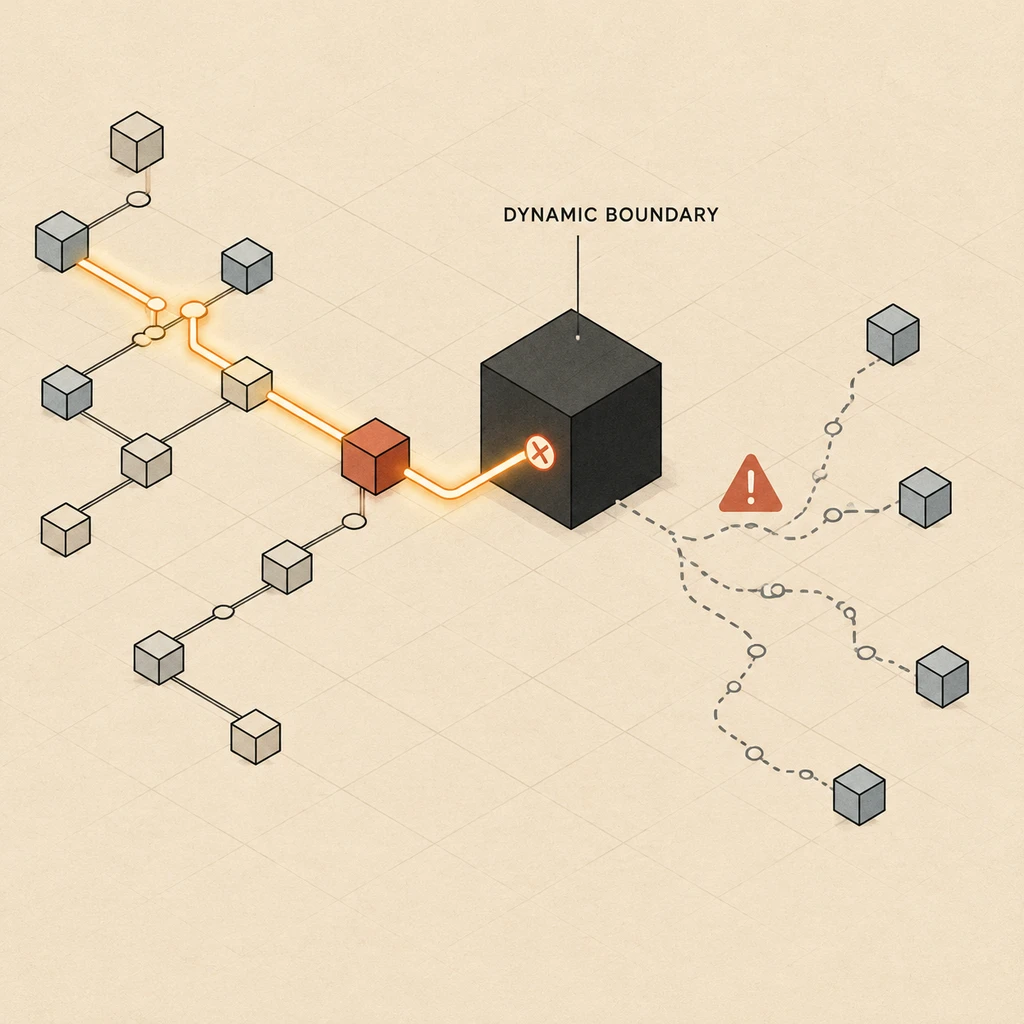
如果团队在前端使用了基于配置文件的动态路由,或者在后端广泛依赖反射、依赖注入容器以及动态模块导入,静态符号表往往会在这些节点发生断裂。面对无法静态确认的代码片段,Farol 采取了高度保守的阻断策略,将相关影响面标记为未知并强制拉高风险评级。在缺乏良好静态契约约定的复杂老旧代码库中,这种保守策略极易引发误报,反而加剧审批者的警报疲劳。
与此同时,外部商业工具正在沿着不同的技术路径快速演进。市面上的 CodeRabbit 已经集成了超过五十种外部分析工具并生成安全爆炸半径图谱,Qodo 则专注于跨仓库的大上下文检索。另一类代表性工具如 CodeScene,甚至跳出源码本身,转向团队历史提交行为来计算变更耦合,用以捕获源码符号表完全看不见的组织协作依赖。
- 风险.如果团队的代码库充斥着高度动态的元编程与反射架构,Farol 可能会频繁触发最高级别的谨慎审查警报,失去自动化分流的初衷。
工程团队必须意识到,在 AI 代码编写工具全面铺开的背景下,审阅范式正被迫从逐行找语法错误转向系统性的架构防护。Farol 的价值并不在于算法有多惊艳,而在于它用几乎零成本的开箱体验重申了一个朴素的工程常识:在大模型泛滥的时代,决定生产系统能否稳定的基石,依然是编译器眼中的结构因果。