十年前被好莱坞视作眼中钉的盗版流媒体神器 Popcorn Time,在其开发团队解散多年后,以一种始料未及的方式重回网络安全焦点。安全机构 Eye Security 近期披露,该软件最活跃的衍生分支 Time4Popcorn 虽已停更多年,其后台静默运行的自动升级服务依然驻留在全球海量设备中,并持续向已失效的域名发起明文请求。由于该服务具备系统底层最高执行权限,任何攻击者只需抢注对应域名,就能瞬间组建起规模惊人的僵尸网络。
面对这一代号为 CVE-2026-30612 的严重安全隐患,Eye Security 采取了极具争议的主动防御策略:研究人员抢注了失效域名,并自制了一套专门禁用该升级服务的补丁程序,通过原有的更新通道向全球受控设备强行推送。这一行动在事实上阻断了一场潜在的大规模网络劫持,但一家私营商业机构在没有司法授权的情况下,远程修改陌生用户系统的核心服务,甚至为了绕过杀毒软件拦截而主动实施免杀混淆,直接把网络安全界推向了伦理与法律的十字路口。
潜伏十年的特权后门:从盗版播放器到远控跳板
Popcorn Time 在 2014 年前后曾凭借免下载、即点即播的种子流媒体播放机制迅速席卷全球,随后招致美国电影协会等版权机构的严厉诉讼,原开发团队与各大分支先后作鸟兽散。然而,用户设备上的客户端并未随着开发者的离去而消失。其中,Time4Popcorn 分支在安装时捆绑了一套开机自启的后台守护进程,这套原始的升级机制甚至没有设计代码签名验证。
更为致命的是,该更新程序全程采用未加密的 HTTP 协议与远端服务器通信。Eye Security 的研究人员注册了早已失效的更新域名 popcorntimeupd[.]xyz,解析服务器刚一上线,瞬间就涌入了每秒约 50 次的轮询请求。这意味着,无论是掌握网络出口的中间人攻击者,还是抢注域名的黑客,都可以向这些设备下发任意指令。
在不同操作系统中,该漏洞的危害深度略有差异,但桌面端几乎全部沦陷。在 Windows 平台上,Updater.exe 注册为系统更新服务,天然具备 SYSTEM 权限;在 macOS 平台上,辅助工具 PT.updd 则依托系统特权目录以 root 权限驻留。相比之下,Android 平台虽然应用内也集成了更新逻辑,但由于安装新 APK 仍受移动操作系统沙箱约束且需要用户人工确认,因此避开了本次静默执行的风险。
代号 IXIM:强推自杀补丁与 200 万次远程关闭
面对如此庞大的易受攻击面,Eye Security 启动了代号为 Operation IXIM 的处置行动。团队并未选择常规安全机构所采用的被动引流方案,而是决定主动出击,利用该漏洞本身的更新机制,向全网客户端下发一段自杀脚本。
研究团队针对不同平台定制了温和的停机策略。在 Windows 设备上,下发的补丁通过服务控制管理器(Service Control Manager)直接停用并禁用了后台更新服务,既不删除任何用户文件,也不破坏播放器本体的静态结构;在 macOS 设备上,补丁则借助特权脚本下达指令,从底层阻断守护进程的后续自启。整个行动自 2025 年 11 月持续至 2026 年 3 月,更新请求在 2025 年 12 月便迅速下滑了约 90%,到 2026 年 3 月 1 日已累计下降 98%。随后,Eye Security 停止了补丁分发,并将掌控的 15 个关联域名正式移交给了长期从事威胁阻断的非营利组织 Shadowserver Foundation。
一家没有司法搜查令的私营安全公司,不应拥有向数百万陌生终端强推特权代码的无限豁免权。
这一行动迅速在行业内引发了激烈的法律与伦理争议。支持者认为,在软件开发者彻底失联、官方维护体系不复存在的情况下,单纯做空域名解析(Sinkhole)根本无法防御局域网内的中间人劫持,以极其克制的手法停用危险服务属于合理的紧急避险。然而,反对者则直言这种做法逾越了白帽黑客的职业底线。无论意图多么崇高,未经设备所有者明确授权擅自修改系统服务状态,开创了一个极易被滥用的危险先例。
屠龙者的灰色手段:当良药不得不伪装成免杀木马
这场行动中最具戏剧性也最令业界不安的细节,发生在自杀补丁的分发过程中。由于补丁程序的行为模式高度反常——由第三方下发并强制变更系统服务配置,当该文件被样本库收集并上传至 VirusTotal 后,遭到 11 家杀毒软件报毒拦截。杀毒引擎将其判定为具有潜在威胁的恶意代码,直接阻断了补丁在部分终端上的应用。
为了确保清理行动不被打断,Eye Security 的技术人员做出了一个在技术界极其罕见的举动:他们亲自对该补丁进行了代码混淆与免杀处理。通过调整特征码和加载逻辑,研究人员成功绕过了主流杀毒引擎的特征库匹配,将检出率一路压低至仅剩 1 家。
这一操作从根本上模糊了防护者与入侵者的技术分界线。当安全专家必须依赖黑客规避防御的相同手段,才能将自认为安全的补丁送入用户计算机时,整个终端防御体系的信任逻辑便出现了动摇。如果商业公司可以基于良好的初衷对防御软件实施免杀绕过,那么普通用户依赖的安全防护边界实际上已经名存实亡。
- 风险.私营机构单方面发起的善意修复虽然压制了攻击窗口,但缺乏第三方审计的代码分发一旦失控或被冒名顶替,将演变成无法追责的供应链灾难。
数字废墟的终极困境:修补孤魂并不等于终端安全
在这场行动宣告告一段落的背后,还有一个公众容易被数字误导的认知落差:超 200 万次补丁下载并不等于拯救了 200 万台独立设备。由于早期盗版软件在生成机器指纹时极不稳定,加上断网重连与虚拟环境的干扰,实际受影响的主机数量显然低于下载总量。
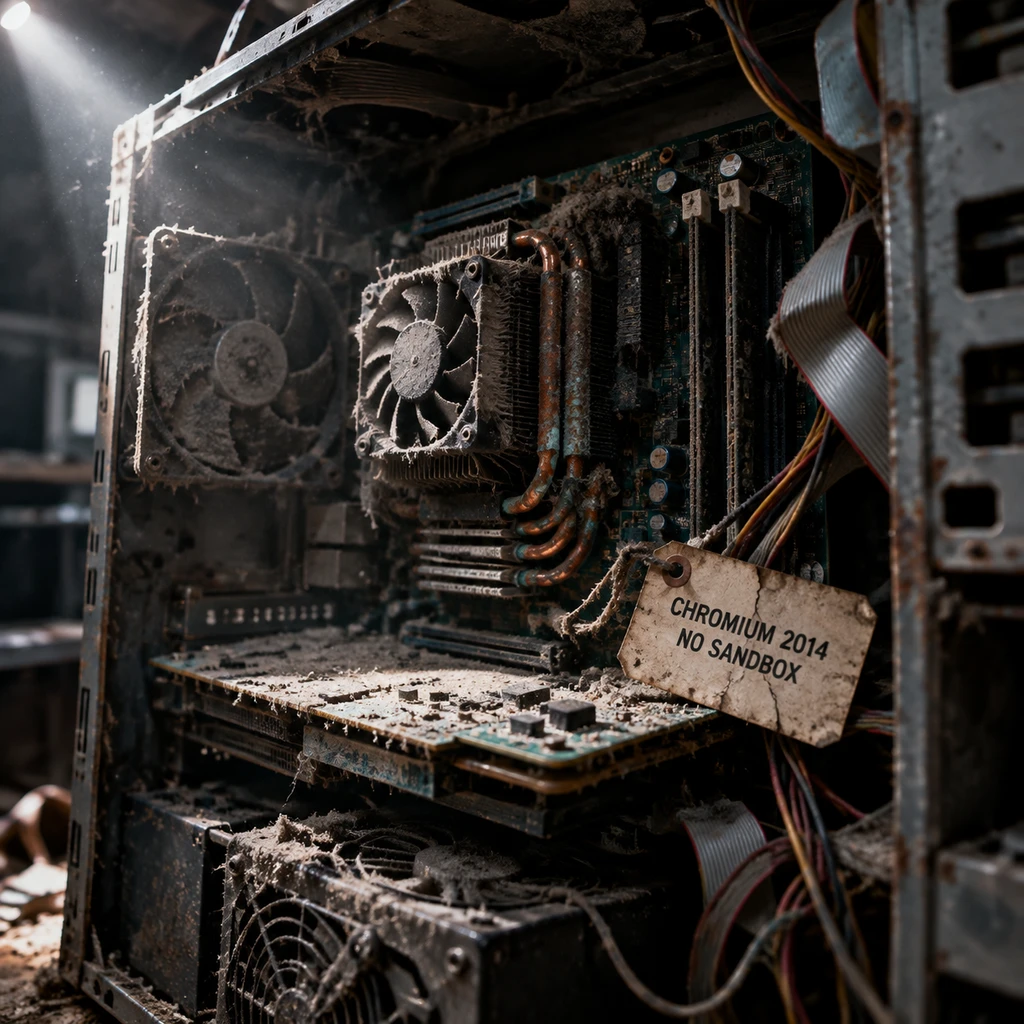
更严峻的事实是,这批电脑并未真正脱离险境。Operation IXIM 所切除的,仅仅是那个在后台四处游荡、容易被黑客借壳的更新进程。Time4Popcorn 主程序内部,依然内嵌着一套发布于 2014 年、且禁用了沙箱隔离的远古 Chromium 引擎。
- 建议.曾安装过相关软件的用户不应寄希望于后台服务的静默关闭,彻底在控制面板中卸载该软件并清理注册表残留,是消除数字隐患的唯一可靠动作。
这暴露出民用计算环境中普遍存在的数字废墟困境:软件生命周期的终结,往往伴随着安全维护的彻底真空。用户早已忘却的遗留软件,在角落里随着底层依赖项的逐步老化而腐烂,最终沦为整个公网上的共享后门。Eye Security 关掉了其中一扇没有门锁的大门,但只要用户没有手动将这栋破败的建筑彻底夷平,危险的引信就依然深埋在系统深处。