硅谷推行数年的全远程办公,在得克萨斯的民宅里撞上了最荒诞的现实。
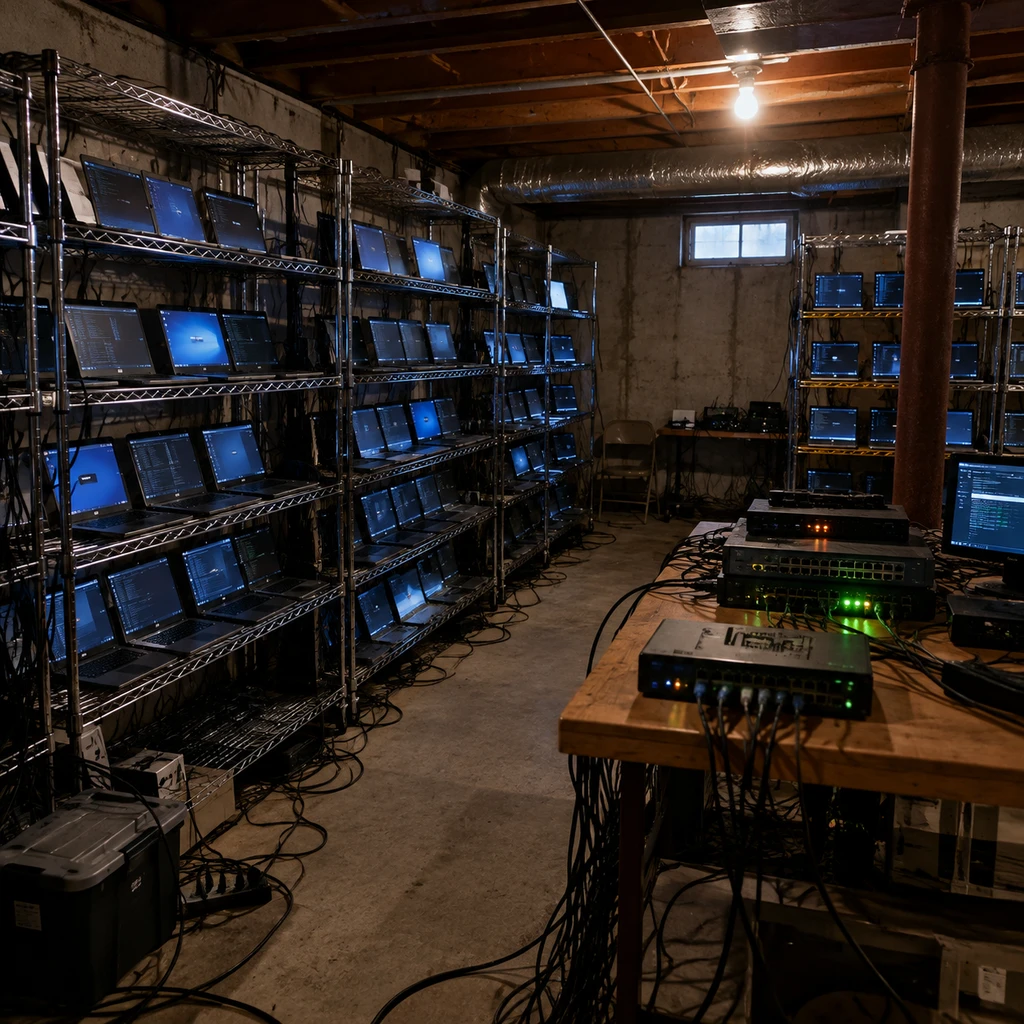
2026年9月下旬,美国司法部与联邦调查局展开代号为 Operation Lonestar Roundup 的跨部门搜查,在得州40多处普通住宅内查获了约187台电脑设备与硬件转接器,并于10月正式起诉14名被告。两名被捕的美国籍中间人 Michael James Bostelle 与 Juan Cecilio Pena Carrillo,在自家卧房和车库里整齐码放着大量由各家科技公司直邮给新员工的工作电脑。
这些设备背后的真正操作者并非本土工程师,而是被国际制裁的朝鲜黑客。他们利用盗取的美国公民身份,成功混入了医疗、零售、通信与制造等行业的至少70家美国公司,累计卷走约300万美元非法资金。
影子总包商击穿传统技术面试
外界总以为国家级黑客必须依靠高深的代码攻防或零日漏洞破防。但在远程办公普及后,最有效的武器变成了人力中介模式本身。
安全业界长期跟踪这一生态,CrowdStrike 将其标记为 FAMOUS CHOLLIMA,Mandiant 称其为 UNC5267,微软则追踪其为 Jasper Sleet 或 Storm-0287。然而这些代号指称的并不是某间办公室里的特工小组,而是一整套松散且分工精密的跨国黑产网络。
操盘手首先通过深网获取真实美国公民的社保号与身份信息,再借助生成式工具包装出光鲜的领英主页。进入招聘流程后,他们不仅依靠第三方猎头公司作为跳板,甚至雇佣美国本土失业人员代为出镜面试、开立薪资银行账户、前往诊所完成入职毒检,乃至代录物理指纹。
更讽刺的断层发生在代码层面。朝鲜操作员拿下高薪开发岗后,并不亲手敲代码,而是将日常开发工单二次转包给巴基斯坦、印度和尼日利亚的独立开发者。这些底层程序员在完全不知情的情况下帮其修 Bug、堆砌提交记录,以极低廉的报酬维持着表面上完美的日常考勤与交付。传统的白板编程面试与代码评审,在这一层影子总包关系面前彻底失效。
从打工创汇走向现实暴力
得州案并非孤立个案。2024年3月,美国司法部与联邦调查局设立了 DPRK RevGen 专项行动。2025年7月,亚利桑那州的 Christina Marie Chapman 因运作包含68个假身份、309家企业的电脑农场,非法获利超1700万美元而被判处102个月监禁。随后在2026年4月,两名协助者 Kejia Wang 与 Zhenxing Wang 也因涉及80多名被盗身份分别获刑108个月与92个月。
司法重压并没能浇灭链条,反而逼迫黑产迅速迭代。
集中式托管暴露后,电脑农场被拆解成遍布郊区的分布式微型节点。
FBI 在代号 PSA261013 的公开通报中指出,如今团伙将机房打散至更多受经济困扰的普通民宅,以单点小规模方式规避流量聚集监测。
更危险的转变在于手段的暴力化。早期渗透主要为了按月领薪、为受制裁项目输送外汇;而在企业安全团队逐步收紧权限后,被开除或受怀疑的假员工开始在离职阶段直接勒索赎金,甚至窃走内部代码库进行公开敲诈。近期通报显示,已有遭解聘的管理层及其家属收到直接的死亡威胁,黑产组织甚至开始雇佣美国本土流氓上门恐吓前主管或试图退出的农场主机。
- 风险.第三方人力外包公司盲目推行人头交付,未将招聘系统的背调记录与终端访问日志联合审计,已成为关基企业最大的内网入口。
远程办公的信任死角
汉代桓宽在《盐铁论》中写道:“其见便取少,而见害者多也。”只顾眼前便利而忽视暗藏代价,向来是系统溃败的开端。
后疫情时代,硅谷技术巨头与各类企业把全流程线上办公视为削减办公场地、压低用工成本的万灵丹。然而,这一套以云服务和视频会议为底座的协作神话,天然建立在虚弱的纸面信任之上。当跨国代工、数字游民和去中心化管理被无限浪漫化,黑产只需要一根网线、一台转接设备和几个贪图微利的本地代理,就能把最森严的内网防御撕开一道口子。
技术手段目前已经显露疲态。即便终端检测响应(EDR)能够发现异常命令,它也无法区分坐在键盘前的究竟是合规员工,还是受控的无名傀儡。在安全合规压力与现实敲诈面前,强行要求员工重返办公室(RTO)或在本地线下核验硬件指纹,正在从过去的倒退倒逼为许多企业唯一的防御底线。
远程协作许诺了一个抹平国界的技术乌托邦,但只要利益足够诱人,现实的肉身中介与幽灵代工就会在裂缝里肆意疯长。