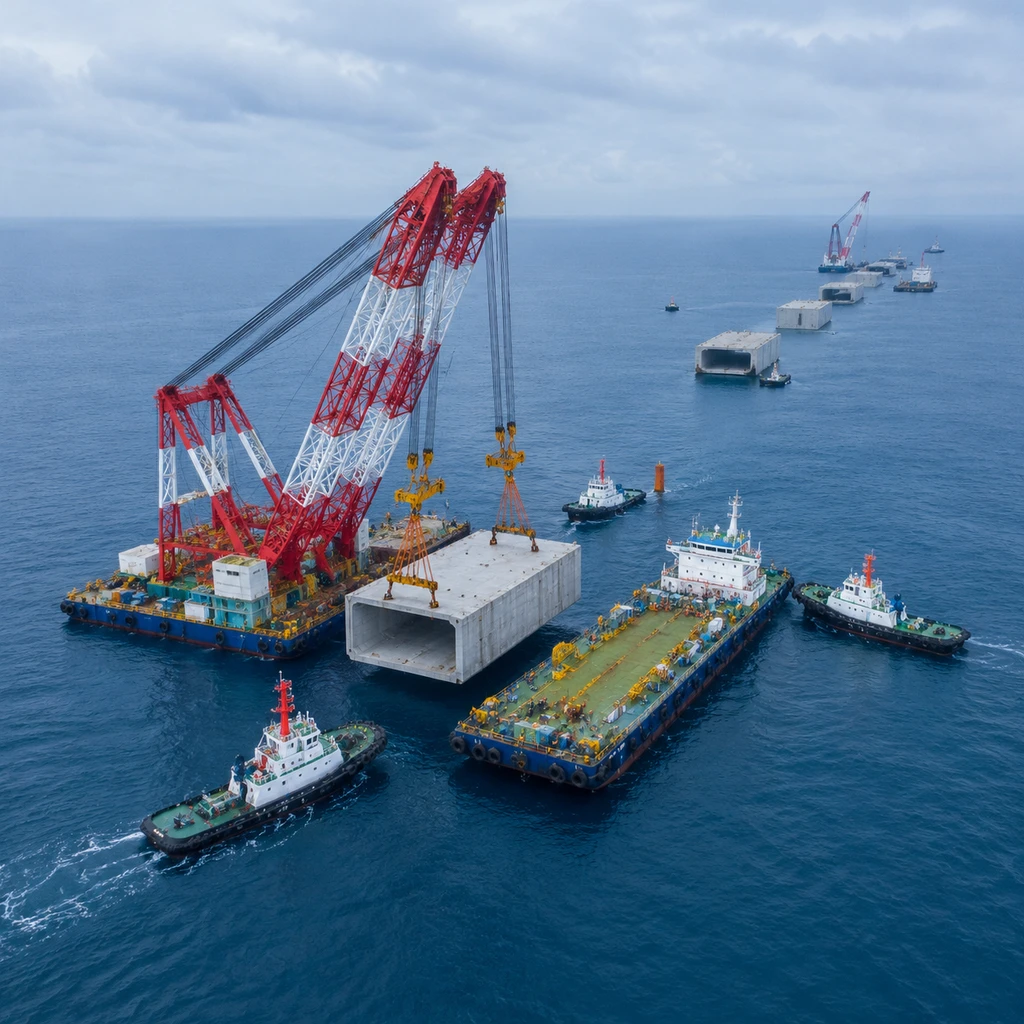
耗资超过70亿欧元的欧洲跨海超级工程,没被波罗的海的风浪挡住,却被几行恶意代码按下了暂停键。2026年10月13日,多家欧洲媒体披露,连接丹麦与德国的费马恩海峡隧道施工现场遭遇网络攻击,多艘海上作业船机停摆,施工一度陷入瘫痪。
这不是科幻电影里的黑客炸毁隧道,而是一场极其典型的现代供应链数字瘫痪。门禁卡失效、电脑屏幕被强制关闭、万吨级特种施工船在海面上原地待命。这场事故给所有高度依赖软件调度的重资产基建敲响了警钟。
击穿外壳的不是炮火,是门禁与内网
根据波兰媒体RMF24与乌克兰媒体UA.NEWS的初期报道,整座隧道工程因网络攻击完全停摆。但穿透情绪化的标题,真实的事态更加具体。
受害者并不是丹麦业主方Femern A/S的指挥中枢,而是其主承包商联合体Femern Link Contractors(FLC)。问题始于2026年10月11日夜间至12日凌晨,FLC的内部IT网络发生严重故障。为了防止潜在威胁扩散,内网迅速下线,员工门禁卡瞬间失效,技术人员被要求全员远离办公电脑。
物理连锁反应随即发生。沉管隧道施工不是传统的肩扛手提,每一块几万吨重的混凝土元件运输、高精度下沉、水下对接,全部仰赖数字化中枢调度。软件断开连接后,在海上待命的重型起重船和辅助平台失去实时数据协同,只能就地锚泊停工。
业主方Femern A/S在10月13日紧急发声,确认主要承包商遭遇网络事件,但审慎否认了全线彻底停工的说法。两套口径对比说明,工程没有发生不可逆的物理损毁,但核心作业流确实被精准绊倒了。
耗资74亿欧元的巨兽,正处于最脆弱的节点
这起事故之所以引发整个欧洲防务与交通界的神经紧绷,是因为费马恩海峡隧道自身承载的沉重包袱。
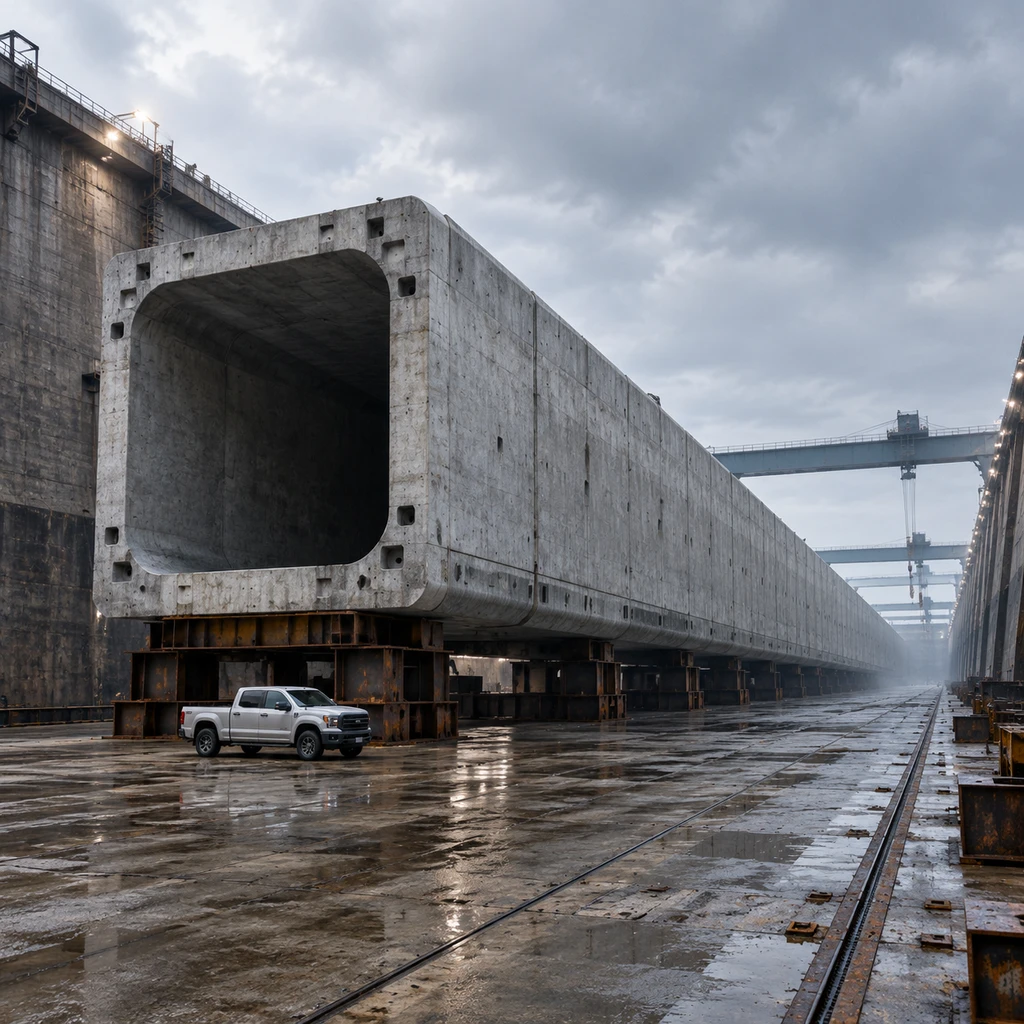
这条全长约18公里的双层沉管隧道,规划容纳4车道高速公路与2条电气化铁路。项目总投资法定框架高达551亿丹麦克朗,管理预算也达到526亿丹麦克朗。一旦贯通,两岸穿行时间将从渡轮的45分钟骤降至汽车10分钟、火车7分钟。
然而,这头跨海巨兽早已负重前行。由于特种沉放船舶延期、德国严格的环保法规限制以及复杂的诉讼审查,该项目的全线通车时间已在2026年5月被官方确认推迟至约2031年,并采取先通公路、后通铁路的分步模式;德国境内的铁路接驳工程更耗资107亿欧元,甚至要到2032年才能完工。
更要命的是当前的工程节点。全线共需拼接89个巨型混凝土元件。2026年5月7日,项目才完成首个元件安装;直到9月28日,工程团队刚完成第4个元件沉放,眼看就要啃下水下第一公里的里程碑。
现代工程学征服了地质与水文,却把致命后门留给了外包内网。
在这一分秒必争的施工窗口,数艘专用船舶的停工待命,每天都在燃烧巨额资金。
混合战阴影下的供应链软肋
丹麦数字安全委员会主席Henning Mortensen在事发后直接指出,不能排除这起事件与地缘政治维度的混合战争存在关联。近期波罗的海区域的基础设施风险陡增,丹麦情报部门早已将网络威胁等级上调至高位。
尽管技术专家尚未找到国家级APT攻击的铁证,也没有勒索软件团伙公开发布赎金声明,但事件本身的攻击路径已经把残酷现实摆在台前:攻击总承包商,比直接攻击国家防护系统容易得多。
这是现代大型基建普遍存在的盲区。业主单位往往构筑了极高强度的合规防线,但承担具体作业的施工联合体,其日常办公、人员考勤、物流运输与机械控制系统常常彼此交织。只要击穿权限体系,哪怕只瘫痪一套门禁与调度数据库,就足以让上千吨的特种装备沦为无法动弹的废铁。
- 风险.关键基础设施的物理防护早已固若金汤,但供应链下游承包商的IT与OT网络混用,正在成为黑客与地缘对抗中最廉价的突破口。
古人讲「善筑者因势而利导,善御者谨微而杜渐」。当重达数万吨的海底隧道构件在波罗的海深处精密校准时,决定它工期的竟是几张失效的员工胸卡。真正的网络安全从来不在图纸上,只要供应链的微小漏洞依然敞开,再宏伟的钢铁与混凝土长城,也会被一串代码轻易拉下电闸。