2026年10月20日,Cursor正式发布(GA)了Agent SDK。官方把它定义为内部构建Bugbot、Security Reviewer和Rollouts等托管智能体的同款框架,允许开发者用Markdown写提示词、用TypeScript定义工具,再通过一行 agent-sdk deploy 命令部署到Cursor云端,或者打包成单个Node进程放进自家容器运行。很多开发者第一眼会以为,这又是类似OpenAI或Anthropic的常规编程框架,甚至因为支持自托管而觉得开放无锁定;但翻开底层配置文档就会发现,Cursor交付的根本不是一个单纯的代码库,而是一套强绑定运行时的工作流PaaS。
先把这次发布的核心事实拆解清楚:
- 开发与内部案例.代码即配置,支持本地评测(evals)与事件回放。Cursor内部团队用约一天时间搭出了
kb-reviewer,每次主库提交PR时自动比对历史经验库并标出冲突;外部案例搬出了PGA。 - 双模部署与门槛.云端托管基于推送的Git ref直接构建,会话、主机KV和主机文件在重启与重新部署间自动持久化;自托管使用
agent-sdk serve,硬性要求Node 22.13+ 环境,且依然强制校验Cursor凭证。 - 模型与并发配额.官方代码展示了内置的
composer-2.5模型调用。配置项concurrency.maxRunningTurns支持最高200的正整数并发(不填则不在该配置层设限,超出部分自动排队)。
同名不同物种:用SDK的名字抢PaaS的生意
为什么说不能把Cursor的Agent SDK当成普通开发包?因为AI编程的战场已经变了。行业焦点正从IDE里的副驾驶,转向嵌入研发全生命周期的后台常驻智能体。
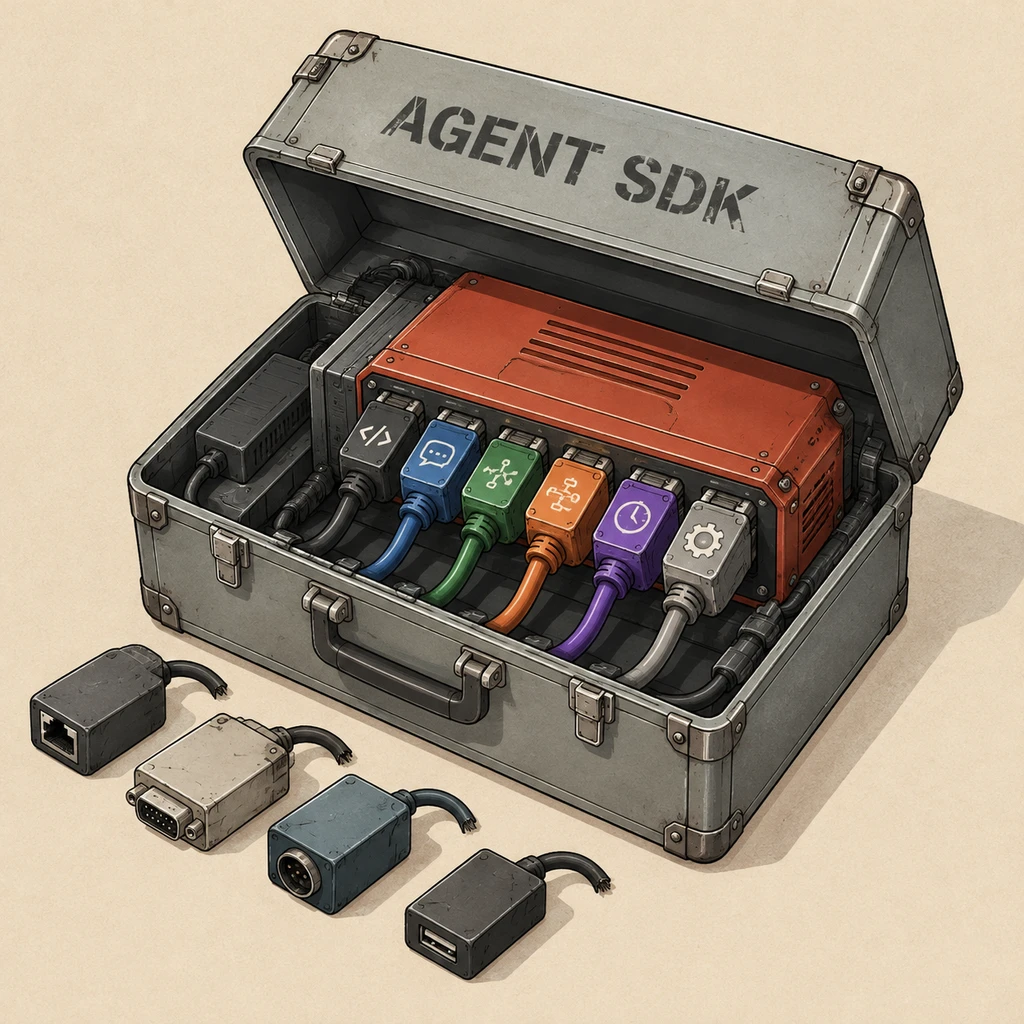
在这个新战场上,各家都在发SDK,但架构边界完全不同。这里得先分清Cursor自家的产品层级:2026年4月29日,Cursor发布过一个底层的驱动包(@cursor/sdk);而10月20日拿出来的Agent SDK,是一个打包了事件通道、评测与云端部署的服务框架。
如果把截至2026年10月28日的各家文档拉出来横向对比,差异一目了然。Anthropic的Claude Agent SDK本质是把Claude Code作为库嵌入自有基础设施,用来监管CLI子进程;OpenAI的Agents SDK是在自有应用内提供编排Runner。用这两家的工具,企业得自己从零搭建Webhook网关、状态持久化和宿主机生命周期管理(除非另外去买它们的Claude Managed Agents或Agents API)。
Cursor直接把GitHub、GitLab、Bitbucket的PR与评论事件、CI流水线、Slack消息、Webhook和Cron定时任务全部内置成了原生触发器。以前研发团队想定制一个贴合内部规范的合规审查智能体,要么买流程僵化的SaaS,要么自己调API搭苦力基建。现在Cursor把连接器和托管底座全包了。
这直接把一众做垂直AI代码审查、自动化合规检查的初创公司逼到了墙角。当企业平台工程团队用一天时间就能撸出一个挂载在GitHub上的 kb-reviewer,外部标准化小SaaS的采购必要性就会大幅缩水。
一键部署背后的三张隐性账单
工具好用,不代表没有代价。我仔细翻阅了Cursor的官方配置文档,发现这套框架在工程落地、安全默认项和商业锁定上,给企业留了三个必须手动排雷的深坑。
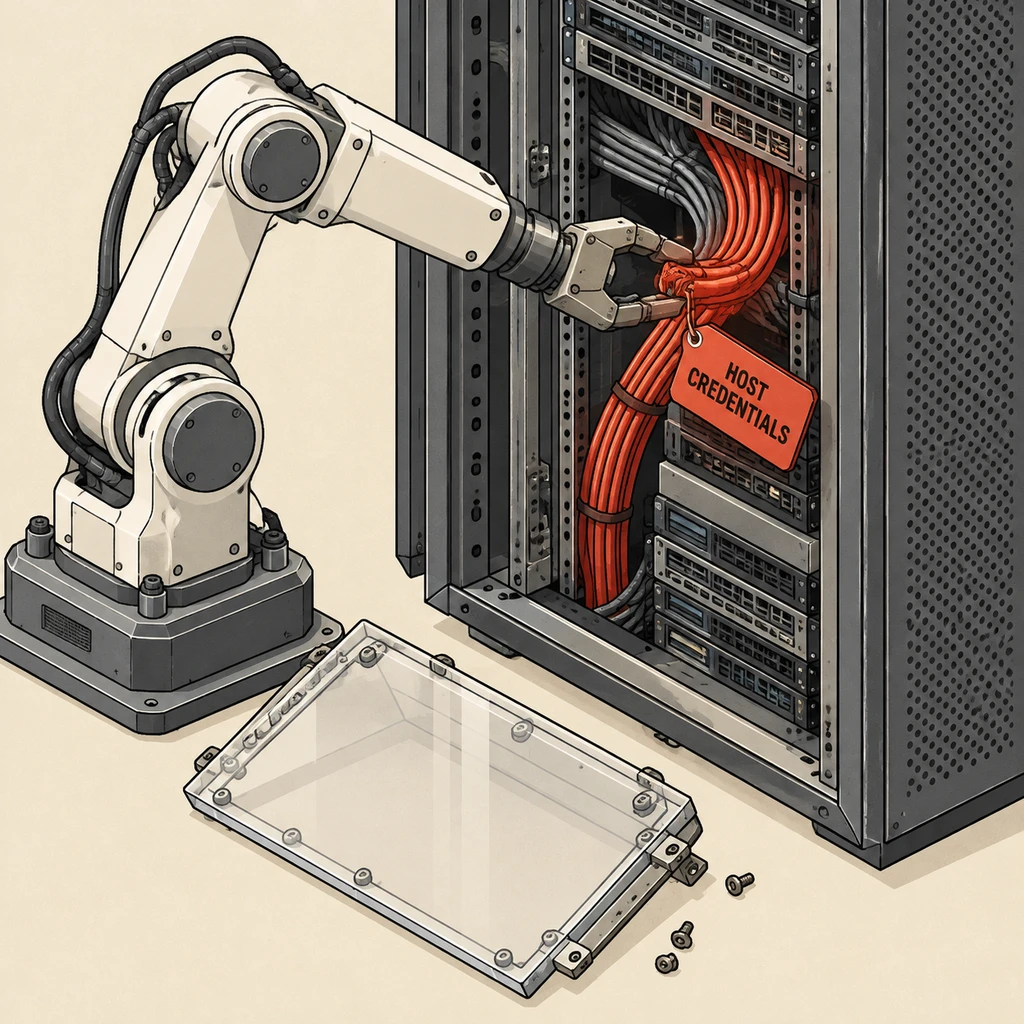
托管层可以搬进自有容器,但运行时的命门依然攥在平台手里。
最刺眼的是默认关闭的本地沙箱。配置文档明确写着 local.sandbox 默认处于关闭状态(off by default)。在这个默认状态下,智能体执行的Shell命令会自动获批,直接继承服务器进程的环境变量(包含宿主机凭证),且文件工具可以访问进程权限内的任意路径。如果企业用它直接处理外部不可信的PR diff或公开Webhook,这就是现成的供应链越权敞口。而一旦安全团队介入强制开启沙箱,MCP调用又会默认失败关闭(fail closed),且MCP会自动加入工具允许列表,需要工程团队重新平衡可用性与隔离性。
第二个雷区在评测与隐私合规上。很多工程师以为跑本地 agent-sdk eval 只是沙盒模拟,但Cursor的设计是评测默认调用真实工具。官方文档不得不提醒开发者,必须在代码里手动检查 ctx.session.purpose === "eval" 来拦截写操作,否则跑一次评测就可能把生产工单或代码库真改了。此外,企业如果还开着旧版隐私模式(Legacy Privacy Mode),部署、托管会话和eval会被直接阻断;即便切换到新版Privacy Mode,Cursor的托管服务依然会存储代码库与Agent数据,且部署受团队出站策略(egress policies)限制。
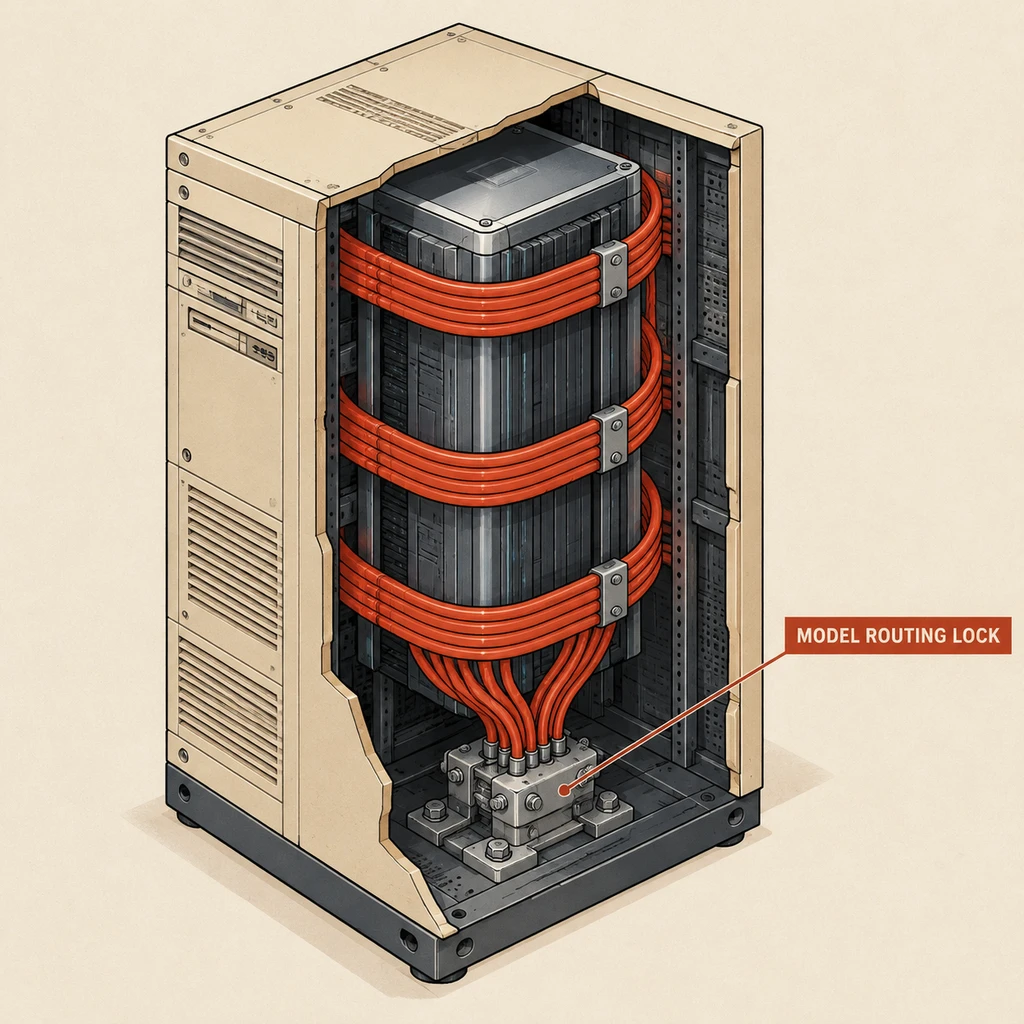
第三笔账是假性解耦与未决的计费单。虽然支持打包成Node进程在自家服务器跑,看似避开了基础设施锁定,但由于强制要求Cursor凭证,模型循环、路由与会话管理依然深度锁在Cursor的运行时里。至于钱怎么算,独立的Cursor SDK文档称运行消耗与IDE及Cloud Agent共享相同的定价与请求池,但官方页面至今没有公布专门的Agent SDK常驻托管费用表或账户级配额表。
- 风险.平台工程团队在接入前,必须由安全团队介入强制开启
local.sandbox、在评测脚本中补齐ctx.session.purpose === "eval"写操作拦截,并重新评估新版Privacy Mode下代码库云端留存的合规边界。
仓促上阵的乌龙与换皮重演的旧战事
如果看得再细一点,还能抓到这次发布不少仓促上阵的痕迹。
官方发布博客的代码示例里写着 import { defineAgent } from "@cursor/agent-sdk",但切到官方文档的安装指南,包名竟然写成了 @grok/agent-sdk。同样错位的还有客户背书:正文声称“The PGA Tour(美巡赛)”用Agent SDK驱动软件开发工厂,紧接着引用的首席工程师Michael Gyarmathy,头衔却是“PGA America(美国职业高尔夫球协会)”——在现实体育商业里,这是两家完全独立的机构。而且不管是PGA案例还是内部的 kb-reviewer,官方均未披露准确率、召回率或误报率数据;截至2026年10月28日,外部机构(如Anchor Terminal)的评估也明确标注为“零专家评审、零实际调用”的文档级分析。
为什么连文档包名和客户头衔都没核对清楚,就要急着把内部框架推向GA?
《史记》有言,“天下熙熙,皆为利来”。这幕戏在二十年前的云计算初期演过一回。当年无数开发者先在本地用熟了某家开发工具,随后厂商顺势推出带专属数据库、消息队列和一键部署的PaaS平台(如早期的Heroku与AWS Elastic Beanstalk)。先用极致的开发者体验把工作流跑起来,等企业的触发器、状态存储和评测流水线都长在平台底座上,迁移成本就会高到无人敢动。
今天的情况和当年不完全一样,当年锁的是数据库与服务器配置,今天Cursor锁的是模型路由、历史经验上下文与研发事件流入口。Cursor很清楚,只做一个挂在桌面上的代码编辑器,随时可能被底层模型厂商的原生工具替代;只有钻进企业后台,接管每一次Git提交、每一条Slack告警的编排权,才能把个人工具的流量变成企业级PaaS的长期税基。
接下来就看三件事:Cursor何时修正 @grok/agent-sdk 的文档乌龙、常驻托管的独立账单怎么算,以及真实企业PR场景下的误报率能不能扛住安全团队的审视。一行 agent-sdk deploy 确实能帮团队省下搭基建的苦力,但把研发流水线的钥匙交出去之前,先把默认关闭的沙箱阀门拧紧。