企业安全最脆弱的关口,往往不是自家那道坚固的防火墙,而是托付给外部管家的那把万能钥匙。
托管服务巨头 ConnectWise 旗下的 Cloud Backup(前身为收购的 SkyKick)遭遇了严重的云供应链入侵。黑客窃取了连接企业租户的核心多租户应用凭证,并利用开源 AI 框架快速向数千家下游企业渗透。微软随后发布调查报告,将攻击归因于名为 Storm-0940 的威胁组织。许多媒体以数千家企业已被监视进行报道,但翻看技术底牌就会发现,这并非一次传统意义上的拖库事件,而是一场由智能体驱动、以云端多租户身份凭证为跳板的新型供应链奇袭。
媒体渲染与技术事实的认知断盘
ConnectWise 于 2026 年 10 月 14 日发现系统异常,随后在 10 月 16 日 17:47 UTC 首次发布 Cloud Backup 服务中断安全通告,确认涉及应用凭证的未授权访问。10 月 21 日 22:00 UTC,ConnectWise 依据包括微软情报在内的证据,确认这起攻击系中国关联组织所为;到 10 月 22 日 13:00 UTC,官方更新显示正处于分阶段恢复中,强调既有备份归档仍保持加密且未受损,其他产品线未受波及。
大众容易被标题带偏,以为又有黑客长驱直入翻看了海量企业邮件。微软的技术调查报告特别指明:黑客确实尝试登录了超过 2,250 个 Microsoft 365 租户,并在部分租户内通过被盗凭证完成了免交互认证,但成功认证不等于数据被直接窃取。攻击者完成认证后,首要动作是调用 Microsoft Graph API 展开静默侦察,篡改应用凭证并修改特权角色。
这种把潜在受害面直接当作既成事实的报道,掩盖了更严重的结构性风险:黑客关心的不是立刻搬走数据,而是在成百上千个企业环境里留下难以拔除的管线。
ARTEX 智能体如何改写渗透速度
这次袭击引起安全界高度警惕的关键变量,是自动化工具的代际跃迁。微软在归因报告中点名,Storm-0940 深度使用了名为 ARTEX 的开源 Agentic AI 框架。
过去,即便攻击者拿到了服务商的后台凭证,逐一验证租户、探测接口、派生权限的过程仍受制于脚本编写与人工干预的节奏。而在这次攻击中,黑客在 Agentic AI 的驱动下,达到了每分钟近 3,000 次尝试签入的极高并发度。
智能体接管的不是代码生成,而是把批量试探与环境适配压到了防御方反应时间之下。
这种速度打破了传统的蓝军防御节奏。受害者哪怕部署了监控,警报往往还在排队聚合,攻击载荷早已借由合法的应用授权完成了环境刺探。同一套 ARTEX 工具此前曾现身于韩国金融系统的入侵事件,那里的机构因缺乏多因素认证与防御迟滞而蒙受损失。如今,这套原本用于压力测试的技术,被武器化后直接投向了跨国企业的数字基础设施。
供应链演进:从污染软件到挟持云端身份
很多行业人员下意识将这次事故与 ConnectWise 过去遭遇的危机混为一谈。ConnectWise 确实经历过多次风波:2024 年其漏洞 CVE-2024-1709 遭到 UNC5174 团伙利用;2025 年 5 月,旗下 ScreenConnect 遭遇国家级黑客利用 CVE-2025-3935 ViewState 注入漏洞打穿。但彼时的攻击仍停留在传统的基础设施应用漏洞范畴,官方记录也未曾将其明确归因。
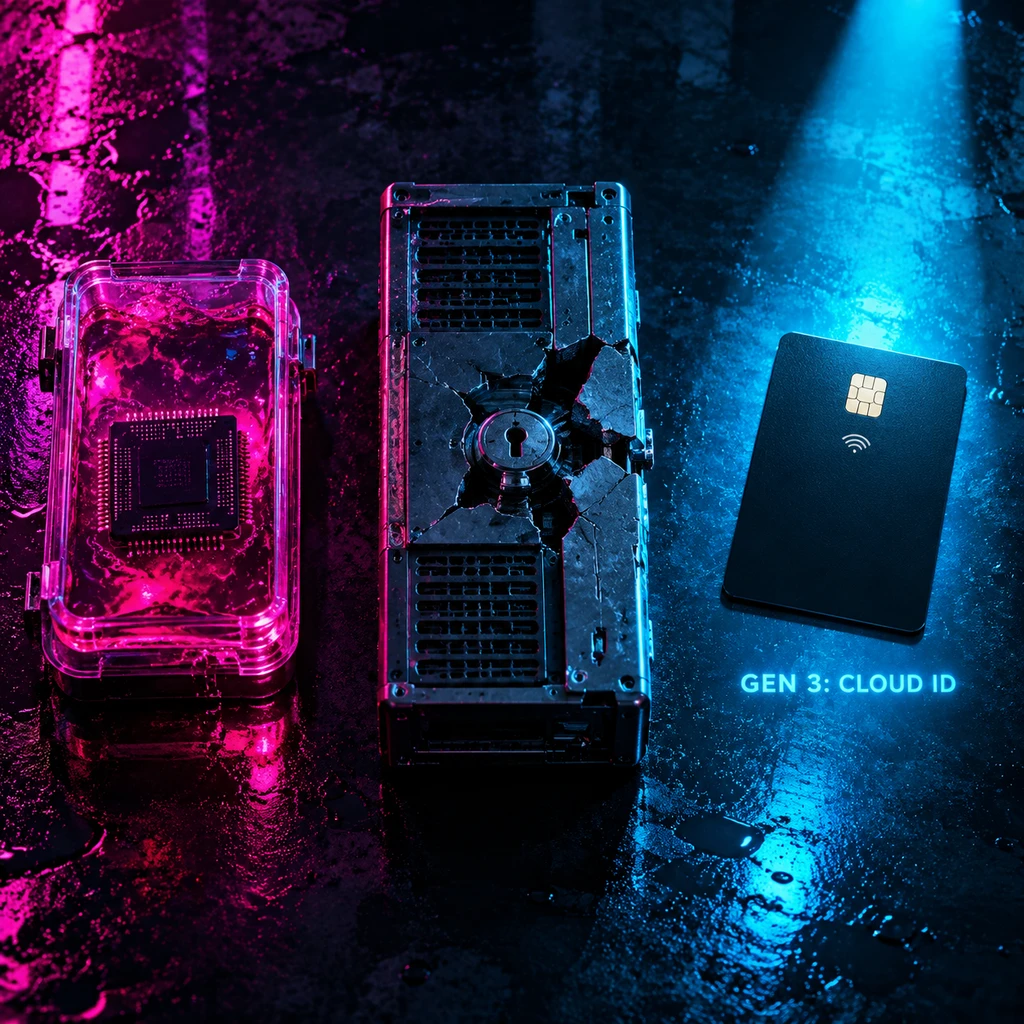
梳理这三场著名的供应链风暴,能清晰看清攻击路径的迁徙:
- **第一代(构建管道投毒).** 2020 年 SolarWinds 的 SUNBURST 攻击直接修改了编译环境,利用合法的软件升级包扩散后门。
- **第二代(运维中枢击穿).** 2021 年 Kaseya VSA 事件利用管理服务器漏洞,把运维分发网络变成了勒索软件的高速公路。
- **第三代(云身份特权滥用).** 此次 ConnectWise Cloud Backup 案中,攻击者不需要修改任何客户端代码,他们盯上的是云服务在多租户体系下获取的全局受信应用凭证。
借由备份产品天然拥有的深层读取权限,攻击者用失窃的应用密钥光明正大地通过身份验证,把对特定客户的单点渗透变成了全域的横向延展。
拔掉网线,留下的暗桩谁来清扫
眼下很多采用该备份服务的托管服务商正陷入混乱。Progressive Computing 首席技术官 Robert Cioffi 向媒体坦言,排查租户暴露的焦灼场景,让人直接回想起当年 Kaseya 遭袭时客户全数受害的阴影。
厂商目前宣布备份归档完好、已阻断异常连接,但这只能解决上游源头的问题。在云原生的权限体系里,切断被盗应用连接仅仅阻止了后续的非授权登入,却无法逆转黑客已在租户内部完成的特权变更。如果攻击者此前已经利用 ConnectWise 的特权在受害企业 M365 租户内添加了新的服务主体、绑定了独立凭据或提升了角色权限,那么即便服务商把后台清洗得一干二净,黑客早已建立起绕过原厂链路的常驻后门。
- 风险.下游托管服务商若只满足于等待 ConnectWise 恢复服务,而不对自身的 Microsoft 365 全局特权日志做彻底审计,企业的云端资产就依然处于暗中敞开的状态。
古人讲求治本,常言「扬汤止沸,不如釜底抽薪」。在云身份交织的现代软件体系中,停止外部服务只是止沸,核验并剥离各租户内部的非预期授权才是抽薪。当 AI Agent 已经成为穿透租户边界的标配工具,下游企业不能再把自己的安全完全托付给上游服务商的一纸安全公告。