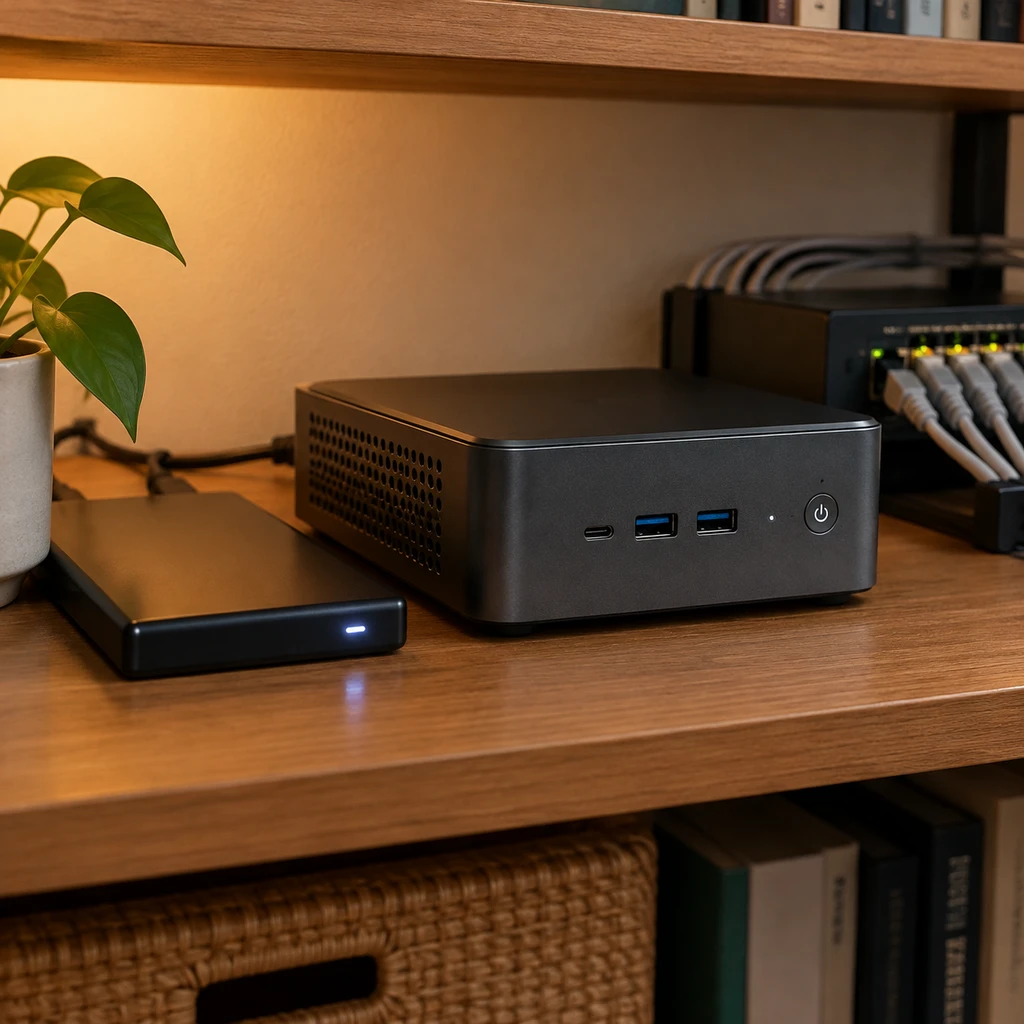
流媒体平台的订阅费用在通胀周期中持续攀升,但更让家庭用户感到疲惫的,是界面中无休止的算法推荐、自动播放,以及隔三差五弹出的隐私条款与仲裁协议更新。一位父亲选择在家庭内部彻底切断这些商业管道,用一台仅花费 180 欧元 购入的 Beelink S12 Pro 迷你主机(搭载英特尔 N100 处理器、16GB 内存与 512GB 固态硬盘,外挂一块 6TB 机械硬盘),构建起支撑全家日常的私有化数字服务体系。
这不仅是一次极客式的技术折腾,更是普通数字公民对平台注意力经济的一次防守反击。整套系统的常驻内存被压制在 7.5 GB 左右,CPU 长期负载维持在 30% 至 40% 之间,平稳承载了 17 个原生服务与 11 个容器服务。这套方案向外界展示了一个反常识的技术现实:夺回数字生活控制权并不需要昂贵的机架式 NAS 或高功耗工作站,但前提是用户必须接受降级预期的妥协,并接过原本由商业公司代劳的繁重运维账单。
降级预期的算力经济学:用 720p 换取 28 个服务共存
很多家庭自建服务器往往陷入军备竞赛,动辄配置高规格志强处理器或大容量阵列,主要原因在于多路 4K 实时转码对硬件的严苛压榨。博主让百元级低功耗 CPU 承载庞大体系的核心秘密,在于主动降级视频规格。
在媒体中心搭建上,博主选择彻底放弃商业流媒体,转向开源的 Jellyfin。不同于主流商业替代方案 Plex 对远程串流设置 2 Mbps 速率上限的中继转发通道(Plex Relay)并附加付费门槛,Jellyfin 及其官方客户端完全开源免费。为了彻底规避实时转码带来的 CPU 峰值开销,该服务器上的播放源主力采用 720p 分辨率,通过光驱自动转录系统(ARM)压进硬盘的 DVD 片源更直接保留在 480p 或 576p。在正常的客厅视听距离下,这种妥协对普通家庭成员的影响微乎其微,却直接抹平了硬件门槛。
同样的克制也体现在安防与照片存储中。在负责处理 8 路监控摄像头的 NVR 软件 Frigate 中,系统仅订阅低分辨率的 RTSP 子码流进行移动与物体检测,避免多路视频流挤占家庭无线带宽,也大幅减轻了图像处理计算负荷;而在替代 Google Photos 的 Immich 方案中,局域网内的快速载入彻底解决了商业云盘频繁推销扩容订阅的骚扰。正是每一处对高规格参数的主动放弃,让这颗单板机芯片保有了宽裕的调度空间。
告别 Docker 霸权:基于 systemd 的运维极简主义
在服务治理层面,作者展现出鲜明的工程洁癖:全面剔除 Docker,推崇“单 Go 二进制原生运行”,复杂应用则交由 Podman 接管。
业界普遍依赖 Docker Compose 进行快速部署,但这种便利是以引入额外复杂层为代价的。一个轻量服务常常打包了独立的数据库与缓存中间件,导致内网环境充斥着各类缺少必要调试工具的异构容器镜像。作者的治理策略是:凡有单二进制版本的软件(如 Caddy、Gonic、Forgejo、Gotify)一律原生部署,由 Linux 底层的 systemd 统一接管;仅对依赖复杂的环境使用 Podman 容器。
这种转变的核心是 Podman Quadlet 架构。它能将容器声明直接转换为标准的 systemd 服务单元,不仅使容器服务与系统原生进程享有完全一致的生命周期管理,还能利用 systemd 定时器直接实现镜像自动化拉取更新。不过需要指出的是,社区长期以来的运维经验也表明,Podman 的无守护进程(daemonless)特性并不等同于零背景损耗,网络辅助进程与监控依然存在开销;更重要的是,原生运行软件若缺乏成熟的包管理器规范,极易造成宿主机的依赖冲突和环境污染。
- 建议.家庭自建切忌盲目堆叠 Docker Compose 模版,对于只提供单一二进制执行文件的工具,优先以原生 systemd 方式托管能省去大量跨容器网络调优的隐性负担。
零暴露与 CGNAT 围城:绝对安全背后的便利性反噬
在网络安全面临 AI 自动化探测和渗透脚本轰炸的背景下,这套内网系统执行了近乎偏执的安全规则:绝不向公网暴露任何应用端口,仅在路由器端保留唯一的 VPN 入口。
然而,网络架构的底层限制给这一防御策略套上了沉重枷锁。作者的宽带服务商全面部署了运营商级 NAT(CGNAT),家庭宽带没有独立的公网 IPv4 地址。唯一的远程连接通道完全建立在纯 IPv6 网络环境之上。这种配置天然隔绝了来自 IPv4 扫描脚本的窥探,但也带来了显而易见的代价:在全球范围内的绝大部分公共 Wi-Fi 网络(如机场、咖啡馆和酒店),IPv6 路由支持依然极度匮乏。一旦离开家门且处于没有稳定蜂窝移动信号的区域,整个家庭服务即刻陷入失联状态。
相比之下,主流开源社区更多采用 Tailscale、WireGuard 配合低成本云服务器做中继穿透的折中路线。但组网工具并非免死金牌,例如 Tailscale 在初始化阶段默认配置全通(allow-all)访问规则,若未对媒体端口单独配置严格的访问控制列表(ACL),同样存在将全套内网暴露给远程客户端的隐患。博主的绝对封闭构筑了极高的防御纵深,却也将外出访问的容错率压至最低。
斩断算法的饲喂容易,斩断维护的羁绊极难;主权从不是免费的馈赠。
- 风险.纯 IPv6 VPN 虽然规避了公网扫描和虚拟组网中继的安全盲区,但在公共场所 IPv6 覆盖停滞不前的现状下,这种方案极易造成离家后的数据访问断联。
隐性账单:数字主权的真实代价值得吗?
摆脱流媒体订阅的算法剥削后,家庭获得了久违的平静:儿童不再深陷自动联播的刺激中,用户不再因平台界面的频繁改版而重适应,也不用应对接连不断的服务条款变更。但这种平静绝非免费。
账单只是从金钱形态转移成了个人精力的持续消耗。为了获取双语内容,博主至今仍要定期物理购置 DVD 光盘,借助转录系统翻录并手工整理刮削媒体元数据;为了记账与归档,他需要每月手动导出银行流水并整理网页快照。更现实的市场变量在于,受内存芯片与硬件供应链波动影响,当初标价 180 欧元的同款 Beelink 小主机,在文章发布时亚马逊同款标价已翻倍攀升至 359 欧元,低门槛硬件红利正在迅速收缩。
这场实验清晰地划定了自建服务的边界:硬件算力的物理天花板远比想象中高,一颗百元级低功耗 CPU 足以搭建起坚固的数字避风港;但决定这套堡垒能否长久运转的关键,从来不是 N100 处理器的性能峰值,而是使用者是否愿意为了清爽的屏幕,在漫长的岁月中持续支付体力劳动与心智成本。