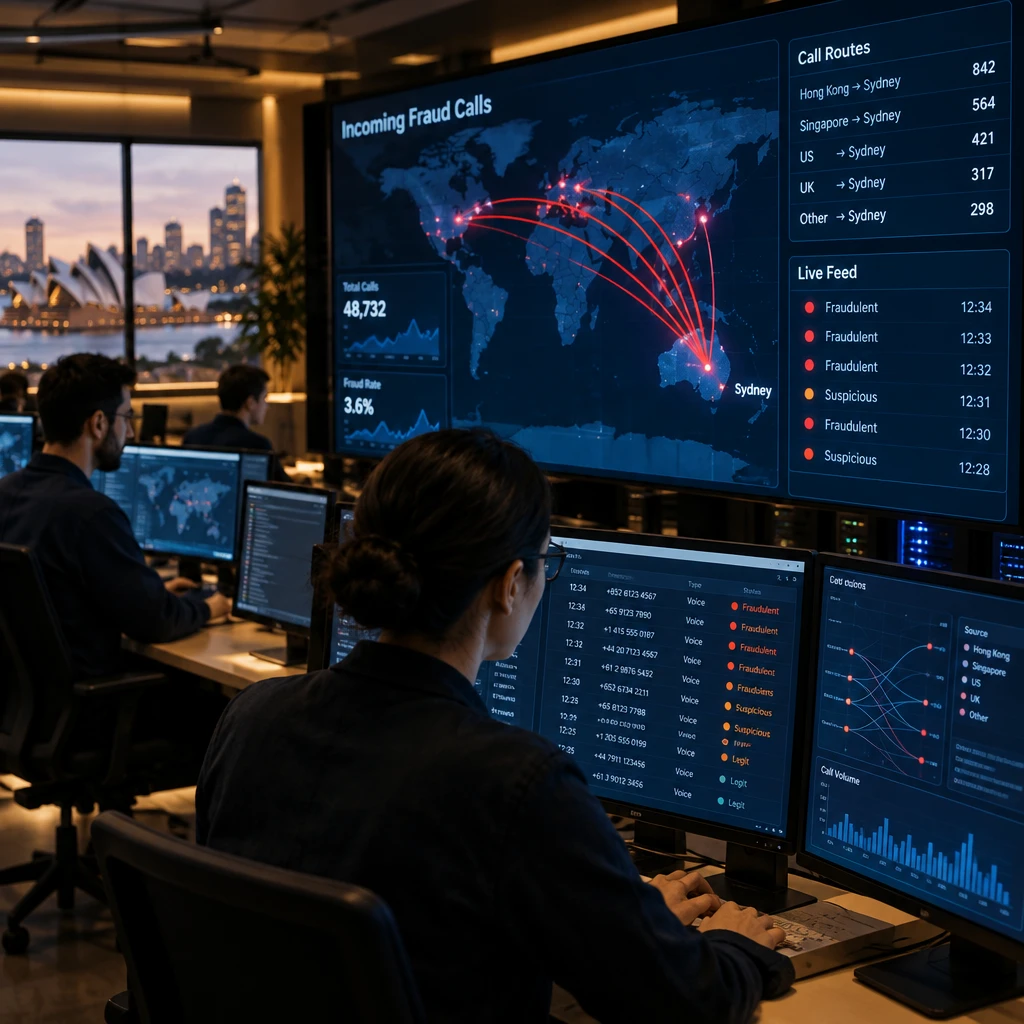
接到诈骗电话时,大多数人的本能是直接挂断或随手拉黑。麦考瑞大学网络安全中心的 Dali Kaafar 教授多年前在一次家庭野餐时接到了这种来电,他选择装疯卖傻陪对方聊了 44 分钟。骗子被耍得团团转,但 Kaafar 算了一笔账:这 44 分钟里对方没办法去骗别人,但自己也实实在在搭进去了大半个小时。
如果把这件事自动化,情况就彻底变了。孵化自该研究的澳大利亚初创公司 Apate.ai,在 2026 年 8 月拿到了 815 万美元种子轮融资,累计融资额逼近 1000 万美元,并作为入围者站上了 2026 年 TechCrunch Disrupt 竞技场。他们做的事情不是帮用户拒接电话,而是主动放出数千个由大语言模型驱动的卧底智能体,伪装成各种口音、年龄和性格的受害者,在电话、短信、邮件和社交群里反向引诱骗子。
截至目前,这套系统在超过 250 万次自主对话中,累计消耗了诈骗分子 17 年的有效时间。
从被动拉黑到情报逆向诱捕
电信反诈长期处于极其被动的死循环:运营商发现恶意号码后拉黑,黑产几秒钟就能换一个新号段;银行在转账发生后做风控风暴拦截,受害者的钱往往已经被拆解转移。两头堵截,疲于奔命。根据美国联邦调查局(FBI)统计,仅在 2025 年其收到的 AI 相关犯罪投诉就超过 2.2 万起,损失高达 8.93 亿美元,其中超过 6.32 亿美元来自融合了深度伪造与自动化话术的投资诈骗。
民间一直有消遣骗子的所谓遛猴传统,靠热心网民手动拖延时间,但人力成本过高注定无法规模化。Apate 的核心逻辑不是做搞笑玩具,而是搭建一个全自动的网络威胁情报诱饵池。
这些被部署到前线的智能体不仅能接听电话,还能顺着钓鱼链接注册、混入黑产群聊。它们唯一的任务不是劝人向善,而是顺应骗子的剧本聊下去,直到套出关键信息:对方用于洗钱的银行卡号、加密货币钱包地址、跳转的恶意网址以及具体伪冒的品牌。
商业机构真正愿意为此付费的正是这部分数据。Apate 从 250 万次对话中提取了超过 25 万个情报构件,直接接入银行与电信运营商的风控后台。骗子在还没有遇到真实受害者之前,自己的收款底牌就已经暴露在反洗钱雷达之下。
兵者诡道,用机器的耐心去消耗血肉之躯的算计,反诈才有了打持久战的筹码。
商业数据与实战落地
这套机制迅速吸引了澳洲主流基础设施机构的合作。在实际业务中,电信运营商将高危呼叫直接分流至 Apate 的受控蜜罐。根据全球移动通信系统协会(GSMA)发布的初期案例数据,TPG Telecom 分流了逾 28 万次诈骗通话,诈骗流量识别准确率达 98%,误判通话可在 20 秒内人工恢复,累计宣称挽损超过 760 万美元;而在后续公开数据中,该电信公司分流总量已近 59 万次。
澳大利亚联邦银行(CBA)合作后,甚至给出了一个非常抢眼的结果:其公开通报的诈骗损失下降了 76%。
商业机构愿意掏出数百万美元买单,在于这套逻辑打中了刚需。以往银行拦截一笔涉诈交易,往往要承担被客户投诉误报的合规风险;如今依靠卧底探针提前锁定了黑产收款账号,一旦链上或跨行系统出现同名地址,便可直接采取阻断动作。
- 建议.企业采购威胁情报服务时,应优先考量事前凭据获取率,而非单纯统计事后封禁了多少空头号码。
狂欢背后的因果黑盒与博弈陷阱
亮眼数据铺天盖地,但如果把滤镜拿掉,背后有几个关键约束尚未厘清。
首先是所谓挽损金额的计算黑洞。澳大利亚政府在 2025 年引用的运营数据中,指出 Apate 每月能预估避免 170 万美元损失,但官方明确标注这一数字属于估算模型。麦考瑞大学联合团队发表在 PAKDD 2025 上的学术论文《Bot Wars Evolved: Orchestrating Competing LLMs in a Counterstrike Against Phone Scams》测试了 3200 组模拟对话,证明 GPT-4 在自然度上表现出色、DeepSeek 在多轮延展互动上极具优势。但这篇关键论文全篇建立在模拟环境与公开视频数据之上,根本未在金融实战中验证过直接的因果挽损链条。
换句话说,如果这 59 万通电话不是被 AI 拖住,而是直接被运营商快速挂断阻断,真实造成的受害损失是否会等额上升?行业内缺乏无干预的对照实验,估算模型往往天然带有公关放大镜效应。
真实攻防环境下的黑产并不是傻子。第三方网络蜜罐研究显示,真实诈骗场景中骗子的首次回应率仅约 48.7%,最终吐露有效洗钱账号的情报披露率大约只有 32%。一旦诈骗集团接入反蜜罐轻量判别模型,识别出对面是只会绕圈子、从不真正掏出信用卡或网银凭证的语言模型,这种拖延机制就会迅速失效。
更深层的隐患来自法务与数据边界。Apate 官网公开的隐私条款大多针对普通网页访客,缺乏针对实战中截获的语音通话录音、文本转录、误入电话以及第三方个人身份信息(PII)脱敏清洗的独立审计披露。当商业公司把截获的通讯数据反哺给大模型作为训练集时,如何在多国电信监听法案的约束下证明自身程序正义,仍是一道未解之题。
- 风险.黑产如果同步引入自动化外呼与大模型对话,两端智能体相互拉扯将演变成单纯的推理算力空转,最终成本仍会被转嫁给采购防御工具的电信与金融企业。
黑产之所以长盛不衰,核心不在于话术多么精妙,而在于洗钱出金通道的隐匿与高效。Apate 证明了用智能体诱捕黑产情报是一条行得通的新商业路径,但要真正斩断链条,光靠在电话里陪骗子唠嗑远远不够。决定胜负的下半场,取决于银行拿到卡号后能否跑赢黑产资金分流的时钟。