只要你在终端里用过 direnv 或 mise 搭配 1Password 注入环境变量,就一定经历过这种折磨:每在项目目录之间切换一次,或者每执行一条测试脚本,屏幕右上角就会跳出验证窗口,逼你把食指贴在 Touch ID 上。
为了消灭这种被称为提示疲劳的阻滞感,开发者 alex0ptr 开源了一款名为 once 的轻量级命令行缓存工具。它的核心逻辑异常单纯:在后台跑一个仅属于当前用户的守护进程,把特定命令的标准输出按指定时间缓存在内存中。下次执行同样命令时,直接从内存取走结果,不再反复向密码管理器索要生物识别授权。这把刀切中了许多终端极客的日常痛点,但在工程实现的背面,它也悄悄卸下了原本由硬件级认证筑起的防线。
极简架构下的指纹救星
与许多动辄拉进数十个依赖的现代工具不同,once 在实现上相当克制。其代码在 go.mod 中明确声明依赖 Go 1.27,除了标准库之外没有引入任何第三方库,运行平台被严格限定在 macOS 与 Linux。
它的工作链路并不复杂:客户端执行命令前,先在本地计算缓存键,通过 Unix 域套接字向守护进程发起 HTTP 查询。如果缓存命中,直接打印结果退出;如果未命中,则由客户端在当前目录与当前环境中真实执行目标命令。只要命令退出码为零,once 就会唤起守护进程,把标准输出存入内存。
为了防止多个后台进程冲突,once 使用排他文件锁 flock 确保单实例运行。同时,系统设定了 64 MiB 的标准输出缓存上限,超出该体积的流只透传不落缓存。当内存中所有条目都过了有效期,守护进程会启动一个 30 秒宽限期 倒计时,随后自动终止退出,不常驻系统资源。
在生存期管理上,once 遵循惰性规则:缓存命中后直接返回既有内容,不重新计算到期时刻。即使后续调用者传入了更短的 --ttl,也无法提前截断已缓存条目的寿命。
绕过指纹锁背后的工程与安全妥协
在常规方案中,规避弹窗要么靠 1Password 官方推荐的 op run 在子进程启动前批量注入,要么借助 macOS Keychain 建立中转桥接。这些方式要么侵入工作流,要么配置沉重。once 的吸引力在于非侵入,但这套轻盈完全建立在对安全边界的主动退让上。
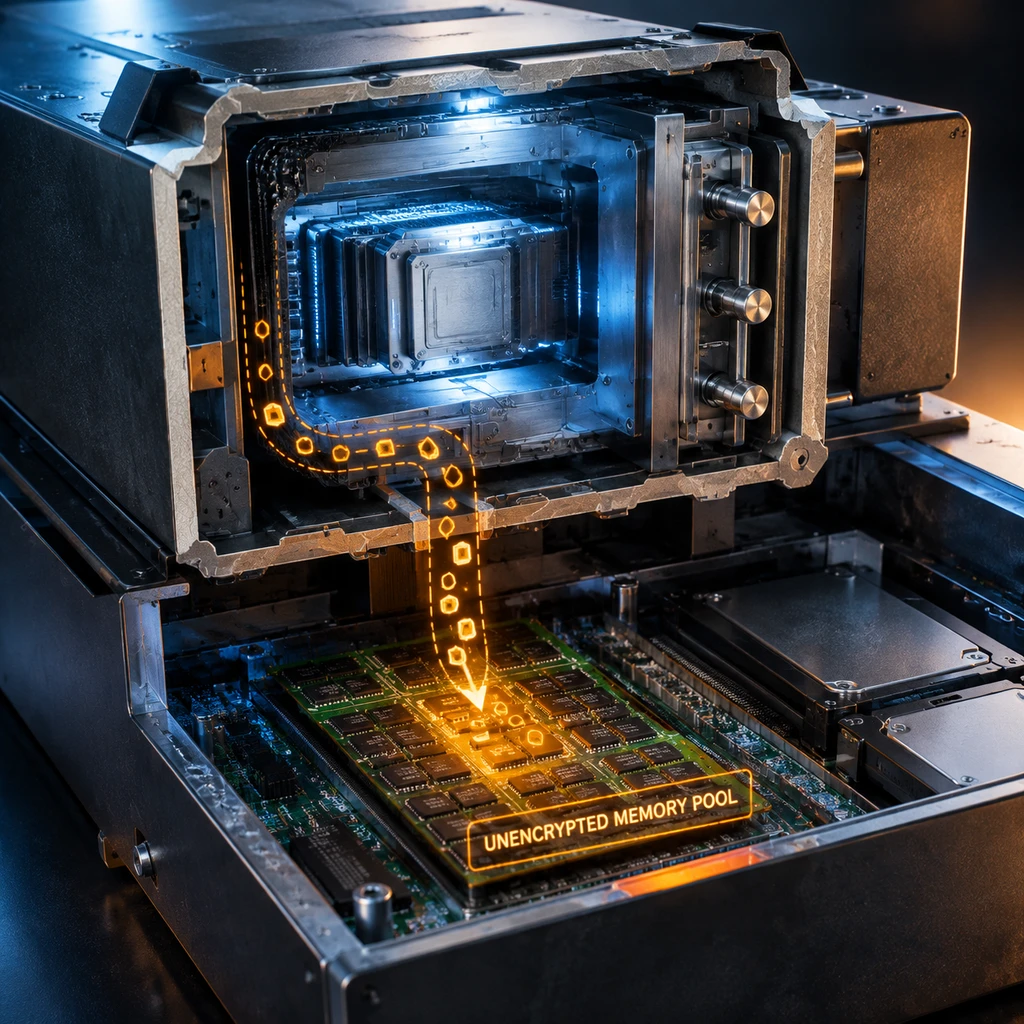
客户端在生成缓存索引时,采用 HMAC-SHA256 算法,把租户标识作为密钥,对工作目录与命令参数进行哈希。作者明确指出,这个租户标识只是隔离不同终端会话或项目的命名空间,并非安全防线,它甚至不需要保密。
真正的本地隔离完全寄托于文件系统权限:运行时目录设为 0700,套接字设为 0600。这意味着,同一系统用户下的任何进程,都有权限读取套接字并拿到缓存内容。
更深层的妥协藏在内存治理和调用机制里:
所有凭据在守护进程中均以明文保存。条目废弃时虽然做了覆盖擦除,但并没有调用系统调用锁定内存页面,无法防御系统将明文交换到 Swap 分区。虽然守护进程关闭了 Core Dump,客户端进程自身的输出缓冲区却未做防转储保护。
所谓便捷往往来自对安全约束的撤除,而不是算法的突破。
除了安全性,工程上也埋下了两处隐蔽缺陷。其一,缓存键的生成完全排除了环境变量与标准输入。如果开发者通过切换环境变量来变更云厂商配置或密钥上下文,once 会浑然不觉地返回上一套凭据,引发静默串标。其二,工具内部没有并发执行合并机制,当多个脚本并发触发同一个未命中的密钥调用时,底层依然会瞬间触发多次真实命令与认证弹窗。
截至 2026 年 10 月 9 日,该仓库显示保持着 0 个 Open Issue 与 0 个 Pull Request,同时没有提供 SECURITY.md 或公开安全指引。
- 风险.同一操作系统用户下的恶意软件或第三方依赖脚本,可以直接探测本地套接字,在开发者毫不知情的情况下掏空已缓存的高特权凭据。
当体验遭遇零信任
《韩非子》有云:“千丈之堤,以蝼蚁之穴溃。”开发者并非不知道明文驻留内存的坏处,但当安全策略把繁琐推到极端时,使用者本能的反应就是凿开一条后门。
1Password 原生 CLI 并非没有会话认证,但它偏向严苛的授权颗粒度与现代微服务开发形成了错位。今天一个典型的全栈项目,往往拆分为数个微服务,配合 mise 等环境管理工具,进入目录即自动加载配置。如果恪守单次硬件授权,开发者的日常就会被切成碎片。
once 是开发者被过度认证逼出来的草根解法。对于只在个人加密笔记本上做本地构建的单兵开发者,这种拿一定安全余量换取心流的取舍完全可以理解。但对于受制于企业合规审计的团队,这种私自设立明文缓存池的做法,直接瓦解了零信任端点管理的底线。
终端体验的提升,不能永远靠开发者在本地拆东墙补西墙。如果上游密码管理器不能在原生客户端中给出细粒度、受硬件背书且不打扰操作的解密暂存方案,类似 once 这样既精巧又危险的折衷产物,就依然会不断冒出来。