让 AI 替人类打工的代价,是把自家大门的钥匙递出去。为了解决终端用户直接把明文账号密码喂给大模型的危险做法,密码管理工具 1Password 在 2026 年 10 月 22 日正式推出 1Password for Agents 平台。这套方案主打的核心卖点非常直接:用户授权代理登录,1Password 出面代填凭证,大模型全程摸不到你的明文密码。
然而就在同一天,Axios 曝出一则标题为《Scoop: Unvetted AI agents are accessing U.S. bank accounts》的独家报道。美国多家商业银行已经在用户网银内捕捉到了自动化代理的活跃痕迹,银行业受访者将这种无法核实真实意图的操作直斥为可怕(horrifying),摩根大通(Chase)发言人更是紧急向储户喊话:不得向任何人分享用户名和密码。一边是安全厂商高调推出的代理信任层,另一边是金融机构的合规警报,技术便利与传统风控在这天正面撞车。
代填机制挡住了偷窥,但技术门槛并不低
1Password 的技术路线早在 2025 年 10 月 8 日就露过端倪,当时他们借助 Browserbase 推出了早期实验性质的 Secure Agentic Autofill,随后又在 2026 年 7 月 16 日上线了定向测试的 1Password for Claude。如今的正式版平台则一口气接入了主流阵营,覆盖 Anthropic 的 Claude Duet、OpenAI 的 Dots 与 ChatGPT Work、Grok Bot、Meta 的 Muse,以及来自 AI 初创团队 Town 的代理。针对开发者侧,1Password Environments MCP Server 走的是本地 stdio 传输暴露环境变量的另一套架构,支持 Claude Code、Codex、Cursor、Kiro 等客户端,不向模型直接返回机密值。
面对面向消费者的浏览器代理,1Password 把防御重点放在了防偷窥上。代理想要登录时,必须先向 1Password 发送唯一的数字密钥验证身份,系统向用户推送警报,经由用户手动确认后,才由本地插件完成代填。
为了防止模型利用视觉模型抓取屏幕密码,在代填和提交表单的瞬间,系统会主动暂停代理对屏幕的观察,若表单提交失败,已填入的文本会被立刻清空。整个通信依赖 macOS 代码签名与白名单验证客户端,数据通道使用 Noise 协议加密,强制要求 1Password Mac 客户端与浏览器插件版本在 8.12.28 或更高。传输完成后,密码只放在加密的纯内存缓存里,一旦任务结束、浏览器关闭或者达到 9 小时时限就会彻底销毁。不过该方案目前尚不支持 Passkeys 认证。
这套工程设计确实堵死了大模型直接截获密码明文的路径,但在复杂的安全世界里,密码仅仅是第一道关卡。
密码保住了,会话却成了真空地带
把密码隔绝在模型之外,很多人便误以为万事大吉。这恰恰是当前人机协作最容易产生的虚假安全感。
门禁卡没有被复制,但门已经被推开了,访客可以在室内随意游荡。
在现代网页架构中,用户登录成功后,服务器会颁发 Session Cookie。就算开发者给这些凭证打上安全防护等级极高的 HttpOnly 标记,浏览器底层的网络请求仍然会自动带上它。这意味着,代理不需要去窥探或导出这串 Cookie,它只要在当前控制的浏览器标签页里点击转账、修改绑定邮箱或者下载对账单,浏览器就会以完全合法的身份替它执行。
更要命的隐患在于间接提示词注入。如果用户命令代理登录邮箱整理账单,或者登录网页查看最新的发票,网页内容一旦暗藏攻击者注入的恶意隐藏指令,代理很容易把恶意文本误当成人类的系统指令去执行。既然此时它已经拿到了完整的登录会话,它完全可能背着用户把敏感邮件转发到外部服务器,甚至在金融后台发起未经许可的操作。
- 风险.1Password 解决了密码保管的合规外衣,却无法对登录后的会话行为提供实质约束;一旦遭遇提示词注入,守住密码并没有实际防线价值。
全权委托与金融风控的不可调和
银行业之所以极度警惕,根本原因在于权限颗粒度的降级。互联网行业打磨了数十年的 OAuth 授权协议,核心思想是通过受控的作用域,将第三方程序的权限限制在只读或部分操作的窄带里。你授权一个记账软件,它只能通过 API 拿走交易流水,绝对拿不到对外转账的权限。
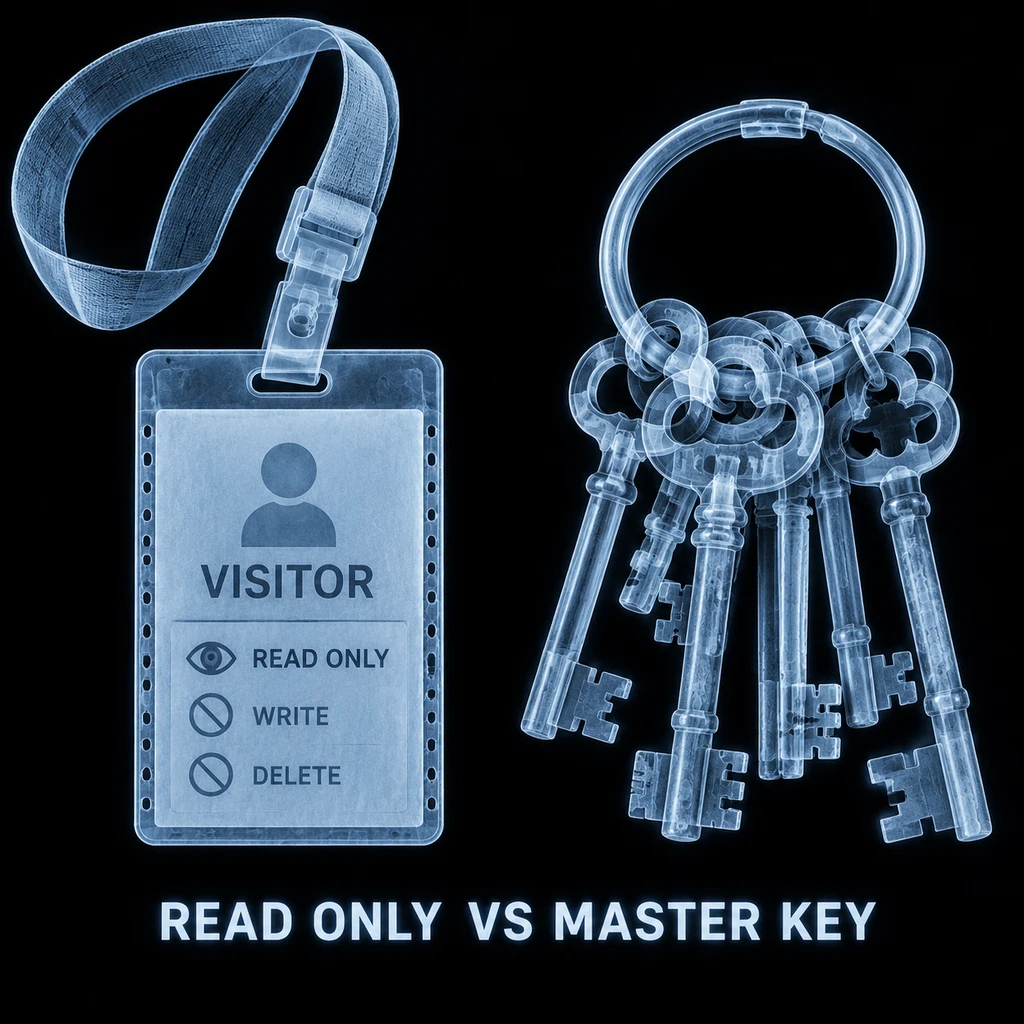
然而,通过浏览器操控界面的代理彻底绕过了这套规则。大模型面对的是原本为人类设计的完整 Web 控制台,只要登入进去,改密、转账、注销等破坏性权限一次性全给。
| 授权维度 | 标准 OAuth 2.0 API 模式 | 1Password 代理代填模式 |
|---|---|---|
| 凭证形态 | 短期特定范围 Token | 原生 Web Session(Cookie) |
| 操作权限 | 最小权限原则(如 read-only) | 网页全功能等同本人操作 |
| 风控可视度 | 接口语义明确、行为可审计 | 人机流量难辨、意图不可测 |
| 注入防御 | 结构化数据,免疫提示词注入 | 易受网页不可信内容劫持诱导 |
银行构建多年的风控体系依赖生物行为特征、设备指纹以及人机验证。当代理模拟人类点击进入网银,风控引擎只能看到异常的请求频次与难以琢磨的操作逻辑,却无法辨别这背后究竟是储户本人的即时意志,还是失控代码在乱点。摩根大通的强硬表态,与其说是保守,不如说是在责任划界上的本能自保。按照现有用户协议,将账户操作权让渡给未经审核的外部代理,一旦发生资损,责任认定将成为一笔糊涂账。
天下熙熙,皆为利来。自动化浪潮裹挟着普通用户将繁重的数字琐事转交出去,厂商也急于在 AI 运行时凭证管理上圈占自己的领地。但安全体系的短板永远取决于最脆弱的一环。
从单次登录授权(Authentication)向持续的动态意图确权(Continuous Intent Verification)过渡,是绕不开的必经之路。如果每一笔高危操作依然缺乏端到端的人类即时核准,这种绕过密码的代填方案,恐怕只是把特洛伊木马包装得更体面了一些。